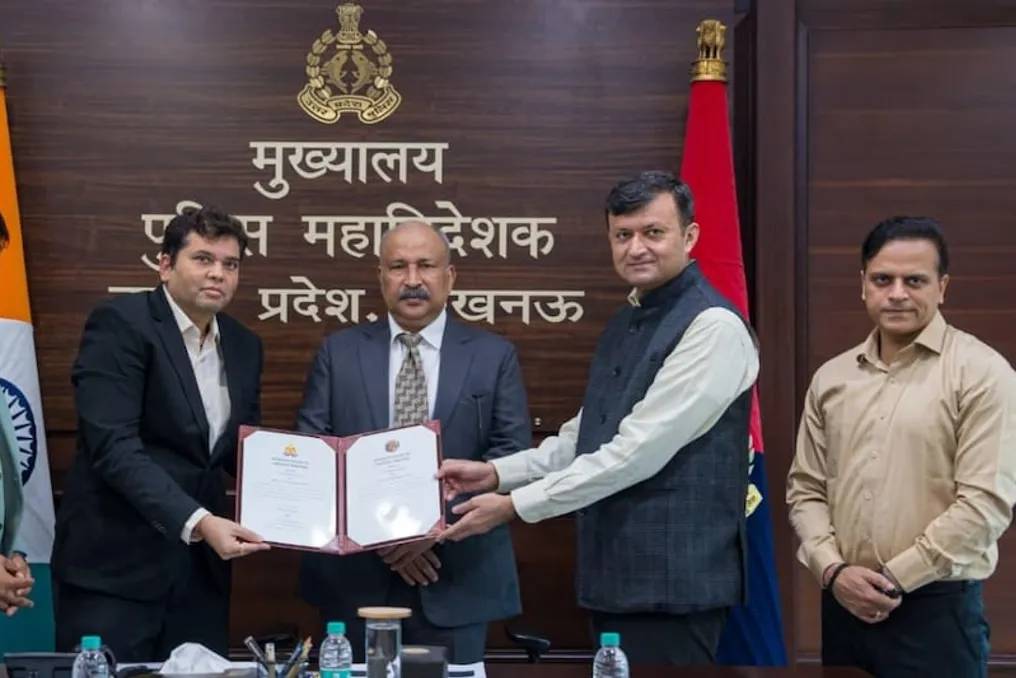
УП-полиция заключает соглашения с тремя институтами для внедрения ИИ и кибербезопасности
Подробнее
Aaj Tak
www.aajtak.in

УП-полиция заключает соглашения с тремя институтами для внедрения ИИ и кибербезопасности

Для повышения технологической оснащенности полиции Уттар-Прадеш было заключено три крупных соглашения. Полиция УП подписала меморандумы о взаимопонимании (MoU) с IIT Kanpur, Digital India Corporation и Protean eGov Technologies.

Целью этих договоренностей является расширение использования искусственного интеллекта (AI) в работе полиции, улучшение расследования киберпреступлений и обеспечение безопасности цифровых систем. Кроме того, будет проведена работа над направлением криминалистических расследований с помощью цифровой криминалистики, защиты данных и современных технологий.

Под руководством министра मुख्यमंत्री Йоги Адхинатха ускоряется процесс технической модернизации полиции УП. Основной акцент делается на оснащении правоохранительных органов современными технологиями, увеличении использования цифровых инструментов в расследовании преступлений и предоставлении гражданам более качественных услуг. Директор полиции Раджив Кришна включил техническую модернизацию и инновации в десять приоритетов полиции.

В рамках этой инициативы полиция начала сотрудничество с различными техническими учреждениями и компаниями для разработки и внедрения новых технологий в систему правопорядка.

Соглашение с IIT Kanpur предусматривает совместные исследования и техническое сотрудничество в сферах кибербезопасности, киберкриминалистики и искусственного интеллекта. Благодаря этому партнерству будет проводиться оценка защищенности цифровых систем полиции УП, а также выявляются потенциальные киберугрозы. Будет применяться современная экспертиза и технологии для защиты систем полиции от кибератак.

Также планируется повышение технического потенциала в расследовании преступлений, анализе цифровых доказательств и делах, связанных с киберпреступностью.

MoU с Digital India Corporation направлено на обновление цифровых услуг и ИТ-систем полиции УП. В рамках этого партнерства будет уделено внимание тому, чтобы онлайн-платформы и цифровые сервисы полиции стали более эффективными, удобными и технологически продвинутыми. Это поможет упростить доступ граждан к услугам полиции и улучшить цифровые возможности.

Технические изменения будут способствовать тому, чтобы деятельность полиции стала проще, быстрее и ориентированной на нужды граждан.

Соглашение с Protean eGov Technologies обеспечит разработку механизмов безопасного обмена данными между различными цифровыми системами полиции УП. Фокус будет сделан на цифровой идентификации, аутентификации, защите данных и интеграции различных технических платформ. Обеспечение безопасного и упорядоченного обмена данными между разными системами укрепит цифровую деятельность полиции. Цель этой инициативы — сделать цифровые услуги более надежными и установить лучшую координацию между техническими системами.

На всех трех соглашениях от имени полиции УП подписывал заместитель директора по техническим услугам Богандан Сваруп. В этой инициативе также сыграл важную роль директор по техническим услугам Аашиш Тивари. Эти соглашения будут внедряться поэтапно для продвижения технической модернизации полиции. Планируется интегрировать техническую экспертизу, исследования и современные цифровые решения в работу полиции.

Цель данной инициативы полиции УП — сделать систему правопорядка более безопасной, прозрачной и технологически развитой. Увеличение использования технологий в таких областях, как ИИ, кибербезопасность, цифровая криминалистика и безопасный обмен данными, поможет улучшить способность расследовать преступления и анализировать цифровые улики. Также будет сделан акцент на легкой доступности цифровых услуг полиции для граждан. После вступления в силу всех трех MoU работа будет направлена на укрепление гражданско-ориентированной работы полиции путем подключения УП-полиции к современным технологиям.
Похожие сюжеты

Искусственный интеллект ускоряет кибератаки и увеличивает количество инцидентов в компаниях
Подробнее
olhardigital.com.br

Искусственный интеллект ускоряет кибератаки и увеличивает количество инцидентов в компаниях

Прогресс в области искусственного интеллекта (ИИ) совпадает с ростом числа киберинцидентов, о чем свидетельствуют данные страховой компании Marsh. Эта технология ускоряет темп и масштаб атак, создавая новые проблемы как для компаний, так и для страховых организаций.

За последние две недели октября клиенты Marsh сообщили о 105 киберинцидентах. Этот объем более чем вдвое превышает 48 случаев, зарегистрированных за последние две недели мая.

В интервью Reuters на этой неделе Meredith Schnur, ответственная за практику киберрисков Marsh Risk в США и Канаде, отметила признаки того, что злоумышленники используют инструменты ИИ для поиска уязвимостей в системах.

«Есть признаки того, что злоумышленники используют инструменты, основанные на ИИ и агентские инструменты для выявления уязвимостей. Поэтому я бы сказала, что мы можем отнести значительное число этих инцидентов на счет ИИ», — заявила руководительница.

Среди эксплуатируемых недостатков — программное обеспечение без обновлений безопасности, открытые системы и слабые механизмы идентификации. Искусственный интеллект позволяет преступникам находить и использовать эти уязвимости гораздо быстрее.

Популяризация таких инструментов также облегчает расширение преступной деятельности при меньших затратах, увеличивая потенциальное число целей. По мнению Schnur, это движение, в сочетании с медленной реакцией организаций на атаки и инциденты, объясняет значительную часть недавнего роста регистрации.

«ИИ сам по себе не является угрозой; это усиление риска во всех областях», — подчеркнула руководительница.

Увеличение частоты атак также должно стимулировать рынок страхования цифровых рисков. Согласно прогнозам GlobalData, премии по киберстрахованию — суммы, которые компании платят за полисы — должны расти в мире более быстро в ближайшие два года, следуя за возросшей частотой атак.

Консалтинговая фирма прогнозирует, что мировой рынок вырастет на 6,9% в 2026 году, достигнув 16,6 миллиардов долларов США (около 94,62 миллиардов бразильских реалов). В 2027 году рост должен достигнуть 10%, увеличив объем до 18,3 миллиардов долларов США (примерно 104,31 миллиарда бразильских реалов).

Новые законы о данных стимулируют спрос на специалистов по кибербезопасности в компаниях
Подробнее
www.aajtak.in

Новые законы о данных стимулируют спрос на специалистов по кибербезопасности в компаниях

В ближайшие годы ожидаются значительные возможности для тех, кто ищет работу в сфере кибербезопасности. В Индии готовится к вступлению в силу строгий закон о защите персональных данных — Digital Personal Data Protection (DPDP) — который должен вступить в силу 13 мая 2027 года. В связи с этим компании начинают готовиться к привлечению экспертов по безопасности и услугам управляемой безопасности для защиты частных данных.

Согласно новому техническому документу от K7 Cyber Security под названием «Превращение соответствия DPDP в способность, основанную на безопасности», компании больше не могут полагаться только на базовые политики безопасности, оформленные на бумаге. Им необходимо доказать, что их системы безопасности действительно функционируют. Это, как ожидается, приведет к увеличению спроса на квалифицированных специалистов в области кибербезопасности.

Компаниям потребуются профессионалы, способные контролировать доступ к данным, расследовать подозрительную активность и управлять Центром операционной безопасности (SOC). По мере приближения срока в мае 2027 года компаниям придется увеличить инвестиции в свою кибербезопасность.

Основной причиной укрепления систем безопасности компаний является угроза крупных штрафов. Согласно новому закону DPDP, если компания не применяет надлежащие меры защиты, на нее может быть наложен штраф до 250 миллионов рупий. Кроме того, если компания не предоставляет должной информации после утечки данных, ей грозит дополнительный штраф до 200 миллионов рупий.

Правила требуют, чтобы компания незамедлительно уведомила пострадавших лиц и Совет по защите данных о краже данных пользователей. После обнаружения утечки данных компания должна предоставить подробный отчет в течение ровно 72 часов, хотя этот срок может быть продлен с получения специального разрешения.

Теперь недостаточно просто установить общее программное обеспечение и забыть о нем. В соответствии с правилом 6 новой структуры, компании обязаны внедрить серьезные технические меры безопасности. К ним относятся шифрование данных, маскирование конфиденциальной информации, строгий контроль доступа к данным и разработка плана резервного копирования для обеспечения непрерывности бизнеса после кибератаки.

Отчет K7 указывает, что компании должны обеспечивать безопасность данных, хранящихся в их приложениях, облачных сервисах, офисных устройствах и у сторонних поставщиков. Если компания привлекает внешнего продавца для обработки данных, а затем происходит утечка, юридическая ответственность лежит на основной компании, и она не сможет переложить эту ответственность на третью сторону.

Для удовлетворения этих потребностей компании будут инвестировать в управляемые услуги SOC. В отчете упоминается использование агентского SOC, где агенты искусственного интеллекта (AI) будут выполнять рутинные задачи ежедневно. Эти задачи включают сбор хронологии инцидентов, проверку старых записей и закрытие низкорисковых оповещений о безопасности.

Тем не менее, согласно техническому документу, ИИ не заменит человеческие рабочие места. Контроль над критически важными решениями, такими как ведение юридических дел, общение с регуляторами и принятие серьезных мер во время крупной кибератаки, должен оставаться за людьми-экспертами.

Учитывая срок до 13 мая 2027 года, компаниям необходимо либо создать собственные сильные команды по кибербезопасности, либо воспользоваться услугами внешних экспертных агентств. Защита частных данных перестанет быть просто юридической необходимостью и может стать одной из крупнейших отраслей, создающих рабочие места в цифровой сфере.

Искусственный интеллект превратил кибербезопасность в гонку вооружений, которую компании не могут игнорировать
Подробнее
techcentral.co.za

Искусственный интеллект превратил кибербезопасность в гонку вооружений, которую компании не могут игнорировать

Киберугрозы, которые становятся все более изощренными благодаря искусственному интеллекту, вынуждают компании по всему миру реагировать на волну атак. Эти атаки варьируются от взломов холодильников в супермаркетах до крупномасштабных краж криптовалюты на платформе Binance и проблем с широко используемым веб-программным обеспечением.

Этот всплеск угроз создает значительную нагрузку на ИТ-отделы, где сотрудники вынуждены работать круглосуточно, чтобы устранять уязвимости в программном обеспечении. В ответ на это некоторые компании начинают увеличивать инвестиции в инструменты безопасности на базе ИИ для управления возросшей рабочей нагрузкой.

Недавняя кибератака на европейские супермаркеты подчеркнула остроту проблемы. Это была вторая подобная атака за три недели, когда хакеры повышали температуру в холодильниках и морозильниках, что вынуждало розничных продавцов выбрасывать продукты на миллионы долларов.

Марни Вилкинг, директор по безопасности в сервисной платформе Booking.com, отметила, что ситуация представляет собой «бесконечную игру в кошки-мышки с очень высокими ставками». Она добавила, что даже после блокировки одного маршрута злоумышленники быстро переходят к следующему, и сотни инженеров компании теперь занимаются разработкой систем защиты на основе ИИ.

Согласно международному реестру раскрытых уязвимостей Common Vulnerabilities and Exposures, в третьем квартале 2026 года было зарегистрировано почти 37 000 уязвимостей в программном обеспечении или компьютерных системах, что втрое превышает показатель предыдущего года.

Маркус Нога, технический директор немецкой компании по хостингу Ionos, обслуживающей семь миллионов клиентов, заявил, что события такого масштаба происходят еженедельно или даже каждые несколько дней, тогда как раньше они случались месяцами.

Ionos изменила свои методы обеспечения безопасности после резкого роста уязвимостей в июле, внедрив системы мониторинга на основе ИИ для поиска угроз и используя инструменты с поддержкой ИИ для установки исправлений в своих системах круглосуточно.

Киберугрозы стимулируют увеличение расходов на защиту

Binance, пострадавшая от хакеров, укравших криптовалюту на сумму 6,3 миллиарда долларов США, объявила о намерении нарастить инвестиции в системы обнаружения, усиленные ИИ. Порт Роттердам работает над созданием «киберщита» на базе ИИ, а Siemens тестирует передовые модели ИИ для оборонительной безопасности.

Голландский продуктовый ритейлер Ahold Delhaize, который управляет сетями Stop & Shop и Giant Food в США, подвергся двум взломам за последний месяц. Первый, произошедший в середине октября, привел к потере более 200 миллионов евро выручки и спровоцировал предупреждение о прибыли.

В результате этого инцидента Ahold отключил свои веб-сайты и приложения на неделю после обнаружения вторжения. На этой неделе некоторые его магазины в Бельгии и Люксембурге также стали жертвами кибератак на холодильники в дюжине европейских стран.

Финансовый директор Jolanda Poots-Bijl заявила, что компания адаптируется к новой реальности, отметив, что малые предприятия особенно уязвимы. При этом она подчеркнула, что ИИ является оборонительным инструментом, помогающим обнаруживать угрозы и восстанавливаться гораздо быстрее, чем это было возможно ранее.

McKinsey прогнозирует, что мировой рынок продуктов и услуг кибербезопасности, продаваемых внешними поставщиками, вырастет с 223 миллиардов долларов в 2025 году до 346 миллиардов долларов к 2029 году.

Инструменты ИИ помогают исследователям воссоздавать взломы

Атаки на холодильники демонстрируют, как ИИ заставляет компании оперативно устранять уязвимости после их обнаружения, по словам Шона Тафтса, полевого технического директора в фирме по кибербезопасности Claroty. Claroty опубликовала исследование в августе, за несколько месяцев до начала атак, в котором описала слабые места в контроллерах холодильного оборудования.

После первой волны атак, обрушившихся на магазины во Франции 11 октября, исследователи Claroty использовали общедоступные инструменты ИИ для воспроизведения этих недостатков и захвата тестового устройства, тем самым высветив риск дальнейших атак. Тафтс сообщил, что им удалось воссоздать атаку всего за 6 долларов и 28 минут.

Раскрытие двух уязвимостей в языке программирования PHP, обнаруженных с помощью ИИ, 21 октября, который лежит в основе многих веб-сайтов, побудило правительства и компании от Токио до Хельсинки временно отключить свои сайты в качестве меры предосторожности. В Южной Африке президентская администрация отключила свой сайт через два дня «в качестве превентивной меры в ответ на глобальное событие в области кибербезопасности», хотя и не назвала PHP.

Фирма американской интернет-инфраструктуры Cloudflare сообщила, что попытки эксплуатации уязвимостей PHP выросли с тысяч до миллионов в течение нескольких часов после их обнародования. Компания отметила, что ошибки, найденные с помощью ИИ, могут привести к большему количеству сбоев в будущем.

Генеральный директор Kraft Heinz Стив Кехилэн заявил, что угроза реальна и растет, подчеркнув, что кибербезопасность «важнее сегодня, чем вчера, и будет еще важнее завтра». Финансовый директор Holcim Стефен Киндлер поддержал это мнение. Швейцарский производитель строительных материалов отключил свой веб-сайт около 21 октября в 21:30 для установки исправлений PHP и восстановил обслуживание до полуночи. Он отметил: «Нам нужно становиться умнее. Обе стороны хорошо оснащены. Обе стороны используют ИИ, и эта гонка продолжается».

Популярное