Черная пятница 2025 года зафиксировала 29 тысяч попыток мошенничества за четыре дня, что привело к убыткам в размере 30,7 млн реалов
Подробнее
Olhar Digital
olhardigital.com.br

Черная пятница 2025 года зафиксировала 29 тысяч попыток мошенничества за четыре дня, что привело к убыткам в размере 30,7 млн реалов

Черная пятница 2025 года была отмечена высоким уровнем мошеннической активности в бразильской электронной коммерции, составившим почти 30 тысяч попыток мошенничества. Эти попытки связаны с предполагаемыми убытками в размере 30,7 млн реалов, согласно Карте мошенничества Serasa Experian.

За четыре проанализированных дня было зарегистрировано около 7,4 тыс. инцидентов ежедневно. Страх стать жертвой мошенничества напрямую влияет на поведение потребителей, поскольку 86% опрошенных признались, что отказались от рекламного предложения из опасения цифрового мошенничества. Эти данные служат для картирования проблем безопасности для тех, кто планирует воспользоваться предложениями Черной пятницы 2026 года.

Подозрительные операции имели среднюю стоимость 1034,77 реала, что примерно на 45% больше средней стоимости законных заказов, указывая на то, что мошеннические транзакции включали суммы, превышающие обычные покупки.

Время суток также было важным показателем в исследовании: между полуночью и 5 часами участие попыток превысило 0,6%, достигнув пика около 1,3%. Вне этого интервала процент не превышал 0,6%.

Официальная пятница распродаж сосредоточила наибольший объем инцидентов, с более чем 9,5 тыс. попыток, связанных с 11,2 млн реалов. С включением Киберпонедельника, проведенного 1 декабря, общее число записей выросло до 36,3 тыс.

Исследование также выявило различия между возрастными группами; поколения Y и Z были ответственны за 71,6% попыток с определенным возрастом. Что касается продуктов, то шнурки для кроссовок привлекли внимание из-за объема инцидентов. Будучи товарами низкой стоимости, они могут использоваться мошенниками для проверки платежных данных жертвы перед совершением покупок на большую сумму. В свою очередь, модель консоли и холодильник были продуктами, которые концентрировали самые высокие суммы среди товаров, выделенных Serasa.

Проблема мошенничества не ограничилась днями проведения распродаж. На протяжении всего ноября 2025 года в электронной коммерции было обнаружено почти 180 тыс. попыток мошенничества, нанеся ущерб в размере 161,4 млн реалов.

Исследование, проведенное Serasa Experian в сентябре 2026 года с участием 1480 респондентов, детализирует угрозы, которые больше всего беспокоят потребителей. Поддельные сайты возглавили упоминания, упомянутые 53% респондентов. Далее, мошенничество, связанное с Pix, было указано 42%, а мошеннические объявления в социальных сетях упомянули 32%.

Этот сценарий цифровых угроз также отражается в общих данных: в неделю Черной пятницы 2025 года угрозы в цифровом пространстве увеличились на 99% по сравнению со средним показателем за три предыдущие недели.

Эрик Даэзе, вице-президент Serasa Experian по аутентификации и предотвращению мошенничества, подчеркнул, что большой объем транзакций, сконцентрированный в течение нескольких дней, требует бдительности как от компаний, так и от потребителей. Он заявил: «Черная пятница концентрирует очень большой объем транзакций за короткий срок, и это требует усиленного внимания к безопасности как от компаний, так и от потребителей».

Чтобы снизить риск попасться на уловки во время покупок, Serasa предлагает конкретные рекомендации.
Похожие сюжеты

Мошенничество в телекоммуникациях в Мозамбике упало на 64% в 2025 году, но методы обмана становятся сложнее
Подробнее
noticiasaominuto.com

Мошенничество в телекоммуникациях в Мозамбике упало на 64% в 2025 году, но методы обмана становятся сложнее

Мошенничество в секторе телекоммуникаций в Мозамбике снизилось на 64% в течение 2025 года, составив 195 045 случаев. Однако регулятор предупредил, что схемы мошенничества становятся более изощренными, что представляет собой препятствие как для безопасности сетей, так и для защиты пользователей.

Согласно Отчету о безопасности и устойчивости телекоммуникаций за 2025 год, опубликованному Национальным институтом коммуникаций Мозамбика (INCM), зарегистрированные инциденты принесли совокупный финансовый ущерб в размере 128,31 миллиона метикалов. Эти данные свидетельствуют о том, что снижение объема происшествий не привело к устранению ущерба, причиненного мошенническими практиками.

Указанный отчет был представлен поставщикам услуг сектора в прошлый вторник и оценивает безопасность и способность реагировать на мошенничество, угрозы, технические сбои и другие проблемы в услугах мобильной телефонии, интернета и телевизионной передачи.

Среди наиболее распространенных форм мошенничества, указанных в отчете, выделяется метод, известный как «Wangiri», который включает короткие звонки, сделанные для того, чтобы убедить получателей перезвонить, часто на международные или платные номера. Другие методы включают SIMBOX, связанный с неправомерным перенаправлением международных вызовов, и SMS-фишинг, который использует поддельные сообщения для кражи личной, банковской информации или кодов доступа.

Хелена Фернандес, председатель совета директоров INCM, отметила, что снижение числа мошенничеств является положительным аспектом. Тем не менее, она подчеркнула, что постоянная эволюция методов мошенничества требует непрерывного и хорошо скоординированного ответа.

В заявлении INCM, опубликованном недавно по поводу отчета, Фернандес заявила: «Хотя зарегистрированное снижение является положительным признаком, важно признать, что эти и другие виды мошенничества продолжают представлять значительную проблему для безопасности сектора и защиты потребителей. Это требует, чтобы мы оставались бдительными и модернизировали наши системы предотвращения, обнаружения и контроля».

Кроме того, документ указывает на риски, связанные с экстремальными погодными явлениями. Было упомянуто, что циклоны Dikeledi и Jude вызвали остановку 174 телекоммуникационных станций, что подчеркивает уязвимость инфраструктуры и острую необходимость укрепления резервирования систем и обеспечения непрерывности услуг.

Перед лицом этих проблем регулирующий орган выступает за укрепление сотрудничества между операторами и структурами сектора. Это должно осуществляться посредством быстрого обмена информацией, систематического учета инцидентов, продвижения цифрового образования и внедрения эффективных механизмов для сообщения о мошенничестве и его предотвращения.

Критическая уязвимость в системе сжатия данных угрожает веб-сайтам и может позволить удаленное выполнение кода хакерами
Подробнее
olhardigital.com.br

Критическая уязвимость в системе сжатия данных угрожает веб-сайтам и может позволить удаленное выполнение кода хакерами

Критическая уязвимость в системе сжатия данных вынуждает технологические компании выпускать обновления безопасности, чтобы предотвратить атаки, которые могут скомпрометировать серверы и приложения. Эта уязвимость, получившая название HTTP2Shell, затрагивает Brotli — технологию, разработанную Google и применяемую в различных элементах интернет-инфраструктуры.

Данная брешь классифицирована как очень серьезная, имея оценку 9,2 по десятибалльной шкале. Она способна вызвать повреждение памяти, утечку данных, остановку сервисов и, при определенных обстоятельствах, удаленное выполнение кода. Последний сценарий позволяет злоумышленнику выполнять команды в уязвимой системе.

Проблема, идентифицированная под кодом CVE-2026-111497, также известна как Node2Shell и Broccoli2Shell. Среди программного обеспечения, которое потенциально подвержено риску, находятся Node.js, приложения .NET и пакеты Python, использующие уязвимые версии декодера Brotli.

Согласно TechRadar, многие компании и проекты уже начали распространять исправления. Однако на момент публикации материала не было подтверждений о том, что эта уязвимость используется в реальных вредоносных атаках.

Проблема побудила различные проекты выпустить обновления безопасности. Google обновил библиотеку Brotli 21 октября, выпустив версии 1.0.10, 1.1.1 и 1.2.1. В тот же день Node.js также выпустил исправления. Уязвимость затрагивает линии 22.x, 24.x и 26.x среды выполнения, которая используется для запуска кода JavaScript вне браузеров.

В выходные дни Microsoft опубликовала экстренное обновление для .NET. Компания предупредила, что успешная эксплуатация может привести к повышению привилегий в уязвимых системах. Кроме того, пакеты Python, использующие декодер, получили исправления 23 октября.

TechRadar привела список исправленных версий, однако подчеркнула, что наличие этих версий не означает, что все системы, использующие эти технологии, являются уязвимыми. Риск зависит от установленных версий, используемых библиотек и того, как каждое приложение обрабатывает данные. Также важно помнить, что некоторые программы содержат собственную копию декодера, поэтому администраторам необходимо проверять зависимости и обновлять фактически используемые компоненты.

Эта гонка за устранением HTTP2Shell привлекает внимание к более широкой проблеме: поддержанию безопасности цифровой инфраструктуры, которая зависит от множества компонентов, библиотек и серверов, которые не всегда обновляются регулярно.

Недавнее предупреждение, касающееся PHP — еще одной широко используемой технологии для создания сайтов, — показало, как эта проблема может усугубиться, если ответственные за обслуживание не применяют патчи безопасности. Хотя уязвимости PHP отличаются от HTTP2Shell, оба случая иллюстрируют трудности защиты систем, зависящих от программных компонентов, поддерживаемых разными организациями.

По сообщению CNET, сама PHP Foundation, некоммерческая организация, поддерживающая безопасность и разработку языка, функционирует с всего одной штатной сотрудницей и около 14 сотрудников на частичной занятости, помимо волонтеров совета. Исполнительный директор организации, Elizabeth Barron, заявила Reuters, что спрос на изменения безопасности в коде PHP возрос из-за расширения угроз, выявленных искусственным интеллектом (ИИ), при отсутствии соответствующего роста числа сотрудников.

Осознанность ответственных за сайты также является препятствием. Исследование, цитированное CNET и проведенное среди 121 владельца малого бизнеса, который поддерживает собственный сайт, показало, что 45% никогда не слышали о PHP, а 71% не знали, использует ли их сайт эту технологию.

Ответственность за применение исправлений варьируется в зависимости от инфраструктуры. Некоторые услуги хостинга с администрированием выполняют обновления для клиентов, тогда как владельцы собственных серверов должны действовать самостоятельно. Для обычных посетителей сайтов обновление браузера или смена паролей не устранит уязвимость на сервере другой организации; защита в первую очередь зависит от своевременного обновления компонентов и принятия надлежащих мер безопасности ответственными за приложения.

Основная рекомендация заключается в установке доступных обновлений для затронутых компонентов. После исправления может потребоваться перезапуск процессов и перестройка образов контейнеров, чтобы гарантировать, что сервисы перестанут использовать уязвимые версии.

Если не удается немедленно применить исправление, существуют временные меры для снижения риска. В случае с приложениями Python временным решением является удаление уязвимых пакетов Brotli и необязательных зависимостей, которые их используют. Администраторы также могут настроить прокси, балансировщики нагрузки или межсетевые экраны приложений для блокировки определенных запросов с упакованными в Brotli телами. Тем не менее, эта мера не обеспечивает полной защиты приложений, получающих вредоносные ответы от других серверов и пытающихся их распаковать. Для Node.js полноценной альтернативы обновлению не существует.

Прозвище HTTP2Shell отсылает к другой недавней уязвимости, известной как PHP2Shell, которая затронула PHP, язык, широко используемый в разработке веб-сайтов и приложений. Обе уязвимости имеют тревожный общий аспект: при определенных условиях они могут открыть путь к удаленному выполнению кода. Это делает исправление особенно важным для организаций, поддерживающих системы, открытые для интернета.

Тем не менее, сами уязвимости различны и затрагивают разные компоненты. Исправление PHP2Shell автоматически не защищает среду от HTTP2Shell, так же как и обновление Brotli не решает специфические проблемы PHP. В случае HTTP2Shell TechRadar упоминала публичные концепции доказательств, но не указывала на подтвержденную эксплуатацию в реальном мире. Несмотря на это, доступность исправлений и потенциальная серьезность проблемы делают проверку затронутых систем приоритетной. Статья «Falha crítica ameaça sites e pode permitir que hackers executem códigos remotamente» впервые появилась в Olhar Digital.

Пять важных моментов, которые следует знать перед началом распродаж Черной пятницы
Подробнее
iol.co.za

Пять важных моментов, которые следует знать перед началом распродаж Черной пятницы

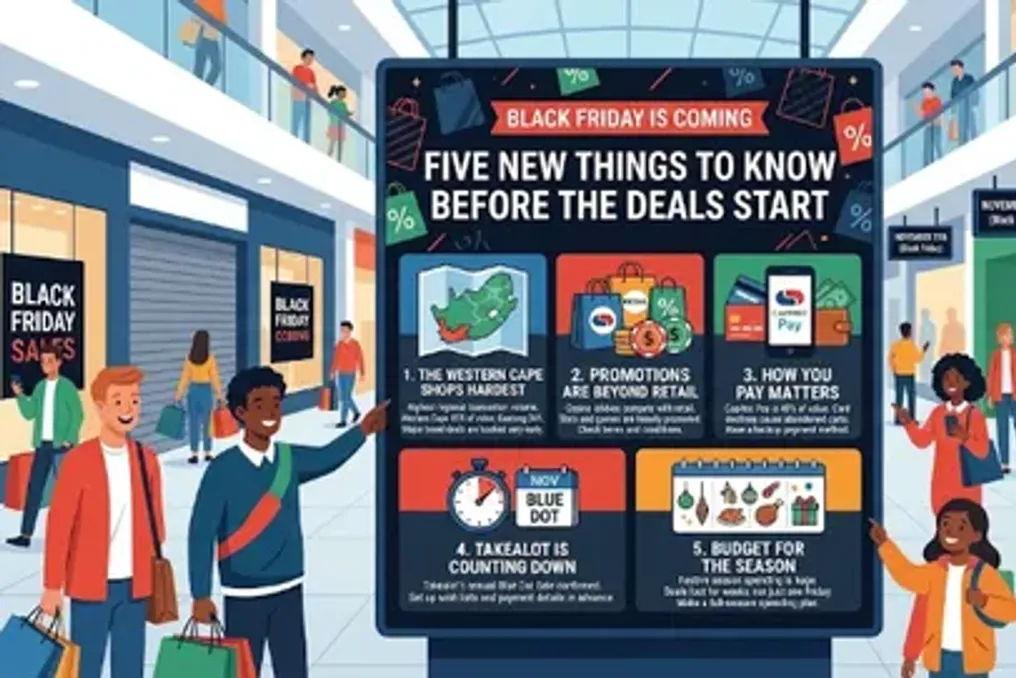
Обратный отсчет до 27 ноября продолжается, и списки желаний заполняются на всех мобильных устройствах. Ранее Черная пятница ассоциировалась с одной хаотичной утренней суматохой в магазинах, однако сезон промоакций теперь растягивается на недели и выходит далеко за рамки розничных отделов.

Продажи Blue Dot от Takealot подтверждены еще на один год. Кроме того, казино активно предлагают свои сезонные акции на том же экране, где пользователи сравнивают цены на кроссовки. Онлайн-подразделение Sun International продемонстрировало рост на 35,5% в первой половине текущего года, что обусловлено в основном слотами и играми в казино, поэтому конкуренция за внимание в ноябре будет идти не только между розничными продавцами.

Во-первых, магазины в Западном Кейпе наиболее активно участвуют в распродажах, когда начинаются скидки. Еще в 9 утра в Черную пятницу прошлого года компания Peach Payments уже обработала вдвое больший объем транзакций по сравнению с тем же временем в 2024 году. При этом около 65% этой суммы поступило из Западного Кейпа, тогда как Гаутенг показал 34%. Одна поездка была оплачена на сумму 380 000 рандов до того, как большинство людей закончили завтрак.

Компания Peach Payments базируется в Вудстоке, по адресу Brickfield Canvas, и обслуживает как розничных продавцов, так и букмекерские компании, поэтому та же инфраструктура, которая обрабатывает оплату в магазине одежды, занимается депозитами в казино на другой стороне приложения. Судя по прошлогодним данным, в ноябре этого года Западный Кейп снова будет совершать покупки более активно и быстро, чем остальная страна.

Во-вторых, рекламные акции не ограничиваются только магазинами. Sun International, владелец GrandWest, сообщил, что его онлайн-доход увеличился на 35,5% в первой половине 2026 года, в сравнении с национальным ростом онлайн-гемблинга, который составил около 19%. Рост по-прежнему в основном обеспечивается слотами и играми в казино среди постоянных клиентов, что побуждает платформы активно использовать промоакции для поддержания активности игроков в праздничный период. Бесплатные вращения, бонусы на депозит и кешбэк теперь появляются в одном почтовом ящике вместе с рассылками розничных магазинов.

Рынок онлайн-казино Южной Африки проводит собственную версию сезонной распродажи, предлагая акции, которые меняются еженедельно в течение ноября и декабря. Различие заключается в том, что розничная акция проста: вы видите цену и покупаете, тогда как казино-промоакция обычно включает условия отыгрыша и лимиты на вывод средств, которые нужно внимательно прочитать. Проверка условий перед согласием эквивалентна изучению политики возврата перед покупкой телевизора.

В-третьих, способ оплаты определяет, получите ли вы скидку. Согласно Отчету о розничной торговле в интернете за 2026 год от Peach Payments и World Wide Worx, Capitec Pay в некоторых платежных системах обрабатывает около 40% платежной стоимости, а рост платежей через цифровые кошельки составил более 35% в годовом исчислении. Обратная сторона медали заключается в том, что 61,2% розничных продавцов назвали отказы по картам основной причиной брошенных корзин. Отказ карты при оформлении заказа в Черную пятницу означает, что вашу сделку получит кто-то другой.

Поддержание резервного способа оплаты, будь то вторая карта, опция мгновенного банковского перевода или цифровой кошелек, является базовой подготовкой. То же самое относится и к пополнению счета в казино во время проведения акции. Неудаленный депозит в середине бонусного окна может привести к полной потере предложения. Необходимо настроить способы оплаты до начала сезона, а не когда вы смотрите на таймер обратного отсчета.

В-четвертых, Takealot снова начинает отсчет. Takealot подтвердила проведение своей ежегодной распродажи Blue Dot в этом году, с дополнительными скидками для участников TakealotMORE. Полный список акций пока не раскрыт, но формат знаком: ежедневные предложения, товары ограниченного запаса и эксклюзивные предложения для приложения, которые быстро раскупаются.

На прошлогодней распродаже лидерами стали такие категории, как электроника, бытовая техника и косметика в ранние часы. Мудрый шаг — это настроить учетную запись, сохранить платежные данные и добавить товары в список желаний до старта распродажи. Ожидание утра для просмотра означает конкуренцию с несколькими миллионами других людей за тот же товар.

Наконец, планируйте бюджет на весь сезон, а не только на одну пятницу. Wonga оценивает расходы в праздничный сезон в 289 миллиардов рандов, а исследование UCT показывает, что экономика праздников Южной Африки составляет более 500 миллиардов рандов в год. Это значительная сумма денег, покидающая счета в период с ноября по январь.

Соблазн состоит в том, чтобы рассматривать Черную пятницу как разовое событие, однако акции, будь то розничные или в казино, проводятся неделями до и после. Стоит потратить пять минут на сравнение предложений на их фактических условиях, а не только на заявленную скидку, независимо от того, сравниваете ли вы два телевизора или два бонуса на депозит. Вступайте в сезон с определенной суммой в уме и планом, как ее соблюдать.

До Черной пятницы осталось шесть недель, чего достаточно, чтобы составить бюджет, упорядочить способы оплаты и решить, что вы действительно хотите, прежде чем начнется шум. Предложения появятся как в магазинах, так и в казино. Лучше всего пользуются преимуществами сезона промоакций те, кто подошел к нему с планом.

Популярное