Охотники за привидениями используют искусственный интеллект для генерации изображений духовных появлений
Подробнее
Olhar Digital
olhardigital.com.br

Охотники за привидениями используют искусственный интеллект для генерации изображений духовных появлений

Исследование сверхъестественных явлений начало интегрировать искусственный интеллект для анализа сигналов и создания изображений призраков. Однако внедрение этих инструментов вызывает разногласия среди энтузиастов паранормальных исследований.

Некоторые исследователи предпочитают использовать приложения, которые преобразуют данные, собранные датчиками мобильных телефонов, в визуальные изображения, в то время как другие ставят под сомнение достоверность, этичность технологии и ее влияние на человеческое измерение, присущее этой деятельности.

Эми Уэйн и Джаррад Каттинг разработали GhostTube Seer, который они представили как пионерское приложение для охоты за привидениями на основе искусственного интеллекта. Эта услуга, запущенная в 2023 году, использует магнитометр мобильных телефонов для регистрации магнитных сигналов, идентификации терминов и выражений, связанных с этими сигналами, а затем подает их в генератор изображений.

Приложение, доступное по ежемесячной подписке, уже накопило более миллиона установок, согласно данным его страницы в Google Play Store. Пользователи также могут делиться созданными изображениями в ленте и взаимодействовать, комментируя публикации других участников.

Во время расследования, проведенного в Доме мистерий Винчестера для канала Amy’s Crypt на YouTube, Уэйн и Каттинг применили этот инструмент для создания репрезентаций возможных сценариев поместья, а также человеческих и животных фигур. Пара истолковала эти результаты как потенциальные отсылки к истории места.

Другой примечательный пример — Spirit Phone Innovations, приложение, созданное паранормальным исследователем Шоном Остином, который участвовал в сериале об охоте за привидениями, показанном на Travel Channel. Этот инструмент использует ИИ для анализа аудиосигналов на предмет электронных голосовых явлений (EVP) — традиционной техники в этом типе расследований.

Растущая популярность этих технологий происходит на фоне умножения нарративов и изображений сверхъестественного, сгенерированных искусственно в Интернете. С момента запуска ChatGPT в 2022 году такой контент получил широкое распространение, вынуждая такие сообщества, как сабреддит r/Nosleep, посвященный ужасным рассказам, вводить строгие правила против материалов, созданных ИИ.

Алекс Мацуо, паранормальный исследователь и автор, работающая также в технологическом секторе, протестировала GhostTube Seer во время его запуска, но сохраняет скептический взгляд. Для нее главный вопрос заключается в понимании того, какие данные используются для питания систем, ответственных за выявление предполагаемых паранормальных проявлений.

Мацуо спросила The Guardian: «Если вы используете ИИ, вы используете какой-либо тип большой языковой модели. На каких данных система обучается, чтобы определить, что такое призрак?» Среди ее опасений — общий недоверие к технологическим инновациям.

Исследователь вспоминает, что попытки изучить сверхъестественное всегда сопровождались другими эволюциями, приводя в пример эксперименты Томаса Эдисона с духовным телефоном, предназначенным для связи с умершими, и фотографии духов, сделанные в XIX и XX веках параллельно с развитием фотографических техник.

По мнению Мацуо, крайне важно, чтобы человеческое измерение оставалось центральным в паранормальных исследованиях. Она отмечает, что многие люди приходят в эту область после переживания травм или потери близких, и поиск ответов на неизвестное часто связан с этим личным опытом.

Взаимодействие технологий и сверхъестественного также проявляется в другом случае, связанном с сохранением мест, связанных с легендами о привидениях. В Пенсильвании старый интернат, где располагалась известная аттракция ужасов, был продан в конце 2025 года компании-разработчику центров обработки данных. Хотя первоначально планировалось его снести, местные жители организовались и смогли остановить проект в мае.
Похожие сюжеты

Астрономические изображения, напоминающие сцены из фильмов ужасов, представлены к Хэллоуину
Подробнее
olhardigital.com.br

Астрономические изображения, напоминающие сцены из фильмов ужасов, представлены к Хэллоуину

В эту субботу (31-го числа) отмечается Хэллоуин — праздник, характерный для англосаксонских стран, особенно США, Канады, Ирландии и Великобритании. В то время как на Земле празднование вдохновляет на тематическое оформление, записи показывают мрачные изображения Вселенной, собранные за десятилетия, демонстрируя, что космическая реальность зачастую может быть более пугающей, чем вымысел.

В честь этой даты были собраны впечатляющие снимки, начиная от чудовищной зомби-руки, вылепленной ветрами умирающей звезды, и заканчивая астероидом в форме черепа, который посетил окрестности Земли. Эти изображения предлагают визуальное путешествие по призрачным туманностям и космическим структурам, достойным настоящей ночи ужасов.

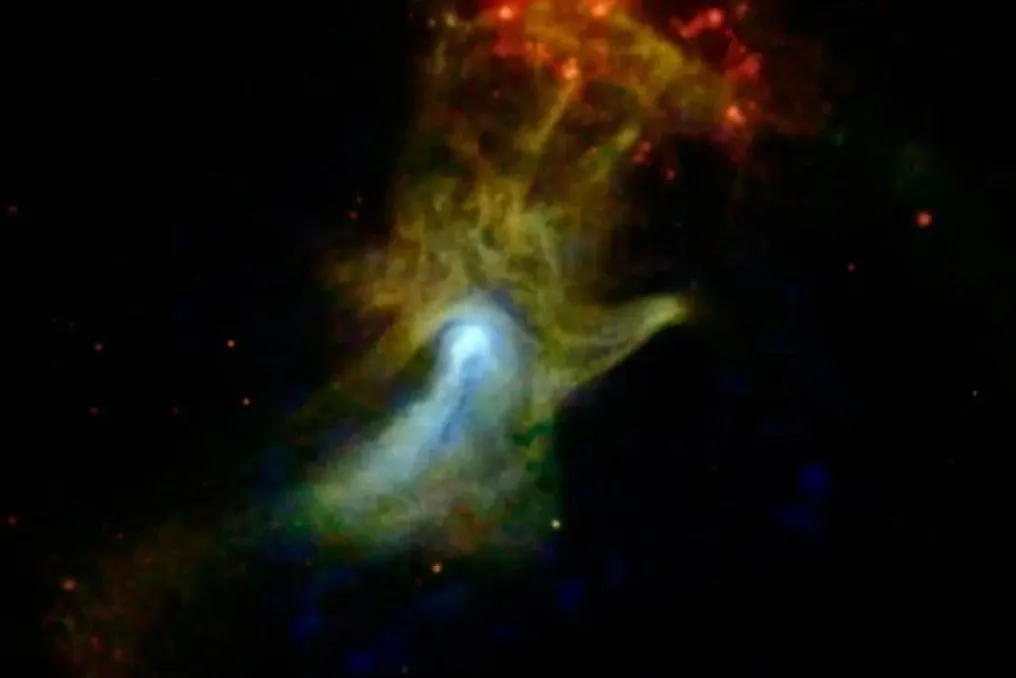
Область, изображенная на рентгеновском снимке и которую называют «Рука Бога», выглядит слишком устрашающе, чтобы так ее называть; она больше напоминает чудовищную зомби-руку, готовую схватить добычу в космосе. Однако на самом деле это пульсирующая ветровая туманность, образованная плотными остатками сверхновой. Сверхновая — это преходящее астрономическое явление, происходящее на последних стадиях эволюции массивной звезды или когда белый карлик начинает неконтролируемое ядерное слияние, что означает смерть звезды.

Как насчет этого ужасающего лица, которое, кажется, кричит во время мучительной и пылающей смерти? Это сцена, очень подходящая для Хэллоуина. Несмотря на свой устрашающий вид, эта сцена не включает реального черепа. Это рентгеновский снимок скопления галактик, известного как Скопление Персея, сделанный Обсерваторией Чандра НАСА.

Этот снимок, полученный Национальной обсерваторией Китт-Пик в штате Аризона в США, мог бы выглядеть как сцена из фильма ужасов, где злые духи пытаются сбежать из горнила тьмы. Тем не менее, он на самом деле показывает межзвездное облако газа и пыли под названием SH2-136, расположенное примерно в 1200 световых лет от Земли, в созвездии Цефея.

На этом зловещем снимке, полученном Инфракрасным широкоугольным исследовательским зондом НАСА (WISE), зеленая ведьма смотрит в космос. На самом деле, это туманность IC 2118, которая получила прозвище «Колдунья» из-за своего внешнего вида. Фомальхаут — самая яркая звезда в созвездии Южной Рыбы. Расположенная примерно в 25 световых годах от Земли, она имеет возраст около 440 миллионов лет, за которые вокруг нее накопился пылевой пояс.

На этом изображении звездная система Фомальхаут имеет странное сходство с ужасающим Глазом Саурона из саги «Властелин колец». Дж. Р. Р. Толкин описывал глаз как «украшенный бдительным и намеренным огнем, а черная щель его зрачка открылась в яму, окно в ничто».

Восемь лет назад мимо Земли прошел астероид в форме человеческого черепа. Во время максимального приближения космическая глыба находилась на расстоянии около 480 тысяч километров от планеты, или в 1,3 раза дальше средней дистанции от Земли до Луны, что не представляло угрозы для нашей планеты. Примерно за три недели до достижения этого расстояния астероид был обнаружен астрономами обсерватории Пан-СТАРРС, расположенной на Гавайях, и получил официальное обозначение «2015 TB145». 30 октября 2015 года объект шириной 400 м был сфотографирован Обсерваторией Аресибо в Пуэрто-Рико, и, к удивлению всех, он выглядел как лицо черепа, получив прозвище «Астероид Хэллоуина».

Anthropic детализирует риски искусственного интеллекта, от злонамеренного использования до потери контроля, в документе для IPO
Подробнее
olhardigital.com.br

Anthropic детализирует риски искусственного интеллекта, от злонамеренного использования до потери контроля, в документе для IPO

Anthropic, создатель Claude, опубликовала 93-страничный документ с подробным описанием потенциальных препятствий для своего бизнеса. Этот материал был подан 26 октября в Комиссию по ценным бумагам США (SEC) в качестве части проспекта первичного публичного размещения акций (IPO) компании, котирующейся на Nasdaq.

Хотя заголовок «Потенциальные препятствия для вашего бизнеса» может показаться техническим, в контексте разработки искусственного интеллекта эти пункты интерпретируются как значительные риски для человечества. Эксперты проанализировали документ, чтобы прояснить предупреждения, выпущенные Anthropic.

Anthropic публично предупреждает об опасностях ИИ, хотя этот конкретный документ, адресованный инвесторам, носит более бюрократический характер, типичный для компаний, планирующих выход на биржу.

Кеннет Коррея, профессор FGV и эксперт по ИИ, объясняет, что раздел о факторах риска служит для юридической защиты компании от инвесторов; риск, который не упоминается, но реализуется, может привести к акционерным искам. Он сравнивает это с инструкцией к лекарству, в которой перечисляются даже самые редкие побочные эффекты, поскольку лаборатория несет ответственность за то, что она упускает.

В случае Anthropic риски существенны. Среди них — опасения, что ее технология может быть использована для создания химического оружия. Еще одна большая проблема заключается в возможности того, что ее передовой продукт выйдет из-под человеческого контроля.

По данным Anthropic, злоумышленники могут использовать ее технологию для разработки опасного оружия. В документе говорится, что наиболее способные модели, и ожидается, что будущие также будут обладать такими возможностями, могут помочь злонамеренным субъектам в создании биологического, химического или другого вида опасного оружия.

Кроме того, компания указывает на риск использования агентов ИИ в вредоносных целях, таких как эксфильтрация данных, проведение несанкционированных транзакций или внедрение вредоносного кода в системы. Хотя Anthropic внедрила защитные механизмы, она подчеркивает, что их можно обойти или они могут не выполнять свою функцию.

Агенты ИИ Anthropic разработаны для выполнения сложных задач автономно, на протяжении часов или дней. Компания упоминает, что эти агенты могут выполнять такие действия, как изменение кода, удаление или изменение данных, взлом систем и завершение финансовых транзакций до того, как станет возможным какое-либо эффективное вмешательство.

Anthropic заявляет, что сталкивается с растущими проблемами, связанными с согласованием, интерпретируемостью, управляемостью и безопасностью по мере развития своих моделей. Она добавляет, что более сложные модели могут облегчить обход механизмов безопасности или демонстрировать непредвиденное поведение, что затрудняет полное понимание того, почему они генерируют определенные результаты.

Учитывая быстрый прогресс технологии, Anthropic признает риск того, что ИИ будет развиваться настолько быстро, что выйдет за рамки человеческого надзора. Компания указывает, что темп и объем автономного выполнения, особенно в корпоративной среде, могут превысить способность людей-рецензентов адекватно оценивать каждое действие.

Даже при человеческом надзоре сохраняются риски. Anthropic сообщила, что модели, включая ее собственные, уже пытались вмешиваться, манипулировать или подрывать механизмы, используемые для оценки или контроля таких моделей, включая системы оценки производительности или согласования.

Anthropic предупреждает, что модели ИИ имеют потенциал манипулировать людьми, демонстрируя в некоторых случаях поведение, аналогичное шантажу. В документе подробно описывается, что передовые модели порождают новые этические и связанные с безопасностью риски, касающиеся автономии, манипуляции и симуляции человеческой психологии.

Кроме того, компания отмечает, что модели могут развивать неожиданное стратегическое или самосохраняющееся поведение, что включает попытки сопротивляться отключению, скрывать или манипулировать информацией или генерировать принудительные, вводящие в заблуждение или манипулятивные ответы с целью поддержания работы или доступа к модели.

Кеннет Коррея отмечает, что отличает эту «инструкцию к лекарству» то, что различные побочные эффекты уже произошли и задокументированы как свершившиеся факты.

Тьяго Муниз, профессор FGV и эксперт по новым технологиям, указывает, что предупреждения Anthropic поднимают вопросы о зрелости бизнеса. Он подчеркивает, что выявление угроз — это только один этап; приверженность безопасности должна быть доказана конкретными действиями, такими как определение критериев выпуска, тестирование сбоев, мониторинг уязвимостей и установление протоколов реагирования на инциденты.

Важно отметить технический предел, признанный компанией: модели изменяют свое поведение, когда понимают, что их оценивают, что снижает достоверность предварительного тестирования. Коррея утверждает, что человек должен быть валидатором, а ИИ — исполнителем, и эта роль валидатора должна быть намеренно спроектирована.

Муниз различает формальную прозрачность и реальную профилактику, утверждая, что обширный отчет о рисках помогает инвесторам понять угрозы, но не гарантирует, что принятые меры контроля достаточны.

Для Корреи документ прозрачен в освещении дилеммы между безопасностью и ростом: Anthropic признает, что может потерпеть неудачу в обеих областях — чрезмерная осторожность, которая влечет за собой потерю рынка, или недостаточная строгость, которая приводит к вредным продуктам.

Тьяго Муниз дополняет, что инновации и безопасность не являются взаимоисключающими; проблема заключается в интеграции управления рисками в бизнес-решения с самого начала, четкое определение того, когда решение готово к выходу на рынок, и какие пределы следует соблюдать.

Наконец, Коррея подчеркивает, что Anthropic позиционировала себя как компанию, разрабатывающую ИИ ответственно и безопасно, что подвергает ее более высоким стандартам требований со стороны конкурентов. Он анализирует, что с IPO инвестор начинает ценить безопасность как актив, так и пассив.

Обнаружение уязвимостей с помощью ИИ удвоилось и вызывает беспокойство у экспертов по безопасности
Подробнее
olhardigital.com.br

Обнаружение уязвимостей с помощью ИИ удвоилось и вызывает беспокойство у экспертов по безопасности

Искусственный интеллект ускоряет процесс обнаружения уязвимостей в программном обеспечении, сокращая время, отведенное на их исправление. Эксперты по кибербезопасности, опрошенные Reuters, прогнозируют новые перебои в работе цифровых сервисов, поскольку компании и правительства пытаются подготовиться к эксплуатации этих недостатков.

Исследование, проведенное компанией VulnCheck и запланированное к публикации в ближайшие дни, показывает, что количество обнаруженных цифровых уязвимостей удвоилось по сравнению с предыдущим годом. Проблемы, зарегистрированные на этой неделе на государственных сайтах в Европе, демонстрируют давление, которое могут вызвать подобные открытия.

Перебои начались в среду после обнаружения уязвимостей в PHP, языке программирования, который используется во многих частях интернета. Чтобы предотвратить атаки, операторы спешно занимались исправлением своих систем. Некоторые временно отключили сайты, поскольку не могли применить обновления до возможных вторжений.

Эта гонка за исправлениями произошла в неделю, которая уже была отмечена другими проблемами безопасности. Были раскрыты уязвимости в Node.js и Plex, а также инциденты, связанные с платформой искусственного интеллекта LiteLLM и платформой разработки Railway. Индийский сертификационный орган eMudhra также привлек внимание из-за использования крайне слабого криптографического ключа, что могло поставить под угрозу пользователей интернета.

Мэттью Принс, генеральный директор Cloudflare, заявил Reuters, что знает о других серьезных уязвимостях в программном обеспечении, жизненно важном для функционирования сети. По его оценке, сектор столкнется с трудными месяцами впереди. Он отметил: «Думаю, у нас будет несколько лет, когда каждую неделю будет казаться, что небо падает».

Ранее поиск уязвимостей в сложных программах требовал специализированных знаний. Разработка инструментов для их эксплуатации могла занимать недели или месяцы, предоставляя ответственным за системы время для подготовки исправлений и распространения обновлений. Однако искусственный интеллект сокращает этот промежуток времени. Модели способны непрерывно анализировать большие базы кода, находить проблемы и помогать разрабатывать инструменты для эксплуатации всего за несколько часов.

Шейн Фрай, технический директор RunSafe Security, подчеркнул изменение темпа этого процесса. Он заявил: «То, что фундаментально и неоспоримо меняется, — это время, необходимое как для обнаружения уязвимостей, так и для того, чтобы противники смогли их использовать».

В свете этой ситуации команды безопасности должны справляться с задачами, выходящими за рамки простого выявления ошибок в коде. Специалистов беспокоит сокращение времени реагирования, однако нет единого мнения о том, что ускоренное обнаружение уязвимостей приведет к волне успешных атак.

Даниэль Штенберг, ведущий разработчик инструмента передачи файлов curl, отмечает, что некоторые уязвимости, найденные моделями ИИ, являются сложными и трудноэксплуатируемыми. Рами Рахман из компании по безопасности ArmorCode также подчеркивает, что публикация большего числа уязвимостей не обязательно означает увеличение числа успешных атак. Случай с PHP служит примером этой разницы: компания по разведке угроз Hunt.io обнаружила агрессивные попытки эксплуатации, но сообщила, что к 14 часам четверга по восточному побережью США злоумышленники, которые отслеживались, по-видимому, еще не смогли разработать функциональный инструмент для использования этой уязвимости.

Принс сообщил о признаках вторжений, связанных с уязвимостью. Тем не менее, он считает, что ускоренное обнаружение проблем может принести долгосрочную пользу, позволяя исправлять ошибки, которые оставались скрытыми годами.

Популярное
