Совет по безопасности данных Индии представил руководство по ответственности за ИИ для предприятий Индии
Подробнее
Business Standard
business-standard.com

Совет по безопасности данных Индии представил руководство по ответственности за ИИ для предприятий Индии

Совет по безопасности данных Индии (DSCI) выпустил отраслевое руководство по ответственности за искусственный интеллект, ориентированное на Индию, касающееся агентного ИИ. Данный документ может существенно помочь в определении того, кто несет ответственность, если агент выйдет из-под контроля или нарушит свои обязанности.

Вместо того чтобы предлагать новые стандарты, данное руководство разъясняет, как существующие обязательные доктрины применяются к автономным системам ИИ от нескольких поставщиков и показывает, где именно находится ответственность на протяжении всей цепочки создания ценности, которая приводит ИИ в использование.

В нем рассматриваются области применения агентного ИИ, виды воздействия и риски, которые могут создать эти системы, а также факторы, определяющие подотчетность. Кроме того, в документе объясняется, почему для Индии важен пропорциональный и четко распределенный подход к управлению, надзору и ответственности, чтобы направлять отрасль пользователей и ускорять ответственное внедрение ИИ.

В отчете отмечается, что определение ответственности будет играть важную роль в зависимости от того, где модели размещены, а также кто ими владеет и контролирует. Выбор хостинга по-разному распределяет ответственность. Архитектура и выбор хостинга определяют, будет ли ответственность распределена по всей цепочке создания ценности или сконцентрирована внутри предприятия, что порождает центральный парадокс развертывания ИИ в корпоративной среде. Контроль архитектуры и владение пространствами принятия решений устраняют внешний щит ответственности, и, вероятно, предприятия станут основными юридическими владельцами как инфраструктуры, так и поведения агента.

Ответственность, по сути, лежит на пяти группах, которые используют ИИ: организации-пользователи, поставщики услуг и интеграторы, продуктовые компании и стартапы, поставщики инструментов и фреймворков, поставщики облачных и инфраструктурных решений, а также поставщики моделей.

В руководстве предостерегают от рассмотрения ответственности как бинарного выбора между конечной организацией-пользователем и участниками цепочки создания ценности. Они предупреждают, что представление этого выбора как либо «или», либо «или» между конечным пользователем и вышестоящим участником цепочки создания ценности будет юридически ошибочным, технически неточным, коммерчески парализующим и подорвет равные условия игры.

Кроме того, в отчете указывается, что ИИ проникает в предприятия различными путями, такими как браузеры, помощники (co-pilots), генеративный ИИ в корпоративном программном обеспечении, а также модели и инструменты ИИ. Каждый из этих путей несет свой собственный вопрос об ответственности, поэтому каждый путь требует внимания и тщательного изучения. Неизвестные или неидентифицированные риски могут привести к тому, что предприятие понесет ответственность, не имея возможности принять меры.
Похожие сюжеты

Скрытые риски кибербезопасности ИИ: Как повседневные помощники ставят под угрозу корпоративные данные
Подробнее
iol.co.za

Скрытые риски кибербезопасности ИИ: Как повседневные помощники ставят под угрозу корпоративные данные

Основной недостаток интеграции искусственного интеллекта в ежедневные рабочие процессы заключается в том, что критически важные защитные механизмы внедряются лишь после того, как технология уже глубоко укоренилась в работе. Компании и специалисты поспешно интегрировали генеративные инструменты в свои операции с самого начала, рассматривая управление данными и конфиденциальность пользователей как второстепенные моменты.

В результате современные реактивные меры безопасности больше напоминают наклеенную бумагу поверх растущих структурных трещин, нежели надежное и всеобъемлющее решение проблемы. Эта уязвимость особенно заметна среди малых и средних предприятий (МСП).

Согласно данным Индекса безопасности данных Microsoft, поразительные 32% инцидентов безопасности, о которых сообщили опрошенные предприятия, были напрямую связаны с использованием генеративного ИИ.

Установка оборонительных барьеров после развертывания перестала быть просто изолированной операционной проблемой; это стало повсеместной глобальной дилеммой, затрагивающей различные отрасли и границы. Очень немногие современные организации остаются незатронутыми, поскольку руководящие команды пытаются оценить свой реальный уровень подверженности в рамках расширяющихся цифровых следов.

Исследование Morgan Stanley на 2026 год подчеркивает это напряжение, показывая, что 90% опрошенных предприятий определяют корпоративные данные как основной источник операционных рисков, причем 56% указывают на свои внутренние инструменты ИИ как на движущую силу этого риска. Однако тревожно, что лишь 41% поддерживают строгий, централизованный учет активных моделей ИИ вместе с назначенным ведомственным владением.

Киберпреступники целенаправленно атакуют эти институциональные «серые зоны», совершенствуя тактики, разработанные для использования операционного трения, вызванного бесконтрольным внедрением ИИ. Фишинг учетных данных остается основным выбранным оружием.

Как отмечено в Отчете о цифровой обороне Microsoft на 2026 год, скомпрометированные законные учетные записи теперь составляют 20% всех первоначальных взломов доступа в корпоративные сети. Отчет акцентирует внимание на фундаментальной истине: искусственный интеллект не меняет традиционные основы безопасности — он просто предоставляет противникам более быстрый и масштабируемый способ извлечения выгоды из знакомых организационных недостатков.

Когда происходит взлом одного корпоративного профиля, подключенного к рабочему пространству ИИ, каждый проприетарный файл, запись клиента или стратегический документ, когда-либо введенный в эту экосистему, мгновенно становится доступным злоумышленникам.

Исторически сложилось так, что отдельные сотрудники представляли собой самое слабое звено в оборонительном периметре организации. Глубокая зависимость от повседневных утилит ИИ лишь усиливает этот человеческий фактор. Когда сотрудник берет конфиденциальную электронную таблицу из OneDrive и загружает ее в непроверенный личный помощник ИИ, чтобы успеть к срочному послеобеденному дедлайну, он незаметно обходит каждый брандмауэр, контроль доступа и внутреннюю политику, предназначенную для защиты этой интеллектуальной собственности. Чаще всего этот взлом происходит без злого умысла или осознания долгосрочных последствий для предприятия.

Чтобы противостоять этой уязвимости, предприятия должны немедленно установить четкие, подлежащие исполнению границы, определяющие, какие категории данных могут взаимодействовать с механизмами ИИ, подкрепить эти политики строгими проверками соответствия и установить четкое владение интеллектуальной собственностью.

Поддержание дисциплинированного баланса между бизнес-инсайтами, подаваемыми в модели ИИ, и тем, насколько глубоко эти платформы регулируют повседневную работу, является одной из самых насущных задач кибербезопасности, стоящих перед руководством сегодня — и эта задача будет только усиливаться в будущем.

Эксперт отмечает, что конфиденциальность данных становится вопросом оценки стоимости стартапов, разрабатывающих ИИ в Индии
Подробнее
yourstory.com

Эксперт отмечает, что конфиденциальность данных становится вопросом оценки стоимости стартапов, разрабатывающих ИИ в Индии

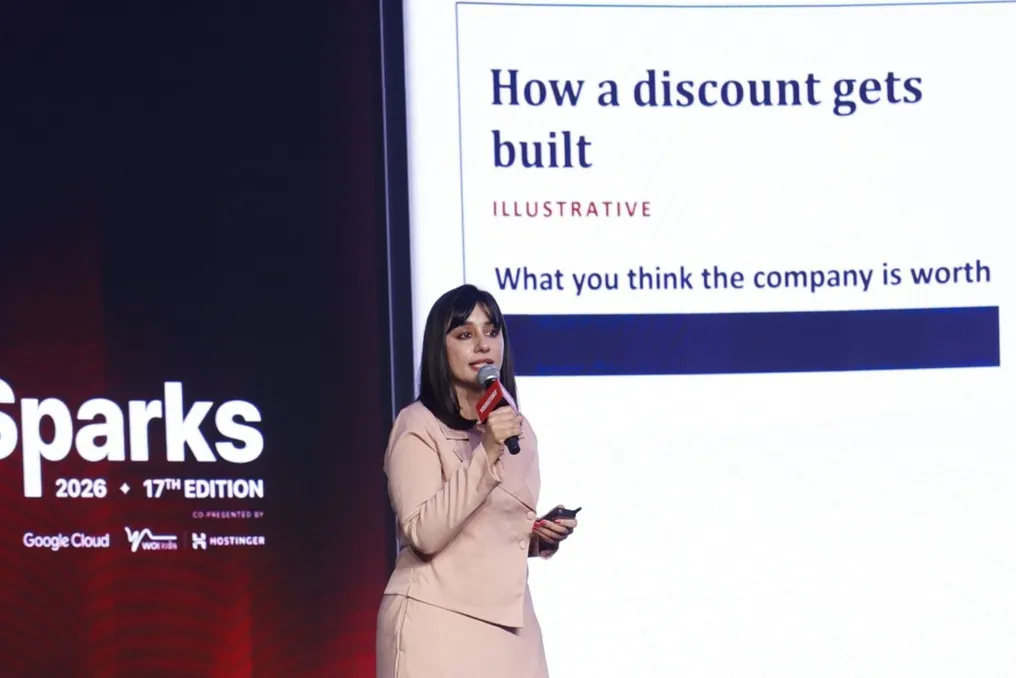
По мере того как индийские стартапы активно создают продукты, основанные на искусственном интеллекте, способ, которым они управляют личными данными, может определить будущую стоимость этих компаний. Шиваарти Баджадж, управляющий партнер RSD Bajaj Global Law Firm, выступая на ежегодном саммите YourStory TechSparks 2026, подчеркнула, что конфиденциальность больше не может рассматриваться как второстепенный вопрос.

По ее словам, основатели не просто выпускают продукты; они формируют активы, которые могут быть оценены, проданы, обесценены или даже изъяты, если они не созданы и не соответствуют требованиям должным образом. Баджадж отметила: «Когда мы создаем продукты, мы создаем компании, актив».

Интеллектуальная собственность остается первой линией защиты. Торговые марки защищают бренды, создаваемые компаниями D2C, патенты важны для инноваций в глубоких технологиях, а авторское право и защита дизайна охватывают создателей, полупроводники и оборудование Интернета вещей. Однако Баджадж указала, что более новым и менее понятным риском являются наборы данных, которые собирают и генерируют компании.

Чтобы проиллюстрировать серьезность ситуации, она привела пример приобретения операционного бизнеса Yahoo компанией Verizon. Первоначальная сумма сделки составляла 4,83 миллиарда долларов, но после раскрытия Yahoo двух крупных утечек данных цена была снижена на 350 миллионов долларов, и Verizon принял на себя часть связанных судебных разбирательств.

Баджадж заявила, что покупатели и инвесторы теперь учитывают расходы на устранение проблем при определении цены. Независимо от того, работает ли компания в сферах D2C, edtech, глубоких технологий или ИИ, она может ожидать снижения оценки, если у нее отсутствует карта данных, невозможно доказать согласие, она сотрудничает с поставщиками, обрабатывающими данные без контрактов, или у нее нет плана реагирования на утечки.

В Индии эти вопросы становятся крайне актуальными. Правила по защите персональных данных (DPDP Rules) внедряются поэтапно в течение 18 месяцев, начиная с 13 ноября 2025 года, при этом полные обязательства вступают в силу к маю 2027 года. После полного вступления в силу штрафы по закону могут достигать 250 крор рупий за нарушения безопасности и до 200 крор рупий за каждый случай невыдачи отчета об утечке или некорректной обработки данных детей.

Баджадж подчеркнула: «Мы говорим не о нескольких тысячах. Это очень серьезные вещи, требующие большого соблюдения требований».

Она также продемонстрировала, как быстро может развиваться регулирование. После неправомерного использования изображений, сгенерированных ИИ, через Grok в X в январе этого года, правительство ввело правила синтетических медиа к февралю. Эти правила требуют, чтобы контент, созданный ИИ, был помечен и содержал метаданные, идентифицирующие использованный инструмент, что означает, что разрыв между инцидентом и регулированием составил едва четверть года.

Хотя в Индии еще нет специального закона об ИИ, ее руководящие принципы управления ИИ устанавливают семь направляющих «сутр», сосредоточенных на доверии, согласии и подотчетности. Для Баджадж самым важным выводом для разработчиков является принцип «конфиденциальность по умолчанию» (privacy by design). Это означает обеспечение соответствия требованиям, согласованности данных и механизмов согласия на уровне кода, дизайна и цепочки поставок с самого начала.

Само согласие должно быть конкретным. Данные, собранные для одной цели, например, распознавания лиц, не могут быть использованы для обучения модели. Отзыв согласия также должен быть таким же простым, как и его предоставление. В отличие от многих мировых режимов, устанавливающих возраст цифрового согласия между 13 и 16 годами, Индия рассматривает любого, кто младше 18 лет, как ребенка, требующего подтвержденного родительского согласия.

Она привела американский пример Everalbum, приложения для фотографий, которое использовало изображения клиентов для обучения моделей распознавания лиц без надлежащего согласия. В конечном итоге компании было предписано удалить не только данные, но и модели, построенные на них. Баджадж заявила: «Ваши обучающие данные несут права — права на конфиденциальность, права на интеллектуальную собственность».

Подотчетность также нельзя передавать на аутсорс. В рамках структуры DPDP ответственность остается за фидуциарием данных, а утечки должны быть доложены в Совет по защите данных в течение 72 часов. Платформы, действующие в качестве посредников, сталкиваются с еще более жесткими сроками и должны реагировать на дипфейки и другой неправомерно используемый контент ИИ в течение нескольких часов.

Баджадж настоятельно призвала основателей картировать свои персональные данные, раскрывать, что используется для обучения моделей, указывать каждого поставщика в уведомлениях для пользователей и получать конкретное согласие. По ее мнению, если сделать это правильно, конфиденциальность по умолчанию защитит оценку компании и поможет Индии создать интеллектуальную собственность для всего мира. Она заключила: «Вы строите компанию ради денег, но в конечном итоге вы строите ее ради ценности».

Популярное