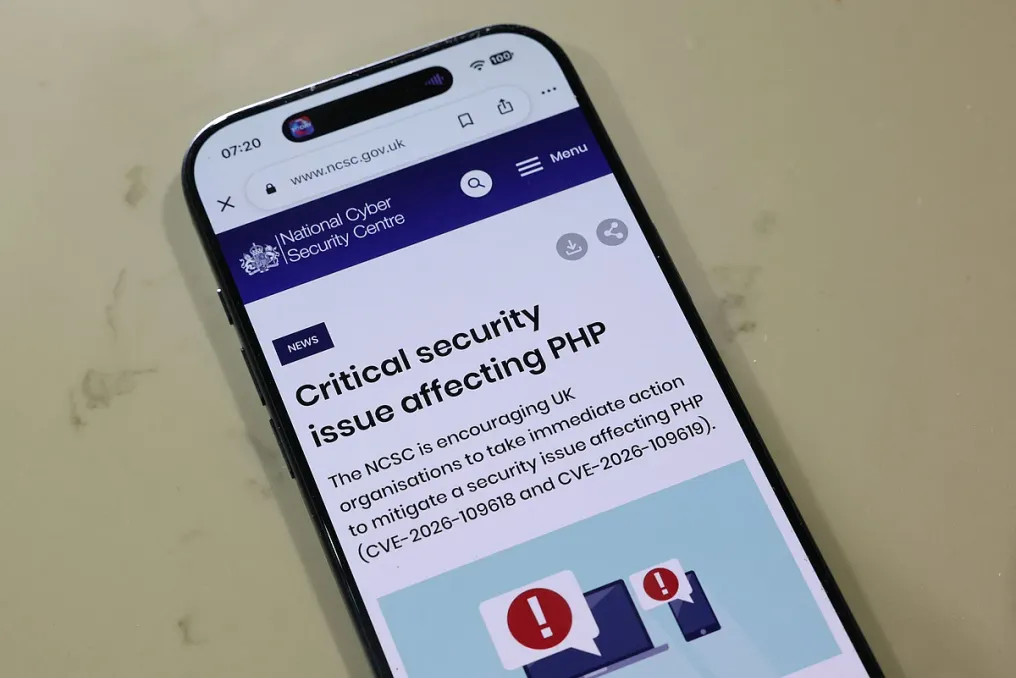
Компании и хостинг-провайдеры в Объединенных Арабских Эмиратах (ОАЭ) активно работают над закрытием недавно выявленного набора уязвимостей PHP, известных как PHP2Shell. В рамках мер реагирования они развертывают исправленные пакеты PHP, обновляют среды совместного хостинга и советуют клиентам проверять версии своего времени выполнения и перезапускать веб-сервисы, согласно данным экспертов по кибербезопасности.
Пушкар Сингх, региональный руководитель по Ближнему Востоку и Африке в Protectt.ai, отметил, что данная реакция демонстрирует, что ОАЭ находится в авангарде проактивного реагирования на угрозы и цифровой устойчивости. Он подчеркнул, что кибербезопасность должна рассматриваться не как разовое соблюдение требований, а как непрерывная операционная деятельность, включающая своевременное устранение уязвимостей, защиту времени выполнения и анализ угроз, подкрепленный скоординированным ответом.
Согласно данным Censys, потенциально подвержены этим уязвимостям 4691 интернет-доступный хост в ОАЭ, что составляет 79,5 процента от общего числа хостов с указанием версии в стране. По результатам наблюдения, ОАЭ занимает 71-е место среди 233 стран и территорий. Сингх добавил, что некоторые оценки предполагают, что три из четырех веб-сайтов используют PHP, что позволяет предположить, что большинство корпоративных сайтов ОАЭ затронуты.
Серьезность последствий для каждого сайта зависит от его статуса исправления, того, является ли приложение внутренним или внешним, а также от способа использования PHP. Данная реакция ОАЭ последовала за срочными предупреждениями, поступившими из-за рубежа.
Агентство национальной безопасности США настоятельно рекомендовало организациям выводить сайты из сети, если они не могут немедленно устранить две уязвимости, поскольку они часто предоставляют злоумышленникам прямой доступ к файловой системе или базе данных сервера. Исследовательская группа Tenable классифицировала эти уязвимости как «Угроза, вызывающая озабоченность» (Vulnerability of Concern) — самый высокий уровень в рамках программы Vulnerability Watch.
Сатнам Наранг, старший инженер по исследованиям в Tenable, пояснил, что такая классификация резервируется только для наиболее критичных недостатков, учитывая широкое распространение PHP. Он сообщил, что почти 70 процентов веб-сайтов, чей серверный язык известен, используют PHP. Наранг уточнил, что уязвимости находятся непосредственно в самом PHP, что ставит под угрозу каждую установку, обрабатывающую веб-запросы. При эксплуатации они могут позволить удаленное выполнение кода без аутентификации, а одна из них также способна утекать память.
«Они являются одними из самых значимых уязвимостей после Log4Shell из-за их охвата и масштаба», — заявил он. Он также упомянул, что эти уязвимости были обнаружены при помощи искусственного интеллекта.
Гавин Миллард, вице-президент по разведке в Tenable, сообщил, что PHP2Shell существовала более десяти лет в коде, который используется примерно на семи из десяти веб-сайтов. Обнаружение произошло в августе, а раскрытие — на этой неделе, при этом попытки эксплуатации наблюдались в течение нескольких часов. Миллард отметил: «Мы видим, как злоумышленники сравнивают старый код с новым и затем работают в обратном направлении. ИИ ускоряет этот процесс. Сейчас скорость и возможность эксплуатации важнее, чем сама серьезность».
Скорость устранения проблемы зависит от того, как организованы процессы работы с PHP, по словам Наранга. Дистрибутивы Linux и поставщики долгосрочной поддержки получили предварительное уведомление, поэтому обновленные пакеты могли появиться в течение нескольких часов или дней. Менее распространенные источники пакетов могут потребовать больше времени. Проект PHP сообщил, что добровольно поддерживаемый репозиторий remirepo не будет иметь обновлений в день выпуска.
Системы, работающие на устаревших версиях PHP, могут ждать недели или месяцы, или их вообще не смогут обновить. Продукты, которые включают PHP, относятся к «длинному хвосту», поскольку организациям приходится ждать выпуска обновлений от своих поставщиков. Облачные системы обычно обновляются легче, тогда как приложения, размещенные на собственных серверах или локально, требуют, чтобы администраторы запланировали исправления.
Мериам ЭльОазани, вице-президент по Ближнему Востоку, Турции и Африке в Censys, посоветовала организациям определять затронутые установки PHP, применять обновления безопасности и проверять эффективность устранения проблемы. Командам безопасности также следует расследовать необычную активность и оценивать устаревшие системы, которые могут быть сложнее в исправлении. Она подчеркнула: «Без знания того, что существует, организации не могут выявить уязвимости до того, как произойдут атаки».
Миллард отметил, что истинная слабость часто кроется в забытом сервере. «Исправить PHP легко, если вы знаете, где он работает. Большинство организаций этого не знают полностью», — сказал он, указывая на сайты, запущенные «только для тестирования» много лет назад. Он добавил: «Если вы не можете это исправить, защитите это. Если вы не можете обновить, отключите это». Сингх призвал к многоуровневому подходу, основанному на защите времени выполнения и принципе Нулевого доверия (Zero Trust), рассматривая веб-сайты, мобильные приложения и агентов ИИ как части единой цепочки цифрового доверия.
Дон Смит, вице-президент по анализу угроз в Sophos Counter Threat Unit, заявил, что на данный момент уязвимости оказались сложнее эксплуатировать, чем предполагалось изначально, однако опасность сохраняется. Он заключил: «По мере того как организации ОАЭ, как и везде, продолжают применять исправления и устранять проблемы, это станет важным учебным процессом для компаний любого размера, а также для всей индустрии безопасности. Мы живем в эпоху открытия уязвимостей, подпитываемую достижениями в области ИИ. Хотя это создает проблемы в краткосрочной перспективе, в долгосрочной перспективе это сделает нашу программную экосистему более безопасной и устойчивой».