UP politsiyasi sunʼiy intellekt va kiberxavfsizlikni joriy etish uchun uchta institut bilan shartnoma tuzdi
Batafsil
Aaj Tak
www.aajtak.in

UP politsiyasi sunʼiy intellekt va kiberxavfsizlikni joriy etish uchun uchta institut bilan shartnoma tuzdi

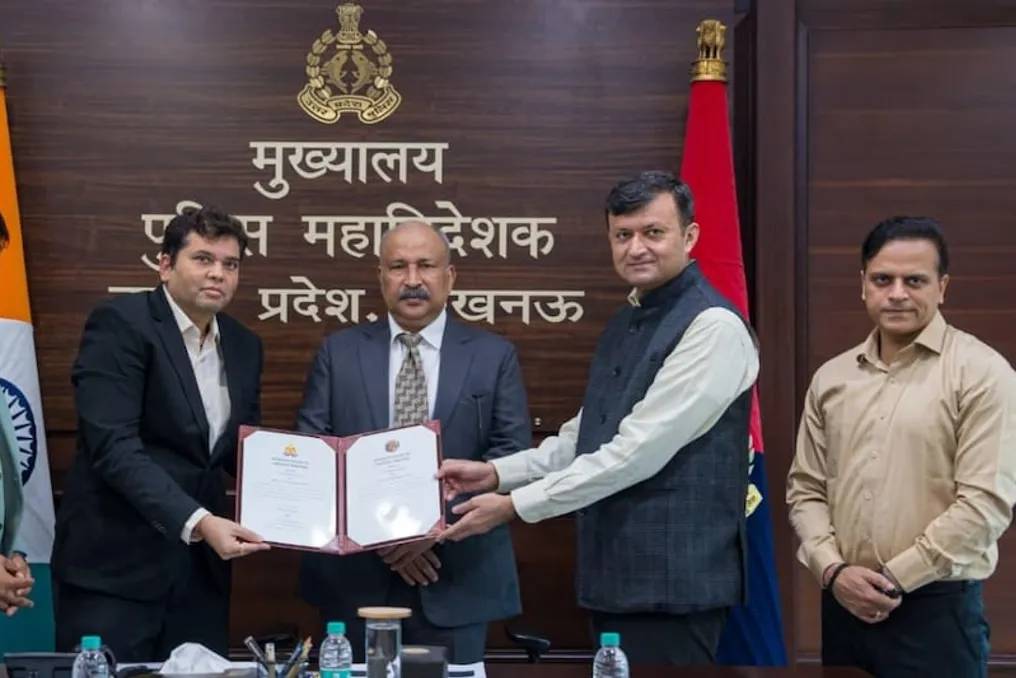
Uttar Pradesh politsiyasining texnologik jihozlanishini oshirish maqsadida uchta yirik shartnoma tuzildi. UP politsiyasi IIT Kanpur, Digital India Corporation va Protean eGov Technologies bilan oʻzaro tushunish toʻgʻrisidagi nizomnomalar (MoU) imzoladi.

Bu kelishuvlarning maqsadi politsiya ishlarida sunʼiy intellekt (AI)dan foydalanishni kengaytirish, kiberjinoyatlarni tergov qilishni yaxshilash va raqamli tizimlarning xavfsizligini taʼminlashdir. Bundan tashqari, kriminal tergovlarni raqamli kriminalistika, maʼlumotlarni himoya qilish va zamonaviy texnologiyalardan foydalanish yoʻli bilan olib borish boʻyicha ishlar olib boriladi.

Vazirlik rahbari Mudir Yoʻgi Adhinatkh boshchiligida UP politsiyasining texnik modernizatsiyasi jarayoni tezlashtirilmoqda. Asosiy urgʻu huquqni muhofaza qilish organlarini zamonaviy texnologiyalar bilan jihozlashga, jinoyatlarni tergov qilishda raqamli vositalardan foydalanishni koʻpaytirish va fuqarolarga yuqori sifatli xizmatlar koʻrsatishga qaratilgan. Politsiya direktori Rajiv Krishna texnik modernizatsiya va innovatsiyalarni politsiyaning oʻn taʼkidlangan ustuvorliklariga kiritdi.

Bu tashabbus doirasida politsiya huquq tartibi tizimiga yangi texnologiyalarni ishlab chiqish va joriy etish uchun turli texnik muassasa va kompaniyalar bilan hamkorlikni boshladi.

IIT Kanpur bilan shartnoma kiberxavfsizlik, kiberkriminalistika va sunʼiy intellekt sohalarida birgalikdagi tadqiqotlar va texnik hamkorlikni nazarda tutadi. Bu hamkorlik orqali UP politsiyasining raqamli tizimlarining himoyalanish darajasi baholanadi va potentsial kiber tahdidlar aniqlanadi. Politsiya tizimlarini kiberhujumlardan himoya qilish uchun zamonaviy ekspertiza va texnologiyalar qoʻllaniladi.

Shuningdek, jinoyatlarni tergov qilish, raqamli dalillarni tahlil qilish va kiberjinoyatlar bilan bogʻliq ishlar boʻyicha texnik salohiyatni oshirish rejalashtirilgan.

Digital India Corporation bilan MoU UP politsiyasining raqamli xizmatlari va IT tizimlarini yangilashga qaratilgan. Ushbu hamkorlik doirasida politsiyaning onlayn platformalari va raqamli xizmatlari yanada samarali, qulay va texnologik jihatdan ilgʻor boʻlishiga eʼtibor qaratiladi. Bu fuqarolarning politsiya xizmatlariga kirishini soddalashtirishga va raqamli imkoniyatlarni yaxshilashga yordam beradi.

Texnik oʻzgarishlar politsiya faoliyati yanada osonroq, tezroq va fuqarolar ehtiyojlariga yoʻnaltirilgan boʻlishiga xizmat qiladi.

Protean eGov Technologies bilan shartnoma UP politsiyasining turli raqamli tizimlari oʻrtasida maʼlumotlarni xavfsiz almashish mexanizmlarini ishlab chiqishni taʼminlaydi. Eʼtibor raqamli identifikatsiya, autentifikatsiya, maʼlumotlarni himoya qilish va turli texnik platformalarni integratsiya qilishga qaratiladi. Turli tizimlar oʻrtasida maʼlumotlarni xavfsiz va tartibli almashinuvi politsiyaning raqamli faoliyatini mustahkamlaydi. Ushbu tashabbusning maqsadi — raqamli xizmatlarni ishonchliroq qilish va texnik tizimlar oʻrtasida eng yaxshi koordinatsiyani oʻrnatish.

Uchta shartnomaning barchasida UP politsiyasi nomidan texnik xizmatlar boʻyicha direktor oʻrinbosari Bogandan Swarup imzo qoʻydi. Ushbu tashabbusda texnik xizmatlar direktori Aashish Tiwari ham muhim rol oʻynadi. Ushbu shartnomalar politsiyaning texnik modernizatsiyasini ilgari surish uchun bosqichma-bosqich joriy etiladi. Texnik ekspertiza, tadqiqotlar va zamonaviy raqamli yechimlarni politsiya ishlariga integratsiya qilish rejalashtirilgan.

UP politsiyasining bu tashabbusining maqsadi — huquq tartibi tizimini yanada xavfsiz, shaffof va texnologik jihatdan rivojlangan qilish. AI, kiberxavfsizlik, raqamli kriminalistika va maʼlumotlarni xavfsiz almashish kabi sohalarda texnologiyalardan foydalanishni oshirish jinoyatlarni tergov qilish va raqamli dalillarni tahlil qilish qobiliyatini yaxshilashga yordam beradi. Shuningdek, politsiya xizmatlariga fuqarolar uchun oson kirishga urgʻu beriladi. Uchta MoU kuchga kirganidan soʻng, ishlar UP politsiyasini zamonaviy texnologiyalarga ulash orqali fuqarolarga yoʻnaltirilgan ishni mustahkamlashga qaratiladi.
Oʻxshash hikoyalar

Sunʼiy intellekt kiberhujumlar tezligini oshirmoqda va kompaniyalardagi hodisalar sonini koʻpaytirmoqda
Batafsil
olhardigital.com.br

Sunʼiy intellekt kiberhujumlar tezligini oshirmoqda va kompaniyalardagi hodisalar sonini koʻpaytirmoqda

Sunʼiy intellekt (SI) sohasidagi taraqqiyot kiberhodisalar sonining ortishi bilan birga kelyapti, bu Marsh sugʻurta kompaniyasi maʼlumotlari bilan tasdiqlanadi. Ushbu texnologiya hujumlar surʼatini va miqyosini oshirib, kompaniyalar va sugʻurta tashkilotlari uchun yangi muammolarni keltirib chiqarmoqda.

Sentabrning oxirgi ikki haftasida Marsh mijozlari 105 ta kiberhodisalar haqida xabar berishdi. Bu miqdor mayning oxirgi ikki haftasida qayd etilgan 48 ta holatdan ikki baravar ortiq.

Reutersga berilgan intervyusida Marsh Riskning AQSh va Kanada boʻyicha kiberxatarlar boʻlimi rahbari Meredith Schnur hujumchilar tizimlardagi zaifliklarni topish uchun SI vositalaridan foydalanish belgilari borligini taʼkidladi.

Rahbar aytdiki: «Hujumchilar zaifliklarni aniqlash uchun SI asosidagi va agent vositalaridan foydalanayotgan belgilar mavjud. Shuning uchun men aytishimki, biz ushbu hodisalar sonining sezilarli qismini SI hisobiga yuklay olamiz».

Ishlatilayotgan kamchiliklar orasida xavfsizlik yangilanishi boʻlmagan dasturiy taʼminot, ochiq tizimlar va zaif identifikatsiya mexanizmlari mavjud. Sunʼiy intellekt jinoyatchilarga bu zaifliklarni ancha tez topish va ulardan foydalanish imkonini beradi.

Bunday vositalarning keng tarqalishi ham kamroq xarajatlar bilan jinoyat faoliyatini kengaytirishni osonlashtiradi, potentsial maqsadlar sonini oshiradi. Schnur fikricha, bu tendensiya tashkilotlarning hujumlar va hodisalarga sekin reaksiya berishi bilan birgalikda yaqinda roʻyxatga olingan oʻsishning katta qismini tushuntiradi.

Rahbar taʼkidlaganidek: «SI oʻzi xavf emas; bu barcha sohalarda xatarni kuchaytirishdir».

Hujumlar chastotasining oshishi raqamli xatarlar sugʻurta bozorini ham ragʻbatlantirishi kerak. GlobalData prognozlariga koʻra, kibersugʻurta premiyalari – kompaniyalar polislarga toʻlaydigan summalar – hujumlar chastotasi ortishi bilan keyingi ikki yil ichida dunyo miqyosida yanada tezroq oʻsishi kerak.

Konsalting kompaniyasi global bozor 2026 yilda 6,9% ga oʻsib, 16,6 milliard AQSh dollariga (taxminan 94,62 milliard Braziliya realiga) yetib borishini bashorat qilmoqda. 2027 yilda oʻsish 10% ga yetishi va hajmi 18,3 milliard AQSh dollariga (taxminan 104,31 milliard Braziliya realiga) oshishi kerak.

Maʼlumotlar toʻgʻrisidagi yangi qonunlar kompaniyalardagi kiberxavfsizlik mutaxassislari talabini oshirmoqda
Batafsil
www.aajtak.in

Maʼlumotlar toʻgʻrisidagi yangi qonunlar kompaniyalardagi kiberxavfsizlik mutaxassislari talabini oshirmoqda

Yaqin yillarda kiberxavfsizlik sohasida ish qidirayotganlar uchun sezilarli imkoniyatlar kutilmoqda. Hindistonda shaxsiy maʼlumotlarni himoya qilish boʻyicha qattiq qonun — Raqamli shaxsiy maʼlumotlarni himoya qilish (DPDP) joriy etilmoqda va u 2027-yil 13-may kuni kuchga kirishi kerak. Shu sababli kompaniyalar shaxsiy maʼlumotlarni himoya qilish uchun xavfsizlik ekspertlari va boshqariladigan xavfsizlik xizmatlarini jalb qilishga tayyorlanmoqda.

K7 Cyber Security tomonidan «DPDPga muvofiqlikni xavfsizlikka asoslangan qobiliyatga aylantirish» nomli yangi texnik hujjatiga koʻra, kompaniyalar endi faqat qogʻozda rasmiylashtirilgan asosiy xavfsizlik siyosatlariga tayanib boʻlmaydi. Ular oʻz xavfsizlik tizimlari haqiqatan ham ishlayotganligini isbotlashlari kerak. Bu, kutilayotganidek, kiberxavfsizlik sohasidagi malakali mutaxassislar boʻyicha talabni oshirishga olib keladi.

Kompaniyalarga maʼlumotlarga kirishni nazorat qilish, shubhali faoliyatni tekshirish va Operatsion xavfsizlik markazini (SOC) boshqarishga qodir mutaxassislar kerak boʻladi. 2027-yil may oyidagi muddat yaqinlashishi bilan kompaniyalar kiberxavfsizlikka investitsiyalarni oshirishlari kerak boʻladi.

Kompaniyalarning xavfsizlik tizimlarini mustahkamlashining asosiy sababi katta jarimal xavfi hisoblanadi. Yangi DPDP qonuniga koʻra, agar kompaniya tegishli himoya choralarni qoʻllamasalar, unga 250 million rupiygacha jarima qoʻyilishi mumkin. Bundan tashqari, agar kompaniya maʼlumotlar sizib chiqgandan soʻng tegishli maʼlumotlarni taqdim etmasa, unga 200 million rupiygacha qoʻshimcha jarima qoʻyilishi mumkin.

Qoidalar kompaniyaning shikoyat qilingan shaxslar va Maʼlumotlarni himoya qilish kengashiga foydalanuvchilarning maʼlumotlari oʻgʻirlanishi haqida darhol xabar berishini talab qiladi. Maʼlumotlar sizib chiqqanini aniqlagandan soʻng, kompaniya aniq 72 soat ichida batafsil hisobot taqdim etishi kerak, garchi bu muddat maxsus ruxsat olingan holda uzaytirilishi mumkin boʻlsa ham.

Endi umumiy dasturiy taʼminotni oʻrnatib unutish yetarli emas. Yangi tuzilmaning 6-qoidasiga muvofiq, kompaniyalar jiddiy texnik xavfsizlik choralarini joriy etishlari shart. Bularga maʼlumotlarni shifrlash, maxfiy maʼlumotlarni maskalash, maʼlumotlarga qatʼiy kirish nazorati va kiberhujumdan keyin biznesni uzluksiz taʼminlash uchun zaxira nusxa olish rejasini ishlab chiqish kiradi.

K7 hisoboti kompaniyalarning ilovalari, bulutli xizmatlari, ofis qurilmalari va uchinchi tomon yetkazib beruvchilari joylashgan maʼlumotlarning xavfsizligini taʼminlashi kerakligini koʻrsatadi. Agar kompaniya maʼlumotlarni qayta ishlash uchun tashqi sotuvchini jalb qilsa va keyin sizib chiqish yuz bersa, huquqiy javobgarlik asosiy kompaniyada boʻladi va u bu javobgarlikni uchinchi tomonga yuklashi mumkin emas.

Bu ehtiyojlarni qondirish uchun kompaniyalar boshqariladigan SOC xizmatlariga sarmoya kiritishadi. Hisobotda sunʼiy intellekt (AI) agentlari har kuni rutin vazifalarni bajaradigan agentlik SOC dan foydalanish tilga olinadi. Ushbu vazifalar hodisalar kronologiyasini yigʻish, eski yozuvlarni tekshirish va past xavfli xavfsizlik ogohlantirishlarini yopishni oʻz ichiga oladi.

Biroq, texnik hujjatga koʻra, AI inson ish joylarini almashtirmaydi. Huquqiy masalalarni yuritish, tartibga soluvchilar bilan bogʻlanish va katta kiberhujum paytida jiddiy choralar koʻrish kabi hal qiluvchi qarorlar ustidan nazorat inson-ekspertlar zimmasida qolishi kerak.

2027-yil 13-maygacha boʻlgan muddatni hisobga olgan holda, kompaniyalar oʻzining mustahkam kiberxavfsizlik jamoalarini yaratishi yoki tashqi ekspert agentliklarining xizmatlaridan foydalanishi kerak. Shaxsiy maʼlumotlarni himoya qilish oddiy huquqiy zarurat boʻlib qolmasdan, raqamli sohadagi eng katta ish oʻrinlari yaratuvchi sanoatlardan biriga aylanishi mumkin.

Sunʼiy intellekt kiberxavfsizlikni qurolrash poygasi tomon aylantirdi, bu esa kompaniyalar eʼtiborsiz qoldira olmaydilar
Batafsil
techcentral.co.za

Sunʼiy intellekt kiberxavfsizlikni qurolrash poygasi tomon aylantirdi, bu esa kompaniyalar eʼtiborsiz qoldira olmaydilar

Sunʼiy intellekt tufayli tobora murakkablashib borayotgan kiber tahdidlari dunyo boʻylab kompaniyalarni hujumlar toʻlqiniga javob berishga majbur qilmoqda. Bu hujumlar supermarketlardagi muzlatgichlarni buzishdan tortib, Binance platformasida katta miqdordagi kriptovalyutani oʻgʻirlash va keng qoʻllaniladigan veb-dasturiy taʼminotdagi muammolarga qadar farq qiladi.

Bu tahdidlar portlashuvi IT boʻlimlariga sezilarli yuk tushirmoqda, bunda xodimlar dasturiy taʼminotdagi zaifliklarni bartaraf etish uchun kun-tun ishlashga majbur boʻladi. Bunga javoban baʼzi kompaniyalar ortiqcha ish yukini boshqarish uchun sunʼiy intellektga asoslangan xavfsizlik vositalariga sarmoya kiritishni boshlayapti.

Yevropa supermarketlariga nisbatan yaqinda sodir boʻlgan kiberhujum muammoning dolzarbligini taʼkidladi. Bu uch hafta ichida ikkinchi bunday hujum boʻlib, hakerlar muzlatgichlar va muzlatgichlardagi haroratni oshirish orqali chakana savdochilarning millionlab dollar qiymatdagi mahsulotlarni tashlab yuborishiga majbur qildi.

Booking.com xizmat platformasining xavfsizlik direktori Marnie Wilking vaziyatni «juda yuqori stavkalar bilan cheksiz mushuk-sichqon oʻyini» deb taʼkidladi. U qoʻshimcha qilib, bitta yoʻnalish bloklanganidan keyin ham zarar yetkazuvchilar tezda keyingi yoʻnalishga oʻtishini va kompaniya mutaxassislari yuzlab sunʼiy intellektga asoslangan himoya tizimlarini ishlab chiqish bilan shugʻullanayotganini qoʻshdi.

Common Vulnerabilities and Exposures (CVE) xalqaro roʻyxatiga koʻra, 2026-yil uchinchi choraqda dasturiy taʼminot yoki kompyuter tizimlarida deyarli 37 000 ta zaiflik roʻyxatga olingan, bu oldingi yil natijasidan uch barobar koʻproqdir.

Yetti million mijozga xizmat koʻrsatadigan nemis hosting kompaniyasi Ionos texnik direktori Markus Noga bunday miqyosdagi voqealar haftada yoki hatto bir necha kunda sodir boʻlayotganini, avval esa ular oylik ravishda sodir boʻlishini bildirib oʻtdi.

Ionos iyul oyidagi zaifliklar keskin oʻsishi natijasida xavfsizlik usullarini oʻzgartirdi, tahdidlarni topish uchun sunʼiy intellektga asoslangan monitoring tizimlarini joriy etdi va tizimlarida tuzatishlarni kun-tun amalga oshirish uchun AI yordamchi vositalaridan foydalandi.

Mashhur