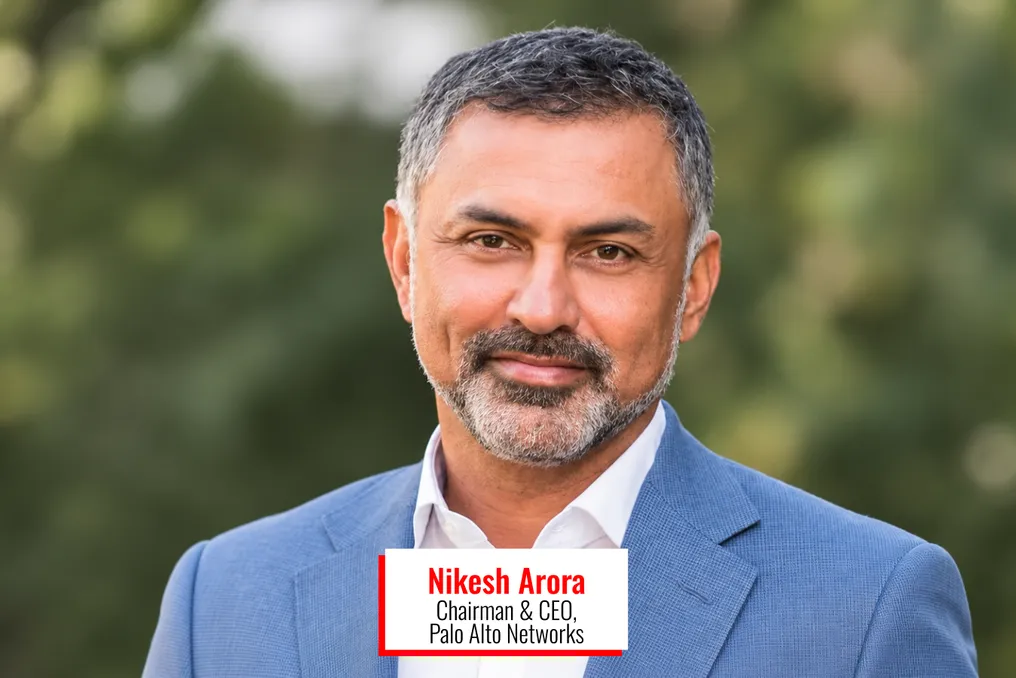
Palo Alto Networks prezidenti va Bosh ijrochi direktori Nikesh Arora dasturiy taʼminotdagi zaifliklarni aniqlash va potentsial hujum yoʻllarini topish uchun ilgʻor sunʼiy intellekt (SI) modellarining tobora koʻproq qoʻllanilishi haqida xavotir bildirdi.
Bunday imkoniyatlar kiberxavfsizlikni mustahkamlashga yordam berishi mumkin boʻlsa-da, ular ham hujumchilar uchun korporativ tizimlardagi zaifliklarni tezroq ekspluatatsiya qilish usullarini taqdim etishi mumkin. Arora LinkedIn postida taʼkidlaganidek, asosiy muammo tashkilotlarning SI tomonidan aniqlangan zaifliklarni shu tezlikda tekshirish, ustuvorlashtirish va tuzatishini taʼminlashdir.
Arora aksariyat tashkilotlar, ayniqsa kichik bizneslar, talab qilinadigan tezlikda tuzatishlarni oʻrnatish uchun yetarli resurslarga ega emasligini taʼkidladi. Kichik biznes koʻpincha xavfsizlik mutaxassislari tanqisligini boshdan kechiradi, shu bilan birga yirik kompaniyalar mavjud ilovalarda tuzatishlarni sinovdan oʻtkazishga majbur boʻladi. Bundan tashqari, u turli modellar turli xil zaiflik turlarini aniqlashini taʼkidladi, shuning uchun bitta model toʻliq qamrovni taʼminlay olmaydi.
Zaiflikni aniqlash faqat boshlangʻich bosqichdir. Jamoalar uni tasdiqlashi, xatarni baholashi, tuzatish ishlab chiqishi, ishlamayotganlikka qarshi sinovdan oʻtkazishi va keyin uni joriy etishi kerak. Xato signal berishlar yoki notoʻgʻri ogohlantirishlar vaqt yoʻqotishiga olib keladi, va tekshirilmagan parchilar xizmatlarning ishlashiga xalaqit berishi mumkin.
Muammoning miqyosi oshib bormoqda. AQSh Milliy standartlar va texnologiyalar instituti 2020 va 2025 yillari oʻrtasida uning Zaifliklar maʼlumotlar bazasiga kiritilgan yozuvlar soni 263% ga oshganini maʼlum qildi. 2025 yilda taxminan 42 000 yozuv boyitilgan, ammo bu yetarli boʻlmadi. 2026 yil aprel oyida institut xavflarga asoslangan ustuvorlashtirishni qabul qilib, ekspluatatsiya qilinadigan zaifliklar va muhim dasturiy taʼminotga eʼtibor qaratdi.
SI ishlab chiquvchilari aniqlashni tuzatish bilan bogʻlashni boshladilar. Palo Alto Networks ishtirokida 2026 yil aprel oyida ishga tushirilgan Anthropicʼning Glasswing loyihasi tanlangan tashkilotlarga himoya xavfsizligi maqsadlari uchun Claude Mythos Preview ga kirish imkonini beradi. Anthropic hamkorlar iyun oyigacha yuqori yoki halokatli darajadagi 10 000 dan ortiq zaifliklarni aniqlaganini va dasturni taxminan 150 ta qoʻshimcha tashkilotlarga kengaytirishini maʼlum qildi.
OpenAI 4 noyabrda Linux yadrosining nazorat qilinadigan konveyerining mahalliy darajadagi imtiyozlarni oshirish uchun 948 ta zaifliklar uchun nomzod tuzatishlarni yaratganini maʼlum qildi, bu foydalanuvchiga yuqori huquqlarga ega boʻlish imkonini beradi. Inson tadqiqotchilar bu natijalarni kuzatuvchilarga topshirishdan oldin koʻrib chiqdilar.
Hindistonda 4 noyabrda CERT-In mashinaviy intellekt va toʻlov APIʼlaridan foydalanadigan hujumchilar bank boʻlmagan kredit tashkilotlari, fintech kompaniyalari, toʻlov provayderlari va kriptovalyuta platformalariga qaratilganligi haqida ogohlantirish berdi. Agentlik shuningdek, 2026 yil uchun SI yordamida zaifliklardan himoyalanish va SI xavfsizlik audit boʻyicha qoʻllanmani eʼlon qildi.
Arora vaqtinchalik choralar sifatida virtual tuzatishni qoʻllab-quvvatlaydi. U shunday deydi: «Eng aniq yechim – bu virtual tuzatish. Bu vaqt sinovidan oʻtgan texnologiya boʻlib, hozirda kibervendorlar tomonidan chekka nuqtalar, WAF, bulut va tarmoq foydalanish ssenariylari uchun mavjud».
WAF veb-ilovalar brandmaueri boʻlib, veb-saytlar va ilovalarning trafikini filtrlaydi. Virtual parchi – bu zaiflikni ekspluatatsiya qilishning maʼlum usulini zararlangan dasturiy taʼminotni oʻzgartirmasdan bloklaydigan xavfsizlik qoidasi. Bu doimiy yangilanishni sinovdan oʻtkazish uchun vaqt beradi, lekin eng muhimi, zaiflikni bartaraf etmaydi. Open Worldwide Application Security Project tizim tomonidan tekshirilayotgan trafikni himoya qilishini va qoidalar variantlarini tanib bilmasligini ogohlantiradi.
Arora umumiy zaifliklar roʻyxatini yaratish va himoya belgilarini yoki aniqlash qoidalarini ishlab chiqishni tezlashtirishga chaqiradi. U shuningdek, operatsion texnologiyalarga – energiya, suv taʼminoti va transport kabi jismoniy jarayonlarni nazorat qiladigan yoki kuzatuvchi tizimlarga urgʻu beradi. Ushbu tizimlarni yangilash murakkab boʻlishi mumkin, chunki toʻxtatish xavfsizlikka yoki asosiy xizmatlarga taʼsir qilishi mumkin.