Google virusning 1,3 million qurilmaga oʻrnatilganini va kuzatuv amalga oshirilganini oshkor qildi
Batafsil
Aaj Tak
www.aajtak.in

Google virusning 1,3 million qurilmaga oʻrnatilganini va kuzatuv amalga oshirilganini oshkor qildi

Google Android hamkorlaridan biri tomonidan 1,3 million qurilmaga xavfli dastur maqsadli oʻrnatilgani haqida katta eʼlon qildi. Shundan soʻng foydalanuvchilar qurilmalari va ularning internet ulanishi maxfiy ravishda ishlatiladigan botnet yaratilgan.

Hisobotga koʻra, bu noqonuniy faoliyatni Xitoyning Shenʼshenjidagi VideoStrong Technology ishlab chiqaruvchisi amalga oshirgan. Google ushbu zararli dastur asosan Android TV set-top-bokslarida aniqlanganini taʼkidladi. Ushbu dastur yordamida kompaniya 'jinoyatchi hamkorlariʼndan foydalanuvchilarning internet ulanishidan ularning bilmasdan foydalanish uchun ruxsat oldi.

Google oʻz blogida VideoStrong Technology bu backdor va botnetni moliyaviy foyda olish uchun ishlab chiqqan va oʻrnatganiga toʻliq aminligini bildirdi, shundan soʻng ularni boshqargan.

Kompaniya bu holat hech bir xodimning xatosi yoki ishlab chiqish paytidagi ehtiyotsizlik natijasi emasligini taʼkidladi. Shu sababli Google VideoStrong Technologyga chek qoʻygan boʻlib, u endi sertifikatlangan Android qurilmalarini yaratmasligi yoki ular uchun dasturiy taʼminot taqdim etmasligi mumkin.

VideoStrong Technology asl uskunalarni (OEM) va asl dizaynni (ODM) ishlab chiqarish bilan shugʻullanadigan kompaniya hisoblanadi. Mijozlari uchun mahsulotlarni tayyorlashdan tashqari, u oʻz mahsulotlarini ham chiqaradi. Bu kompaniya 2011-yilda tashkil etilgan va uning veb-saytiga koʻra, mahsulotlari 60 dan ortiq mamlakatlardagi 100 milliondan ortiq uy xoʻjaliklariga yetib kelgan.

Google botnet zararlangan qurilmalar tarmogʻi ekanligini tushuntirdi. Zolimlar zararli dastur oʻrnatilgandan soʻng qurilmani nazoratiga olishlari mumkin. Zararlangan qurilmalar reklama bilan bogʻliq firibgarlik, maʼlumotlarni oʻgʻirlash va zararli dasturlarni oʻrnatish uchun ishlatiladi.

Zararlangan qurilmalarning aksariyati Android TV set-top-bokslari boʻlgan, ammo zararli dastur telemeditsina qurilmalari, karaoke mashinalari va raqamli barcha ekran tizimlarida ham topilgan. Kompaniya shuningdek, botnetni nazorat qiluvchi domenlar va serverlarni oʻchirish uchun huquqiy choralar koʻrdi.

Bu holat birinchi boʻlmagan; avval ham bunday hodisalar yuz bergan. Oʻtgan yili Germaniya hokimiyati millionlab Android qurilmalarini qamrab olgan BadBox nomli botnetni bloklagan edi. Bundan tashqari, Vo1d nomli boshqa bir botnet taxminan 1,6 million Android televizorini zararlagan edi.
Oʻxshash hikoyalar

Google va Apple eMudhra xatosi tufayli zaif sertifikatlarni blokladi, bu esa internet xavfsizligiga tahdid solmoqda
Batafsil
www.aajtak.in

Google va Apple eMudhra xatosi tufayli zaif sertifikatlarni blokladi, bu esa internet xavfsizligiga tahdid solmoqda

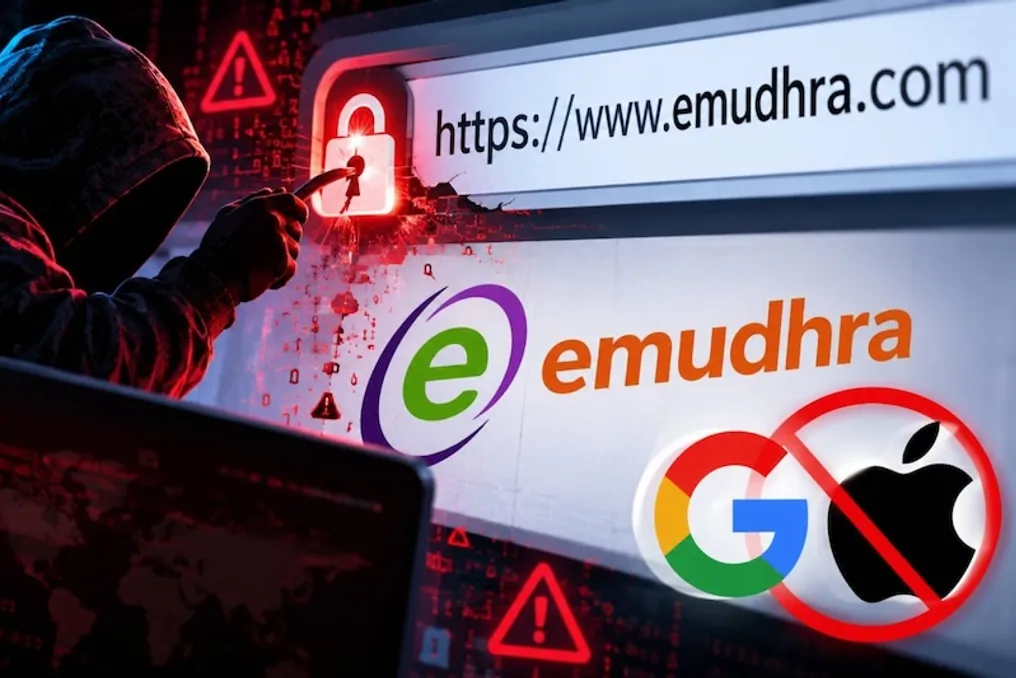
Veb-saytga kirilganda HTTPS belgisi va qulf mavjudligi odatda xavfsizlik kafolati sifatida qabul qilinadi. Biroq, agar sayt xavfsizligini taʼminlovchi raqamli sertifikat kamchiliklarga ega boʻlsa, muammo yuzaga keladi. Bunday hodisa eMudhra kompaniyasi bilan bogʻliq boʻlib, undan soʻng Google va Apple kabi texnologik gigantlar xavfsizlikni taʼminlash uchun choralar koʻrishga majbur boʻldi.

eMudhra ning sakkizta raqamli sertifikatida kriptografik kalitdagi zaiflik aniqlangan. Bu kalit veb-sayt identifikatsiyasini himoya qilish va uning haqiqiyligini tasdiqlash uchun zarurdir. Hisobotga koʻra, ushbu kalitlarda tegishli tasodifiy atrof-muhit yoʻqligi aniqlangan, bu esa ularni topishni osonlashtirishi mumkin edi.

Bu xavfsizlik kalitlari nima?

Oddiy qilib aytganda, raqamli sertifikat internetdagi veb-sayt shaxsini tasdiqlash uchun xizmat qiladi. Foydalanuvchi saytni ochganda, brauzer uning sertifikatining ishonchliligini tekshiradi. Bu jarayonda kriptografiya, yaʼni maxsus xavfsizlik kaliti ishlatiladi. Agar bunday kalitlarda zaiflik aniqlansa, hujumchilar bundan foydalanishga harakat qilishi mumkin. Ular haqiqiy saytni taqlid qiluvchi soxta sertifikat yaratishlari mumkin.

Baʼzi ssenariolarda bu foydalanuvchilarga yolgʻon va asl saytni ajratib koʻrishda qiyinchilik tugʻdirishi mumkin, bu esa parollar kabi maxfiy maʼlumotlarni oʻgʻirlash xavfini oshiradi.

Google va Apple nima qildi?

Bu muammo ochiqlashtirilgandan soʻng, Google, Apple va Mozilla taʼsirlangan sertifikatlarni bloklash boʻyicha qadamlar qoʻydi. Ushbu choralar maqsadi brauzerlar va qurilmalarning ushbu zaif sertifikatlarga ishonchini oldini olishdir. Garchi sertifikatlar jamoat roʻyxatida ushbu zaif kalitlardan foydalanib yaratilgan har qanday soxta sertifikatlar borligi haqida dalillar topilmagan boʻlsa-da, barcha potentsial tahdidlar paydo boʻlish imkoniyatini istisno etmaydi.

Foydalanuvchilar nima qilishi kerak?

Oddiy foydalanuvchilarga brauzerlarini, smartfonlarini va operatsion tizimlarini muntazam yangilash tavsiya etiladi. Eski qurilmalar yoki uzoq vaqtdan beri yangilanmagan dasturiy taʼminotda xavfsizlik bilan bogʻliq muammolar saqlanib qolishi mumkin. Ushbu holat internetdagi xavfsizlik faqat qulf belgisi mavjudligi bilan cheklanmasligini taʼkidlaydi; veb-saytlarning identifikatsiyasini himoya qiluvchi raqamli sertifikatlar va ularning kalitlarining ishonchliligi juda muhimdir.

Mashhur