Polícia de Uttar Pradesh assina acordos com três instituições para implementar IA e cibersegurança
Leia mais
Aaj Tak
www.aajtak.in

Polícia de Uttar Pradesh assina acordos com três instituições para implementar IA e cibersegurança

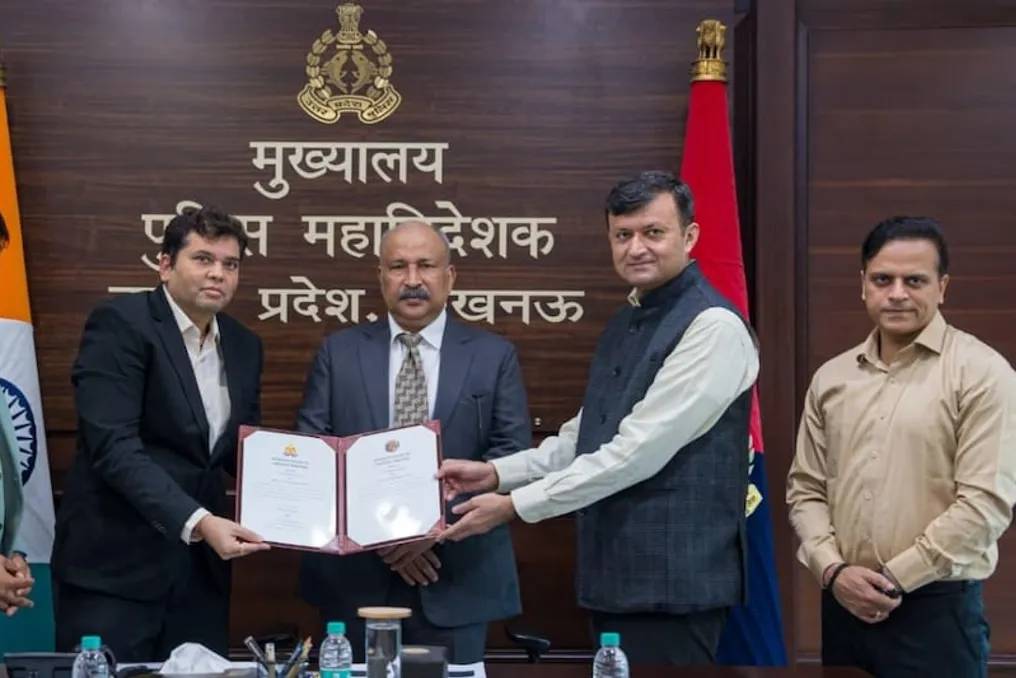
Para aumentar o equipamento tecnológico da polícia de Uttar Pradesh, foram celebrados três grandes acordos. A polícia de UP assinou memorandos de entendimento (MoUs) com o IIT Kanpur, a Digital India Corporation e a Protean eGov Technologies.

O objetivo desses acordos é expandir o uso de inteligência artificial (IA) no trabalho policial, melhorar a investigação de crimes cibernéticos e garantir a segurança dos sistemas digitais. Além disso, será realizado um trabalho no sentido de direcionar investigações criminais por meio da perícia digital, proteção de dados e tecnologias modernas.

Sob a liderança do Ministro Chief Minister Yogi Adityanath, o processo de modernização técnica da polícia de UP está acelerando. O foco principal está no equipamento das forças policiais com tecnologias modernas, no aumento do uso de ferramentas digitais na investigação de crimes e na prestação de serviços de melhor qualidade aos cidadãos. O Diretor de Polícia, Rajiv Krishna, incluiu a modernização técnica e a inovação em dez prioridades da polícia.

Nesta iniciativa, a polícia iniciou a colaboração com várias instituições técnicas e empresas para desenvolver e implementar novas tecnologias no sistema de ordem pública.

O acordo com o IIT Kanpur prevê pesquisas conjuntas e cooperação técnica nas áreas de cibersegurança, cibercrime e inteligência artificial. Graças a essa parceria, será realizada uma avaliação da segurança dos sistemas digitais da polícia de UP, bem como a identificação de ameaças cibernéticas potenciais. Serão aplicadas perícias e tecnologias modernas para proteger os sistemas da polícia contra ataques cibernéticos.

Também está planejado aumentar o potencial técnico na investigação de crimes, análise de provas digitais e casos relacionados a cibercrime.

O MoU com a Digital India Corporation visa atualizar os serviços digitais e os sistemas de TI da polícia de UP. Dentro desta parceria, haverá atenção para que as plataformas online e os serviços digitais da polícia se tornem mais eficientes, convenientes e tecnologicamente avançados. Isso ajudará a simplificar o acesso dos cidadãos aos serviços policiais e a melhorar as capacidades digitais.

As mudanças técnicas contribuirão para que a atividade policial se torne mais simples, rápida e orientada às necessidades dos cidadãos.

O acordo com a Protean eGov Technologies garantirá o desenvolvimento de mecanismos de troca segura de dados entre diferentes sistemas digitais da polícia de UP. O foco será na identificação digital, autenticação, proteção de dados e integração de diferentes plataformas técnicas. Garantir uma troca de dados segura e organizada entre diferentes sistemas fortalecerá a atividade digital da polícia. O objetivo desta iniciativa é tornar os serviços digitais mais confiáveis e estabelecer uma melhor coordenação entre os sistemas técnicos.

Em todos os três acordos, Bogandan Swarup, vice-diretor de serviços técnicos da polícia de UP, assinou em nome da polícia de UP. O diretor de serviços técnicos, Ashish Tiwari, também desempenhou um papel importante nesta iniciativa. Esses acordos serão implementados em fases para promover a modernização técnica da polícia. Planeja-se integrar a perícia técnica, pesquisas e soluções digitais modernas ao trabalho policial.

O objetivo desta iniciativa da polícia de UP é tornar o sistema de ordem pública mais seguro, transparente e tecnologicamente avançado. O aumento do uso de tecnologias em áreas como IA, cibersegurança, perícia digital e troca segura de dados ajudará a melhorar a capacidade de investigar crimes e analisar evidências digitais. Haverá também um foco na fácil acessibilidade dos serviços digitais da polícia para os cidadãos. Após a entrada em vigor de todos os três MoUs, o trabalho será direcionado para fortalecer o trabalho orientado ao cidadão da polícia, conectando a polícia de UP às tecnologias modernas.
Histórias semelhantes

Inteligência Artificial Acelera Ataques Cibernéticos e Aumenta o Número de Incidentes em Empresas
Leia mais
olhardigital.com.br

Inteligência Artificial Acelera Ataques Cibernéticos e Aumenta o Número de Incidentes em Empresas

O progresso na área de inteligência artificial (IA) coincide com o aumento no número de incidentes cibernéticos, conforme evidenciado por dados da seguradora Marsh. Esta tecnologia acelera o ritmo e a escala dos ataques, criando novos problemas tanto para empresas quanto para organizações de seguros.

Nas últimas duas semanas de outubro, clientes da Marsh relataram 105 incidentes cibernéticos. Este volume é mais do que o dobro dos 48 casos registrados nas últimas duas semanas de maio.

Em uma entrevista à Reuters esta semana, Meredith Schnur, responsável pela prática de riscos cibernéticos da Marsh Risk nos EUA e Canadá, observou sinais de que os invasores estão utilizando ferramentas de IA para encontrar vulnerabilidades em sistemas.

"Existem sinais de que os invasores estão usando ferramentas baseadas em IA e ferramentas de agentes para identificar vulnerabilidades. Portanto, eu diria que podemos atribuir um número significativo desses incidentes à IA," declarou a líder.

Entre as falhas exploradas estão softwares sem atualizações de segurança, sistemas abertos e mecanismos de identificação fracos. A inteligência artificial permite que criminosos encontrem e explorem essas vulnerabilidades muito mais rapidamente.

A popularização dessas ferramentas também facilita a expansão das atividades criminosas com custos menores, aumentando o número potencial de alvos. Segundo Schnur, essa tendência, combinada com a lenta reação das organizações aos ataques e incidentes, explica grande parte do recente aumento de registros.

"A IA em si não é uma ameaça; é um amplificador de risco em todas as áreas," enfatizou a líder.

O aumento da frequência dos ataques também deve impulsionar o mercado de seguros de riscos digitais. De acordo com previsões da GlobalData, os prêmios de seguro cibernético — os valores que as empresas pagam pelos apólices — devem crescer globalmente mais rapidamente nos próximos dois anos, acompanhando o aumento da frequência dos ataques.

A consultoria prevê que o mercado mundial crescerá 6,9% em 2026, atingindo US$ 16,6 bilhões (cerca de 94,62 bilhões de reais brasileiros). Em 2027, o crescimento deve atingir 10%, elevando o volume para US$ 18,3 bilhões (aproximadamente 104,31 bilhões de reais brasileiros).

Novas leis de dados impulsionam a demanda por especialistas em cibersegurança em empresas
Leia mais
www.aajtak.in

Novas leis de dados impulsionam a demanda por especialistas em cibersegurança em empresas

Nos próximos anos, espera-se que haja grandes oportunidades para aqueles que procuram emprego na área de cibersegurança. A Índia está se preparando para a entrada em vigor de uma rigorosa lei de proteção de dados pessoais — Digital Personal Data Protection (DPDP) — que deve entrar em vigor em 13 de maio de 2027. Em função disso, as empresas estão começando a se preparar para atrair especialistas em segurança e serviços de segurança gerenciada para proteger dados privados.

De acordo com um novo documento técnico da K7 Cyber Security intitulado «Transformando a conformidade com o DPDP em capacidade baseada em segurança», as empresas não podem mais depender apenas de políticas de segurança básicas documentadas no papel. Elas precisam provar que seus sistemas de segurança realmente funcionam. Espera-se que isso leve a um aumento na demanda por profissionais qualificados em cibersegurança.

As empresas precisarão de profissionais capazes de controlar o acesso aos dados, investigar atividades suspeitas e gerenciar um Centro de Operações de Segurança (SOC). À medida que a data de maio de 2027 se aproxima, as empresas terão que aumentar os investimentos em sua cibersegurança.

A principal razão para o fortalecimento dos sistemas de segurança das empresas é a ameaça de multas pesadas. De acordo com a nova lei DPDP, se uma empresa não aplicar medidas de proteção adequadas, ela pode ser multada em até 250 milhões de rúpias. Além disso, se a empresa não fornecer informações adequadas após um vazamento de dados, ela estará sujeita a uma multa adicional de até 200 milhões de rúpias.

As regras exigem que a empresa notifique imediatamente as partes afetadas e o Conselho de Proteção de Dados sobre o roubo de dados de usuários. Após a detecção de um vazamento de dados, a empresa deve fornecer um relatório detalhado em exatamente 72 horas, embora esse prazo possa ser estendido mediante permissão especial.

Agora, não basta instalar um software geral e esquecer. De acordo com a regra 6 da nova estrutura, as empresas são obrigadas a implementar medidas de segurança técnicas rigorosas. Estas incluem criptografia de dados, mascaramento de informações confidenciais, controle rigoroso de acesso a dados e desenvolvimento de um plano de backup para garantir a continuidade dos negócios após um ataque cibernético.

O relatório da K7 indica que as empresas devem garantir a segurança dos dados armazenados em seus aplicativos, serviços em nuvem, dispositivos de escritório e fornecedores terceirizados. Se uma empresa contrata um vendedor externo para processar dados e ocorrer um vazamento, a responsabilidade legal recai sobre a empresa principal, e ela não poderá transferir essa responsabilidade para terceiros.

Para atender a essas necessidades, as empresas investirão em serviços gerenciados de SOC. O relatório menciona o uso de SOC agência, onde agentes de inteligência artificial (IA) executarão tarefas rotineiras diariamente. Essas tarefas incluem coleta de cronologia de incidentes, verificação de registros antigos e fechamento de alertas de segurança de baixo risco.

No entanto, de acordo com o documento técnico, a IA não substituirá empregos humanos. O controle de decisões críticas, como conduzir processos legais, comunicar-se com reguladores e tomar medidas sérias durante um grande ataque cibernético, deve permanecer com especialistas humanos.

Considerando o prazo de 13 de maio de 2027, as empresas precisam ou criar suas próprias equipes fortes de cibersegurança ou utilizar os serviços de agências externas de especialistas. A proteção de dados privados deixará de ser apenas uma necessidade legal e pode se tornar uma das maiores indústrias geradoras de empregos no setor digital.

Inteligência Artificial Transformou a Cibersegurança em uma Corrida Armamentista que as Empresas Não Podem Ignorar
Leia mais
techcentral.co.za

Inteligência Artificial Transformou a Cibersegurança em uma Corrida Armamentista que as Empresas Não Podem Ignorar

Ameaças cibernéticas, que estão se tornando cada vez mais sofisticadas graças à inteligência artificial, forçam empresas em todo o mundo a reagir a uma onda de ataques. Esses ataques variam desde invasões de refrigeradores em supermercados até roubos de criptomoedas em grande escala na plataforma Binance e problemas com software web amplamente utilizado.

Este aumento nas ameaças cria uma carga significativa nos departamentos de TI, onde os funcionários são forçados a trabalhar 24 horas por dia para corrigir vulnerabilidades no software. Em resposta, algumas empresas estão começando a aumentar os investimentos em ferramentas de segurança baseadas em IA para gerenciar a carga de trabalho crescente.

Um recente ataque cibernético a supermercados europeus destacou a urgência do problema. Este foi o segundo ataque semelhante em três semanas, quando hackers aumentaram a temperatura em refrigeradores e freezers, forçando varejistas a descartar produtos no valor de milhões de dólares.

Marnie Wilking, diretora de segurança na plataforma de serviços Booking.com, observou que a situação representa um «jogo interminável de gato e rato com apostas muito altas». Ela acrescentou que mesmo após bloquear uma rota, os invasores rapidamente passam para a próxima, e centenas de engenheiros da empresa agora estão dedicados ao desenvolvimento de sistemas de defesa baseados em IA.

De acordo com o registro internacional de vulnerabilidades divulgadas Common Vulnerabilities and Exposures, quase 37.000 vulnerabilidades em software ou sistemas de computador foram registradas no terceiro trimestre de 2026, o que triplica o número do ano anterior.

Marcus Noga, diretor técnico da empresa alemã de hospedagem Ionos, que atende sete milhões de clientes, afirmou que eventos dessa magnitude ocorrem semanalmente ou até a cada poucos dias, enquanto antes aconteciam mensalmente.

A Ionos mudou seus métodos de segurança após o rápido aumento de vulnerabilidades em julho, implementando sistemas de monitoramento baseados em IA para detectar ameaças e usando ferramentas com suporte a IA para aplicar correções em seus sistemas 24 horas por dia.

Ameaças Cibernéticas Impulsionam o Aumento dos Custos de Defesa

A Binance, afetada por hackers que roubaram criptomoedas no valor de US$ 6,3 bilhões, anunciou a intenção de aumentar os investimentos em sistemas de detecção aprimorados por IA. O Porto de Rotterdam está trabalhando na criação de um «escudo cibernético» baseado em IA, e a Siemens está testando modelos avançados de IA para segurança defensiva.

O varejista de produtos holandês Ahold Delhaize, que administra as redes Stop & Shop e Giant Food nos EUA, sofreu dois hacks no último mês. O primeiro, ocorrido em meados de outubro, resultou na perda de mais de 200 milhões de euros em receita e desencadeou um alerta de lucros.

Como resultado desse incidente, a Ahold desligou seus sites e aplicativos por uma semana após detectar a invasão. Nesta semana, algumas de suas lojas na Bélgica e Luxemburgo também foram vítimas de ataques cibernéticos a refrigeradores em uma dúzia de países europeus.

A diretora financeira Jolanda Poots-Bijl declarou que a empresa está se adaptando à nova realidade, observando que pequenas empresas são particularmente vulneráveis. No entanto, ela enfatizou que a IA é uma ferramenta defensiva que ajuda a detectar ameaças e a se recuperar muito mais rápido do que era possível anteriormente.

A McKinsey prevê que o mercado global de produtos e serviços de cibersegurança vendidos por fornecedores externos crescerá de US$ 223 bilhões em 2025 para US$ 346 bilhões até 2029.

Ferramentas de IA Ajudam Pesquisadores a Recriar Hacks

Os ataques a refrigeradores demonstram como a IA força as empresas a corrigirem vulnerabilidades rapidamente após sua descoberta, segundo Sean Tufts, diretor técnico de campo na empresa de cibersegurança Claroty. A Claroty publicou um estudo em agosto, alguns meses antes do início dos ataques, descrevendo falhas nos controladores de equipamentos de refrigeração.

Após a primeira onda de ataques aos supermercados na França em 11 de outubro, pesquisadores da Claroty usaram ferramentas de IA de código aberto para reproduzir essas falhas e sequestrar um dispositivo de teste, destacando o risco de ataques futuros. Tufts relatou que eles conseguiram recriar o ataque por apenas US$ 6 e 28 minutos.

A descoberta de duas vulnerabilidades na linguagem de programação PHP, detectadas com a ajuda da IA, em 21 de outubro, que é a base de muitos sites, levou governos e empresas de Tóquio a Helsinque a desativarem temporariamente seus sites como medida de precaução. Na África do Sul, a administração presidencial desativou seu site dois dias depois «como medida preventiva em resposta a um evento global de cibersegurança», embora não tenha especificado PHP.

A empresa americana de infraestrutura de internet Cloudflare relatou que as tentativas de explorar vulnerabilidades PHP aumentaram de milhares para milhões em questão de horas após sua divulgação. A empresa observou que os erros encontrados com a ajuda da IA podem levar a mais falhas no futuro.

O CEO da Kraft Heinz, Steve Kehlen, declarou que a ameaça é real e crescente, enfatizando que a cibersegurança «é mais importante hoje do que ontem e será ainda mais importante amanhã». O CFO da Holcim, Stephen Kindler, apoiou essa opinião. O fabricante suíço de materiais de construção desligou seu site por volta de 21 de outubro às 21h30 para aplicar correções PHP e restaurou o serviço até meia-noite. Ele observou: «Precisamos ficar mais inteligentes. Ambos os lados estão bem equipados. Ambos os lados usam IA, e esta corrida continua».

Popular