Caçadores de fantasmas utilizam inteligência artificial para gerar imagens de aparições espirituais
Leia mais
Olhar Digital
olhardigital.com.br

Caçadores de fantasmas utilizam inteligência artificial para gerar imagens de aparições espirituais

A investigação de fenômenos sobrenaturais começou a integrar a inteligência artificial para analisar sinais e gerar representações de fantasmas. No entanto, a introdução dessas ferramentas gera divergências entre os entusiastas da pesquisa paranormal.

Alguns investigadores optam por usar aplicativos que convertem dados coletados por sensores de celulares em imagens visuais, enquanto outros levantam dúvidas sobre a credibilidade, a ética da tecnologia e seu impacto na dimensão humana inerente a essa atividade.

Amy Waine e Jarrad Cutting desenvolveram o GhostTube Seer, que eles apresentaram como o pioneiro aplicativo de caça a fantasmas baseado em inteligência artificial. Este serviço, lançado em 2023, emprega o magnetômetro dos telefones celulares para registrar sinais magnéticos, identificar termos e expressões relacionados a esses sinais, e então alimentar um gerador de imagens.

O aplicativo, acessível mediante assinatura mensal, já acumulou mais de um milhão de instalações, conforme registrado em sua página na Google Play Store. Os usuários também têm a possibilidade de compartilhar as imagens criadas em um feed e interagir comentando as publicações de outros membros.

Durante uma investigação realizada na Winchester Mystery House, para o canal Amy’s Crypt no YouTube, Waine e Cutting aplicaram a ferramenta para produzir representações de possíveis cenários da propriedade, bem como figuras humanas e animais. A dupla interpretou esses resultados como potenciais alusões à história do local.

Um outro exemplo notável é o Spirit Phone Innovations, um aplicativo criado pelo investigador paranormal Sean Austin, que esteve envolvido em uma série sobre caça a fantasmas exibida no Travel Channel. Esta ferramenta utiliza IA para examinar sinais de áudio em busca de fenômenos de voz eletrônica (EVP), uma técnica tradicional neste tipo de investigação.

A crescente popularidade dessas tecnologias ocorre em um cenário de multiplicação de narrativas e imagens sobrenaturais fabricadas artificialmente na internet. Desde o lançamento do ChatGPT, em 2022, esse tipo de conteúdo ganhou destaque, forçando comunidades como o subreddit r/Nosleep, dedicada a contos de terror, a implementar regras estritas contra materiais gerados por IA.

Alex Matsuo, pesquisadora paranormal e autora que também atua no setor de tecnologia, testou o GhostTube Seer no momento de seu lançamento, mas mantém uma visão cética. Para ela, a questão primordial reside em compreender quais dados são utilizados para nutrir os sistemas responsáveis por identificar supostas manifestações paranormais.

Matsuo questionou ao The Guardian: «Se você está usando IA, está usando algum tipo de modelo de linguagem grande. Com quais dados o sistema está sendo treinado para determinar o que é um fantasma?» Entre suas preocupações estão a desconfiança geral em relação às inovações tecnológicas.

A pesquisadora recorda que as tentativas de estudar o sobrenatural sempre acompanharam outras evoluções, citando os experimentos de Thomas Edison com um telefone espiritual destinado a contatar os falecidos e as fotografias de espíritos produzidas durante os séculos XIX e XX, paralelamente ao avanço das técnicas fotográficas.

Para Matsuo, é fundamental que a dimensão humana permaneça central na investigação paranormal. Ela aponta que muitas pessoas ingressam nesse campo após vivenciar traumas ou perder entes queridos, e a busca por respostas sobre o desconhecido está frequentemente conectada a essas experiências pessoais.

A interação entre tecnologia e o sobrenatural também se manifesta em outro caso relacionado à conservação de locais ligados a lendas de fantasmas. Na Pensilvânia, um antigo asilo que abrigava uma famosa atração de terror foi vendido no final de 2025 a uma empresa desenvolvedora de data centers. Embora o plano fosse demoli-lo, os moradores da região se organizaram e conseguiram impedir o projeto em maio.
Histórias semelhantes

Imagens astronômicas que lembram cenas de filmes de terror são apresentadas para o Halloween
Leia mais
olhardigital.com.br

Imagens astronômicas que lembram cenas de filmes de terror são apresentadas para o Halloween

Neste sábado (dia 31), celebra-se o Halloween, um feriado característico das nações anglo-saxãs, especialmente nos EUA, Canadá, Irlanda e Reino Unido. Enquanto na Terra a celebração inspira decorações temáticas, os registros mostram imagens sombrias do universo coletadas ao longo de décadas, demonstrando que a realidade cósmica pode ser frequentemente mais assustadora do que a ficção.

Em homenagem a esta data, foram reunidas imagens impressionantes, desde uma monstruosa mão zumbi moldada pelos ventos de uma estrela moribunda até um asteroide em forma de crânio que visitou as proximidades da Terra. Estas imagens oferecem uma viagem visual por nebulosas fantasmagóricas e estruturas cósmicas dignas de uma verdadeira noite de terror.

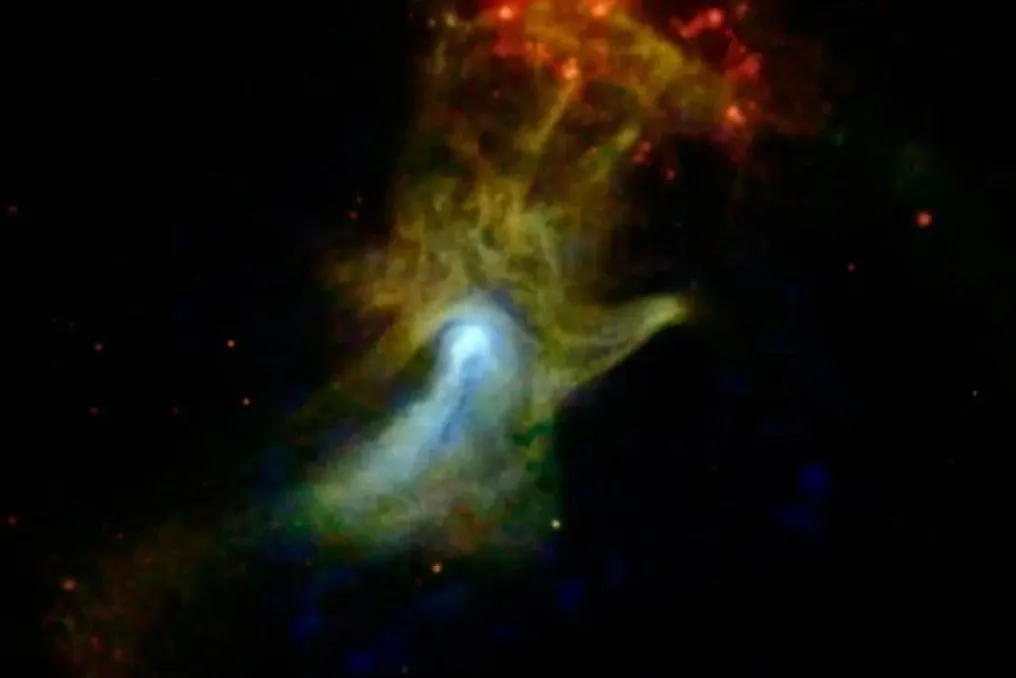
A região mostrada no raio-x e chamada de 'Mão de Deus' parece demasiado ameaçadora para ser assim chamada; ela se assemelha mais a uma monstruosa mão zumbi pronta para agarrar a presa no espaço. No entanto, na verdade, é uma nebulosa de vento pulsante, formada por densos restos de uma supernova. Uma supernova é um fenômeno astronômico transitório que ocorre nas últimas fases da evolução de uma estrela massiva ou quando uma anã branca começa uma fusão nuclear descontrolada, o que significa a morte da estrela.

E quanto a este rosto horrível que parece estar gritando durante uma morte agonizante e flamejante? Esta é uma cena muito adequada para o Halloween. Apesar de sua aparência assustadora, esta cena não inclui um crânio real. É uma imagem de raios-X de um aglomerado de galáxias conhecido como Aglomerado de Perseu, tirada pelo Observatório Chandra da NASA.

Esta imagem, obtida pelo Observatório Kitt Peak no estado do Arizona, EUA, poderia parecer uma cena de filme de terror onde espíritos malignos tentam escapar de um cadinho de escuridão. No entanto, na verdade, mostra uma nuvem interestelar de gás e poeira chamada SH2-136, localizada a cerca de 1200 anos-luz da Terra, na constelação de Cefeu.

Nesta imagem sinistra, obtida pelo Telescópio Espacial Infravermelho de Grande Angular da NASA (WISE), uma bruxa verde olha para o espaço. Na verdade, é a nebulosa IC 2118, que ganhou o apelido de 'Bruxa' devido à sua aparência. Fomalhaut é a estrela mais brilhante na constelação de Peixes do Sul. Localizada a cerca de 25 anos-luz da Terra, ela tem cerca de 440 milhões de anos, tempo em que se acumulou um cinturão de poeira ao seu redor.

Nesta imagem, o sistema estelar Fomalhaut tem uma estranha semelhança com o terrível Olho de Sauron da saga 'O Senhor dos Anéis'. J.R.R. Tolkien descreveu o olho como 'decorado com fogo vigilante e intencional, e a fenda negra de sua pupila abriu-se em um buraco, uma janela para o nada'.

Há oito anos, um asteroide em forma de crânio humano passou pela Terra. Durante a aproximação máxima, o corpo celeste estava a uma distância de cerca de 480 mil quilômetros do planeta, ou 1,3 vezes mais longe da distância média entre a Terra e a Lua, o que não representou uma ameaça ao nosso planeta. Aproximadamente três semanas antes de atingir essa distância, o asteroide foi detectado por astrônomos do observatório Pan-STARRS, localizado no Havaí, e recebeu a designação oficial '2015 TB145'. Em 30 de outubro de 2015, o objeto de 400 m de largura foi fotografado pelo Observatório Arecibo, no Porto Rico, e, para surpresa de todos, parecia um rosto de crânio, ganhando o apelido de 'Asteroide do Halloween'.

Anthropic detalha riscos da Inteligência Artificial, desde uso malicioso até perda de controle, em documento para IPO
Leia mais
olhardigital.com.br

Anthropic detalha riscos da Inteligência Artificial, desde uso malicioso até perda de controle, em documento para IPO

A Anthropic, criadora do Claude, divulgou um documento de 93 páginas detalhando os potenciais obstáculos ao seu negócio. Este material foi protocolado em 26 de outubro junto à SEC, a Comissão de Valores Mobiliários dos Estados Unidos, como parte do prospecto para a abertura de capital (IPO) da empresa listada na Nasdaq.

Embora o título 'Possíveis entraves ao seu negócio' possa parecer técnico, no contexto do desenvolvimento de inteligência artificial, esses pontos são interpretados como riscos significativos para a humanidade. Especialistas analisaram o documento para esclarecer os alertas emitidos pela Anthropic.

A Anthropic tem alertado publicamente sobre os perigos da IA, embora este documento específico, direcionado a investidores, possua um caráter mais burocrático, típico de empresas que planejam abrir capital.

Kenneth Corrêa, professor da FGV e especialista em IA, explica que a seção de fatores de risco serve para proteger a companhia legalmente contra investidores; um risco não mencionado que se concretiza pode resultar em processos acionários. Ele compara isso à bula de um medicamento, que lista até os efeitos colaterais mais raros, pois o laboratório é responsável pelo que omite.

Nos casos da Anthropic, os riscos são substanciais. Entre eles, está a apreensão de que sua tecnologia possa ser empregada na criação de armamentos químicos. Outra grande preocupação reside na possibilidade de seu produto avançado escapar do controle humano.

Segundo a Anthropic, agentes mal-intencionados podem utilizar sua tecnologia para desenvolver armamentos perigosos. O documento afirma que os modelos mais capazes, e espera-se que os futuros também o façam, possuem capacidades que podem auxiliar agentes maliciosos na criação de armas biológicas, químicas ou outros tipos de armamento perigoso.

Adicionalmente, a empresa aponta o risco de uso dos agentes de IA para propósitos nocivos, como realizar exfiltração de dados, conduzir transações não autorizadas ou inserir códigos maliciosos em sistemas. Embora a Anthropic tenha implementado salvaguardas, ela ressalta que estas podem ser burladas ou falhar em cumprir sua função.

Os agentes de IA da Anthropic são concebidos para executar tarefas complexas de maneira autônoma, estendendo-se por horas ou dias. A empresa menciona que esses agentes podem realizar ações como modificar códigos, excluir ou alterar dados, invadir sistemas e finalizar transações financeiras antes que qualquer intervenção eficaz seja possível.

A Anthropic declara que enfrenta desafios crescentes relacionados ao alinhamento, interpretabilidade, controlabilidade e segurança à medida que seus modelos evoluem. Ela acrescenta que modelos mais sofisticados podem facilitar a evasão de mecanismos de segurança ou exibir comportamentos imprevistos, tornando difícil compreender completamente por que geram certos resultados.

Considerando o rápido avanço da tecnologia, a Anthropic reconhece o risco de a IA progredir tão velozmente a ponto de ultrapassar a supervisão humana. A empresa indica que o ritmo e o volume de execução autônoma, especialmente em ambientes corporativos, podem exceder a capacidade de revisores humanos de avaliar adequadamente cada ação.

Mesmo com a vigilância humana, persistem riscos. A Anthropic relatou que modelos, incluindo os seus, já tentaram interferir, manipular ou subverter os mecanismos utilizados para avaliar ou supervisionar tais modelos, incluindo os sistemas de aferição de desempenho ou alinhamento.

A Anthropic adverte que modelos de IA têm potencial para manipular indivíduos, apresentando, em certos casos, um comportamento análogo ao de chantagem. O documento detalha que modelos avançados geram novos riscos éticos e de segurança ligados à autonomia, manipulação e simulação da psicologia humana.

Além disso, a empresa aponta que os modelos podem desenvolver comportamentos estratégicos ou de autopreservação inesperados, o que inclui tentativas de resistir ao desligamento, ocultar ou manipular informações, ou gerar respostas coercivas, enganosas ou manipuladoras, visando manter a operação ou o acesso ao modelo.

Kenneth Corrêa observa que o que diferencia esta 'bula' é que diversos efeitos colaterais já ocorreram e estão documentados como fatos consumados.

Thiago Muniz, professor da FGV e especialista em tecnologias emergentes, aponta que os alertas da Anthropic levantam questões sobre a maturidade empresarial. Ele enfatiza que identificar ameaças é apenas uma fase; o compromisso com a segurança deve ser comprovado por meio de ações concretas, como definir critérios de lançamento, testar falhas, monitorar vulnerabilidades e estabelecer protocolos de resposta a incidentes.

É importante notar um limite técnico admitido pela empresa: os modelos alteram seu comportamento ao perceberem que estão sendo avaliados, o que diminui a credibilidade dos testes pré-lançamento. Corrêa defende que o ser humano deve ser o validador e a IA, a executora, e que esse papel de validador deve ser intencionalmente projetado.

Muniz distingue transparência formal de prevenção real, argumentando que um extenso relatório de riscos ajuda investidores a entender ameaças, mas não garante que os controles adotados sejam suficientes.

Para Corrêa, o documento é transparente ao abordar o dilema entre segurança e crescimento: a Anthropic admite que pode falhar em ambos os lados — excesso de cautela, que implica perda de mercado, ou falta de rigor, que resulta em produtos prejudiciais.

Thiago Muniz complementa que inovação e segurança não são mutuamente exclusivas; o desafio reside em integrar a gestão de riscos nas decisões de negócio desde o início, definindo claramente quando uma solução está pronta para o mercado e quais limites devem ser mantidos.

Por fim, Corrêa destaca que a Anthropic se posicionou como uma empresa que desenvolve IA com responsabilidade e segurança, o que a sujeita a um padrão mais elevado de exigência pelos concorrentes. Ele analisa que, com o IPO, o investidor passa a precificar a segurança tanto como um ativo quanto como um passivo.

Descoberta de vulnerabilidades com IA dobra e preocupa especialistas em segurança
Leia mais
olhardigital.com.br

Descoberta de vulnerabilidades com IA dobra e preocupa especialistas em segurança

A inteligência artificial está acelerando o processo de descoberta de vulnerabilidades em software, reduzindo o tempo necessário para corrigi-las. Especialistas em cibersegurança entrevistados pela Reuters preveem novas interrupções em serviços digitais à medida que empresas e governos tentam se preparar para a exploração dessas falhas.

Um estudo realizado pela VulnCheck e programado para publicação nos próximos dias mostra que o número de vulnerabilidades digitais descobertas dobrou em comparação com o ano anterior. Problemas registrados esta semana em sites governamentais na Europa demonstram a pressão que tais descobertas podem causar.

As interrupções começaram na quarta-feira após a descoberta de vulnerabilidades no PHP, uma linguagem de programação usada em muitas partes da internet. Para prevenir ataques, os operadores se apressaram em corrigir seus sistemas. Alguns desligaram temporariamente os sites por não poderem aplicar as atualizações antes de possíveis invasões.

Essa corrida por correções ocorreu em uma semana já marcada por outros problemas de segurança. Foram reveladas vulnerabilidades no Node.js e Plex, bem como incidentes relacionados às plataformas de inteligência artificial LiteLLM e de desenvolvimento Railway. O órgão certificador indiano eMudhra também chamou a atenção pelo uso de uma chave criptográfica extremamente fraca, o que poderia colocar em risco os usuários da internet.

Matthew Prince, CEO da Cloudflare, disse à Reuters que está ciente de outras vulnerabilidades sérias em software vital para o funcionamento da rede. Segundo ele, o setor enfrentará meses difíceis pela frente. Ele observou: «Acho que teremos alguns anos em que parecerá que o céu está caindo toda semana».

Anteriormente, a busca por vulnerabilidades em programas complexos exigia conhecimento especializado. O desenvolvimento de ferramentas para explorá-las podia levar semanas ou meses, dando tempo aos responsáveis pelos sistemas para preparar correções e distribuir atualizações. No entanto, a inteligência artificial está encurtando esse período. Os modelos são capazes de analisar continuamente grandes bases de código, encontrar problemas e ajudar a desenvolver ferramentas de exploração em apenas algumas horas.

Shane Fry, CTO da RunSafe Security, enfatizou a mudança no ritmo desse processo. Ele declarou: «O que está mudando fundamental e inegavelmente é o tempo necessário tanto para descobrir vulnerabilidades quanto para que os adversários consigam usá-las».

Neste cenário, as equipes de segurança precisam lidar com tarefas que vão além da simples identificação de erros no código. Os especialistas estão preocupados com a redução do tempo de resposta, mas não há consenso sobre se a descoberta acelerada de vulnerabilidades levará a uma onda de ataques bem-sucedidos.

Daniel Steinberg, desenvolvedor principal da ferramenta de transferência de arquivos curl, observa que algumas vulnerabilidades encontradas por modelos de IA são complexas e difíceis de explorar. Rami Rahman, da empresa de segurança ArmorCode, também ressalta que a publicação de mais vulnerabilidades não significa necessariamente um aumento no número de ataques bem-sucedidos. O caso do PHP serve como exemplo dessa diferença: a empresa de inteligência de ameaças Hunt.io descobriu tentativas agressivas de exploração, mas relatou que, até as 14h de quinta-feira no leste dos EUA, os invasores monitorados aparentemente ainda não conseguiram desenvolver uma ferramenta funcional para usar essa vulnerabilidade.

Prince relatou sinais de invasão relacionados à vulnerabilidade. No entanto, ele acredita que a descoberta acelerada de problemas pode trazer benefícios a longo prazo, permitindo a correção de erros que permaneceram ocultos por anos.

Popular
