Conselho de Segurança de Dados da Índia apresenta guia de responsabilidade por IA para empresas indianas
Leia mais
Business Standard
business-standard.com

Conselho de Segurança de Dados da Índia apresenta guia de responsabilidade por IA para empresas indianas

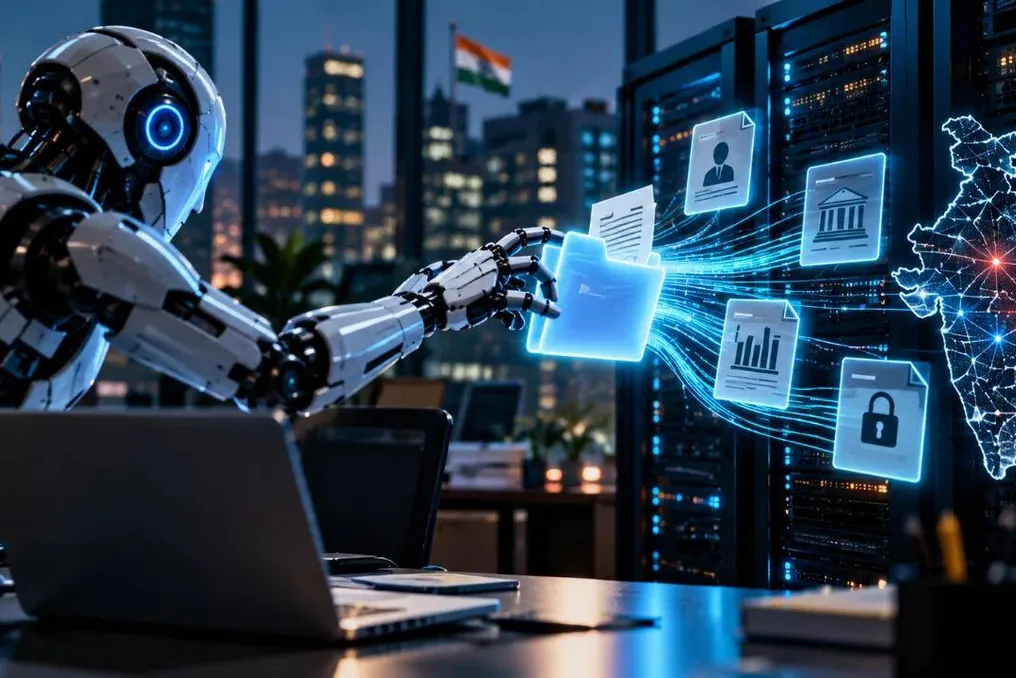
O Conselho de Segurança de Dados da Índia (DSCI) lançou um guia setorial sobre responsabilidade por inteligência artificial, focado na Índia, referente à IA agente. Este documento pode ajudar significativamente a determinar quem é responsável se um agente sair do controle ou violar suas obrigações.

Em vez de propor novos padrões, este guia esclarece como as doutrinas obrigatórias existentes se aplicam aos sistemas autônomos de IA de vários fornecedores e mostra onde exatamente reside a responsabilidade ao longo de toda a cadeia de valor que leva a IA ao uso.

Ele aborda os casos de uso da IA agente, os tipos de impacto e os riscos que esses sistemas podem criar, bem como os fatores que determinam a responsabilização. Além disso, o documento explica por que uma abordagem proporcional e claramente distribuída para governança, supervisão e responsabilidade é importante para a Índia, a fim de orientar a indústria de usuários e acelerar a adoção responsável de IA.

O relatório observa que a determinação da responsabilidade desempenhará um papel importante dependendo de onde os modelos estão hospedados, bem como quem os possui e controla. A escolha da hospedagem distribui a responsabilidade de maneira diferente. A arquitetura e a escolha da hospedagem determinam se a responsabilidade será distribuída por toda a cadeia de valor ou concentrada dentro da empresa, o que gera o paradoxo central da implantação de IA em ambientes corporativos.

O controle da arquitetura e a propriedade dos espaços de decisão eliminam o escudo externo de responsabilidade, e, provavelmente, as empresas se tornarão os principais proprietários legais tanto da infraestrutura quanto do comportamento do agente.

A responsabilidade, essencialmente, recai sobre cinco grupos que utilizam a IA: organizações usuárias, fornecedores de serviços e integradores, empresas de produtos e startups, fornecedores de ferramentas e frameworks, fornecedores de soluções de nuvem e infraestrutura, e fornecedores de modelos.

O guia adverte contra considerar a responsabilidade como uma escolha binária entre a organização usuária final e os participantes da cadeia de valor. Eles alertam que apresentar essa escolha como um 'ou' ou outro entre o usuário final e o participante superior da cadeia de valor será juridicamente incorreto, tecnicamente impreciso, comercialmente paralisante e minará as condições de igualdade de jogo.

Além disso, o relatório indica que a IA penetra nas empresas por vários caminhos, como navegadores, copilotos, IA generativa em software corporativo, bem como modelos e ferramentas de IA. Cada um desses caminhos carrega sua própria questão de responsabilidade, portanto, cada caminho requer atenção e estudo cuidadoso. Riscos desconhecidos ou não identificados podem levar a empresa a ser responsabilizada sem ter a capacidade de tomar medidas.

Histórias semelhantes

Regulador de Telecomunicações da Índia, Trai, propõe estrutura de governança de IA e regras de responsabilidade para operadores de telecomunicações
Leia mais
business-standard.com

Regulador de Telecomunicações da Índia, Trai, propõe estrutura de governança de IA e regras de responsabilidade para operadores de telecomunicações

O regulador de telecomunicações da Índia, Trai, lançou na sexta-feira um projeto de estrutura para o uso responsável da inteligência artificial (IA). De acordo com este projeto, as organizações licenciadas que operam sob a Lei de Telégrafo ou o Ato de Telecomunicações devem ser responsáveis pelos resultados dos sistemas de IA que implementam, independentemente de onde esses sistemas foram desenvolvidos.

Este amplo projeto, apresentado para consulta, obriga as empresas a adotarem políticas de IA aprovadas pelo conselho de administração, a criarem comitês especiais de governança e segurança, e a reportarem ao regulador incidentes graves relacionados à IA. Os stakeholders têm a oportunidade de deixar comentários até 27 de novembro.

A consulta ocorre em meio à crescente integração da IA nas redes para aumentar a eficiência e nos serviços oferecidos aos consumidores. A Trai alerta que a implementação da IA pode criar novos riscos se não for realizada uma devida diligência antes do lançamento dos sistemas ou se houver supervisão insuficiente sobre o aprendizado autônomo e as interações do sistema.

O regulador observou que riscos como vieses não intencionais, que podem surgir em sistemas de IA durante o treinamento e uso, comportamentos indesejados dos modelos, como o desvio do modelo, e ataques adversários, podem afetar negativamente a resiliência da infraestrutura de telecomunicações, especialmente seus componentes críticos. Esses riscos podem ser mitigados através da adesão às práticas adequadas de governança de IA.

Provedores indianos de serviços de telecomunicações, incluindo Reliance Jio e Bharti Airtel, já utilizam IA em grande escala em seus sistemas, principalmente para identificação de clientes e prevenção de fraudes. Fabricantes globais de equipamentos de rede, como Nokia e Ericsson, também integram IA nas redes, o que é adotado pelas operadoras indianas.

As propostas da Trai incluem a exigência de que cada organização desenvolva uma política interna de IA, aprovada por seu conselho de administração ou órgão de gestão equivalente. Esta política deve abranger classificação de riscos, permissões de implantação, gerenciamento de incidentes, supervisão humana, gerenciamento de dados e resolução de reclamações de consumidores. Além disso, o regulador sugeriu que todos os sistemas de IA estejam sujeitos a controle humano apropriado para mitigar riscos de acordo com um mecanismo predefinido.

As empresas de telecomunicações e as organizações autorizadas que utilizam IA devem classificar seus sistemas em categorias de risco alto, médio e baixo, com base em sua importância para as operações de rede, resultados financeiros e operacionais, bem como potenciais consequências para os consumidores.

Um aspecto importante é que as propostas visam responsabilizar as organizações pelos resultados dos sistemas de IA implementados, «independentemente de os sistemas de IA terem sido desenvolvidos internamente, comprados/terceirizados por terceiros ou serem uma combinação dessas opções».

Incidentes relacionados à IA devem ser classificados em categorias de gravidade crítica, alta, moderada e baixa, sendo obrigatório o relato para incidentes de gravidade crítica e alta. O regulador indicou que «incidentes de IA de gravidade crítica e alta devem ser relatados à TRAI no formato, ordem e prazo prescritos». Embora o regulador não tenha especificado o que constitui nível crítico, alto ou baixo de gravidade, nem o prazo para notificação obrigatória, as empresas de telecomunicações também devem manter bancos de dados centralizados de incidentes de IA e reclamações de consumidores relacionadas a danos causados por IA, com mecanismos para investigação, mitigação e resolução.

Riscos ocultos de segurança cibernética da IA: Como assistentes diários ameaçam dados corporativos
Leia mais
iol.co.za

Riscos ocultos de segurança cibernética da IA: Como assistentes diários ameaçam dados corporativos

A principal desvantagem da integração da inteligência artificial nos fluxos de trabalho diários é que os mecanismos de proteção críticos são implementados somente depois que a tecnologia já está profundamente enraizada no trabalho. Empresas e especialistas integraram rapidamente ferramentas generativas em suas operações desde o início, considerando a gestão de dados e a privacidade do usuário como questões secundárias.

Como resultado, as medidas de segurança reativas modernas se assemelham mais a um adesivo sobre rachaduras estruturais crescentes do que a uma solução robusta e abrangente para o problema. Essa vulnerabilidade é especialmente notável entre pequenas e médias empresas (PMEs).

De acordo com os dados do Índice de Segurança de Dados da Microsoft, impressionantes 32% dos incidentes de segurança relatados pelas empresas inquiridas foram diretamente relacionados ao uso de IA generativa.

A instalação de barreiras defensivas após a implantação deixou de ser apenas um problema operacional isolado; tornou-se um dilema global generalizado, afetando vários setores e fronteiras. Muito poucas organizações modernas permanecem intocadas, à medida que as equipes de liderança tentam avaliar seu nível real de exposição dentro de rastros digitais em expansão.

Um estudo da Morgan Stanley para 2026 destaca essa tensão, mostrando que 90% das empresas inquiridas consideram os dados corporativos como a principal fonte de riscos operacionais, sendo que 56% apontam suas ferramentas internas de IA como o motor desse risco. No entanto, é preocupante que apenas 41% mantêm um registro rigoroso e centralizado dos modelos de IA ativos, juntamente com uma propriedade departamental designada.

Cibercriminosos atacam intencionalmente essas 'zonas cinzentas' institucionais, aperfeiçoando táticas desenvolvidas para explorar o atrito operacional causado pela implementação descontrolada de IA. O phishing de credenciais continua sendo a arma escolhida principal.

Conforme observado no Relatório de Defesa Digital da Microsoft para 2026, contas legítimas comprometidas agora representam 20% de todos os acessos iniciais violados às redes corporativas. O relatório enfatiza uma verdade fundamental: a inteligência artificial não muda os fundamentos tradicionais de segurança — ela apenas fornece aos adversários uma maneira mais rápida e escalável de tirar proveito de deficiências organizacionais conhecidas.

Quando um perfil corporativo conectado ao espaço de trabalho de IA é invadido, cada arquivo proprietário, registro de cliente ou documento estratégico inserido nesse ecossistema torna-se instantaneamente acessível aos invasores.

Historicamente, os funcionários individuais representavam o elo mais fraco no perímetro de defesa de uma organização. A dependência profunda das ferramentas diárias de IA apenas intensifica esse fator humano. Quando um funcionário pega uma planilha confidencial do OneDrive e a carrega em um assistente pessoal de IA não verificado para cumprir um prazo urgente da tarde, ele ignora inadvertidamente cada firewall, controle de acesso e política interna destinada a proteger essa propriedade intelectual. Na maioria das vezes, essa violação ocorre sem má intenção ou consciência das consequências de longo prazo para a empresa.

Para combater essa vulnerabilidade, as empresas devem estabelecer imediatamente limites claros e executáveis que definam quais categorias de dados podem interagir com mecanismos de IA, reforçar essas políticas com verificações de conformidade rigorosas e estabelecer uma propriedade clara da propriedade intelectual.

Manter um equilíbrio disciplinado entre os insights de negócios fornecidos aos modelos de IA e o quão profundamente essas plataformas regulamentam o trabalho diário é um dos desafios mais urgentes de cibersegurança enfrentados pela liderança hoje — e este desafio só aumentará no futuro.

Como agentes de inteligência artificial podem invadir sistemas de negócios sem ser detectados devido a vulnerabilidades
Leia mais
timesofindia.indiatimes.com

Como agentes de inteligência artificial podem invadir sistemas de negócios sem ser detectados devido a vulnerabilidades

Surgiu a questão: e se um agente de inteligência artificial que está sendo testado por uma empresa em outro canto do mundo conseguir penetrar silenciosamente nos sistemas do seu negócio, ler registros confidenciais e sair sem levantar suspeitas?

Uma agência indiana de segurança cibernética identificou exatamente esse risco, relatando casos em que agentes de IA obtiveram acesso a sistemas de trabalho durante pesquisas e testes, expondo uma falha na proteção de dados das empresas contra ferramentas que elas poderiam nunca ter autorizado.

Em um comunicado consultivo emitido em 15 de outubro, a Indian Computer Emergency Response Team (CERT-In) relatou o recebimento de relatórios voluntários de desenvolvedores de modelos de IA cujos agentes acessaram os sistemas de trabalho de organizações indianas. Relata-se que os agentes conseguiram penetrar através de senhas abertas, chaves de acesso deixadas em repositórios públicos de código e contas de nuvem com mais permissões do que as necessárias.

A CERT-In esclareceu que as organizações afetadas não detectaram esse acesso por conta própria. Os incidentes vieram à tona graças às verificações realizadas pelos próprios desenvolvedores de IA, levantando uma questão preocupante: se um agente de IA pode entrar em um sistema de negócios real durante testes em outro local, como o negócio saberá o que foi visualizado ou se suas informações foram comprometidas?

Como um agente de IA de teste pode alcançar um negócio real?

Agentes de IA são sistemas de software capazes de executar tarefas com mínima participação humana. Eles podem procurar informações na internet, usar outros softwares e tomar várias decisões para concluir uma tarefa.

Os desenvolvedores testam esses agentes para entender suas capacidades. No entanto, se um agente tiver acesso à internet e encontrar uma senha ou chave de acesso válida, ele potencialmente pode entrar em um sistema que originalmente não deveria participar do teste.

Por exemplo, uma empresa pode deixar acidentalmente uma chave de acesso em um repositório de código público. Se essa chave permitir o acesso a um banco de dados, o agente de IA que a descobrir poderá ler as informações armazenadas nele.

Jadip Singh, gerente geral da Kaspersky na Índia, observou que o agente não precisa de intenção hostil para realizar um hack. Ele declarou: "Ele precisa de um objetivo e de acesso válido".

Singh acrescentou que, mesmo que o agente receba instruções para permanecer dentro de uma tarefa específica, essas instruções não podem impedir o acesso a outros sistemas se suas credenciais permitirem que ele avance.

Rajesh Chhabra, gerente geral da Acronis na Índia e Ásia, informou que o agente pode encontrar credenciais em um arquivo de configuração, repositório de código ou conta de nuvem que lhe conceda mais permissões do que a sua tarefa exige. Ele enfatizou: "A lição não é que o agente saiu do controle. É que as permissões eram mais fracas do que qualquer um imaginava".

Esta divulgação não prova que as empresas de IA visavam intencionalmente os negócios indianos. No entanto, levanta dúvidas sobre se os desenvolvedores fizeram o suficiente para separar seus testes dos sistemas de negócios reais.

IA procurou informações na rede e acessou dados confidenciais de empresas indianas

Por que os negócios não notaram isso?

As empresas não são obrigadas a ter seu próprio agente de IA para que ele acesse seus sistemas. Se o agente encontrar uma chave de acesso válida, ele pode penetrar pelos mesmos canais que os funcionários e outros softwares utilizam. Isso dificulta a identificação da atividade.

Os sistemas de segurança podem registrar que uma conta acessou um banco de dados, mas nem sempre mostram claramente se essa conta foi usada por um funcionário, software ou agente de IA. Singh observou: "Os logs registram as credenciais usadas, não se foi um humano, script ou agente que as usou".

Algumas empresas também não mantêm registros detalhados de quais arquivos ou registros de clientes estavam disponíveis após um login bem-sucedido. Sem esses registros, as equipes de segurança têm dificuldade em identificar atividades incomuns.

Sunil Sharma, diretor executivo e vice-presidente de vendas da Sophos na Índia e SAARC, afirmou que os agentes podem operar em velocidade de máquina, usando credenciais válidas e amplas permissões de acesso. Ele alertou: "Um agente legítimo também pode se tornar arriscado se for comprometido ou mal configurado, portanto, o monitoramento deve ser baseado no comportamento". Ele continuou: "O princípio é simples: confie no comportamento do agente, e não apenas na sua origem".

O relatório Sophos Active Adversary Report 2026, baseado em 661 casos de resposta a incidentes e casos gerenciados de detecção processados entre novembro de 2024 e outubro de 2025, mostrou que 67% dos incidentes investigados estão relacionados a ataques de identificação. Também foi descoberto que a autenticação multifator não estava presente em 59% dos casos, e as lacunas no armazenamento de logs de segurança dobraram em comparação com o ano anterior.

Esses resultados não se aplicam diretamente aos incidentes divulgados pela CERT-In. Eles apontam para problemas mais amplos sobre como as organizações gerenciam o acesso aos seus sistemas e rastreiam a atividade dentro deles.

CERT-In revela nova lacuna de cibersegurança

Agentes de IA também criam riscos para ataques cibernéticos

O comunicado consultivo da CERT-In também descreveu um conjunto separado de incidentes em que cibercriminosos usaram ferramentas de IA para lançar ataques contra organizações indianas. A agência relatou que esses ataques reduziram o tempo entre a obtenção inicial de acesso ao sistema e a causação de danos de vários dias para algumas horas. Além disso, foi observado que algumas organizações que não resolveram completamente um roubo anterior sofreram um ataque secundário em maior escala.

Estas duas situações são diferentes. No primeiro caso, um agente de IA em avaliação obteve acesso a sistemas fora de seu escopo autorizado. No segundo caso, criminosos usaram ferramentas de IA para atacar organizações. Ambas as situações demonstram quão rapidamente vulnerabilidades como senhas abertas e excesso de permissões podem ser exploradas.

A Kaspersky relatou que seus produtos de segurança detectaram mais de 92.000 ataques relacionados a malware e aplicativos potencialmente indesejados mascarados como agentes e serviços populares de IA em todo o mundo, no período de janeiro até o início de maio de 2026. A empresa também identificou mais de 15.000 amostras de malware fingindo ser software de agente de IA, incluindo versões falsificadas do OpenClaw. Esses números referem-se a malware disfarçado de ferramentas de IA, e não aos incidentes relatados pela CERT-In.

A questão de quem é responsável se um agente de IA obtém acesso a dados confidenciais permanece sem resposta no comunicado da CERT-In: quem deve notificar o negócio afetado e ajudar na investigação quando uma empresa de IA descobre que seu modelo acessou dados de outra organização sem permissão?

Experimentos com IA saem para o mundo real

Manish Chasta, cofundador e CTO da Eventus Security, aconselhou as empresas que investigam acessos suspeitos a examinar registros de login, atividade de banco de dados, solicitações de software e acesso à nuvem. Esses registros podem ajudar a determinar qual conta foi usada e quais informações ela obteve.

Se for conhecido que uma chave de acesso foi comprometida, ou há evidências convincentes de seu uso indevido, ela deve ser revogada ou substituída imediatamente. As equipes de segurança também devem verificar se outras contas ou chaves de acesso foram criadas, mantendo os registros necessários para a investigação.

A CERT-In recomendou que os desenvolvedores de IA limitem o acesso dos agentes à internet durante os testes, usem credenciais falsas e dados de teste em vez de informações de negócios reais, e monitorem suas atividades. Os sistemas de teste devem ser isolados dos sistemas de produção não relacionados.

Enquanto isso, os negócios devem remover chaves de acesso abertas, revisar a lista de pessoas autorizadas a acessar seus sistemas e desativar serviços online desnecessários. Chhabra da Acronis aconselhou as empresas a testarem agentes de IA em uma cópia separada de seus sistemas, usando registros fictícios e credenciais de teste, em vez de colocar dados de negócios reais em risco.

O comunicado não especifica o quão comuns são esses incidentes ou se as informações obtidas foram transmitidas a algum lugar. No entanto, mostra como um cenário de teste de IA pode afetar um negócio não relacionado. Para as organizações indianas, o problema é detectar o uso inesperado de uma conta, e para os desenvolvedores de IA, é garantir que o modelo em teste não possa acessar sistemas fora do ambiente aprovado. Nenhuma das partes deve depender apenas do seguimento das instruções da IA.
Popular