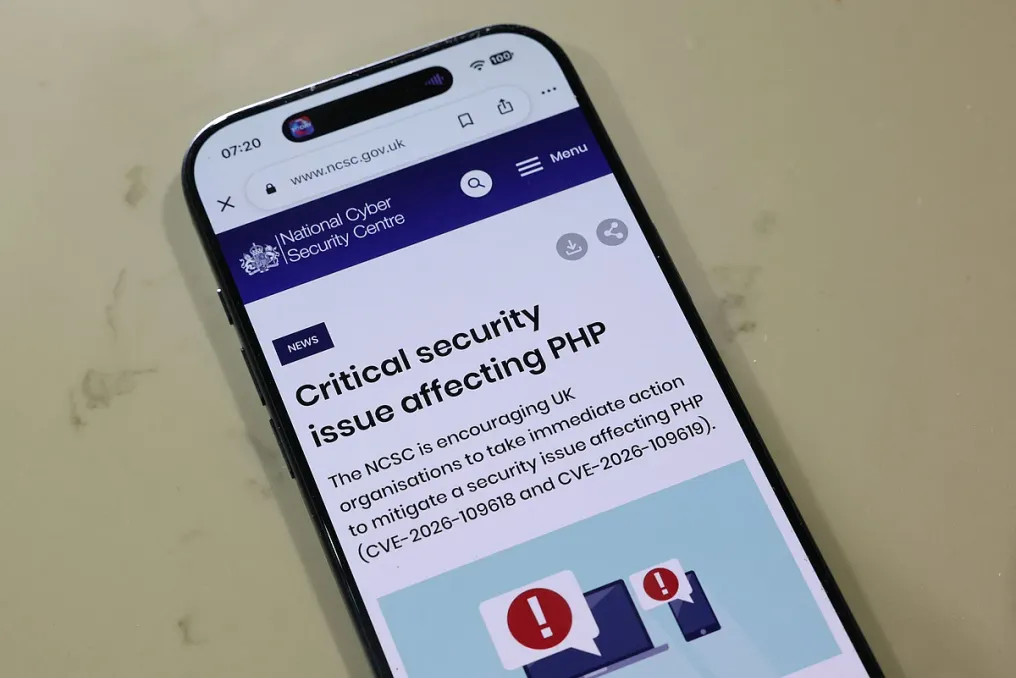
Empresas e provedores de hospedagem nos Emirados Árabes Unidos (EAU) estão trabalhando ativamente para fechar um conjunto recentemente descoberto de vulnerabilidades do PHP, conhecidas como PHP2Shell. Como parte das medidas de resposta, eles estão implantando pacotes PHP corrigidos, atualizando ambientes de hospedagem compartilhada e aconselhando os clientes a verificar as versões de seus tempos de execução e reiniciar os serviços web, de acordo com especialistas em cibersegurança.
Pushkar Singh, líder regional para Oriente Médio e África na Protectt.ai, observou que essa reação demonstra que os EAU estão na vanguarda da resposta proativa a ameaças e resiliência digital. Ele enfatizou que a cibersegurança deve ser vista não como uma conformidade pontual, mas como uma atividade operacional contínua, que inclui a correção oportuna de vulnerabilidades, a proteção do tempo de execução e a análise de ameaças apoiada por uma resposta coordenada.
De acordo com dados da Censys, 4691 hosts acessíveis pela internet nos EAU estão potencialmente expostos a essas vulnerabilidades, o que representa 79,5% do número total de hosts com versão especificada no país. Os resultados da observação mostram que os EAU ocupam o 71º lugar entre 233 países e territórios. Singh acrescentou que algumas estimativas sugerem que três em cada quatro sites usam PHP, o que leva a supor que a maioria dos sites corporativos dos EAU está afetada.
A gravidade das consequências para cada site depende de seu status de correção, se o aplicativo é interno ou externo e do modo como o PHP está sendo usado. A reação dos EAU ocorreu após alertas urgentes recebidos do exterior.
A Agência de Segurança Nacional dos EUA recomendou enfaticamente às organizações que removam os sites da rede se não puderem corrigir imediatamente duas vulnerabilidades, pois elas frequentemente fornecem aos invasores acesso direto ao sistema de arquivos ou ao banco de dados do servidor. O grupo de pesquisa Tenable classificou essas vulnerabilidades como 'Vulnerabilidade de Preocupação' (Vulnerability of Concern) — o nível mais alto dentro do programa Vulnerability Watch.
Satnam Narang, engenheiro sênior de pesquisa na Tenable, explicou que tal classificação é reservada apenas para as falhas mais críticas, dada a ampla disseminação do PHP. Ele relatou que quase 70% dos sites com linguagem de servidor conhecida usam PHP. Narang esclareceu que as vulnerabilidades estão diretamente no próprio PHP, colocando em risco cada instalação que processa requisições web. Quando exploradas, elas podem permitir a execução remota de código sem autenticação, e uma delas também pode causar vazamento de memória.
'São algumas das vulnerabilidades mais significativas depois do Log4Shell devido à sua abrangência e escala', disse ele. Ele também mencionou que essas vulnerabilidades foram descobertas com a ajuda da inteligência artificial.
Gavin Millard, vice-presidente de inteligência na Tenable, informou que o PHP2Shell existia há mais de dez anos no código usado em cerca de sete em cada dez sites. A descoberta ocorreu em agosto e a divulgação nesta semana, com tentativas de exploração observadas durante várias horas. Millard observou: 'Estamos vendo invasores compararem código antigo com o novo e depois trabalhando de forma reversa. A IA acelera esse processo. Agora, a velocidade e a capacidade de exploração são mais importantes do que a gravidade em si.'
A velocidade da correção do problema depende de como os processos de trabalho com PHP estão organizados, segundo Narang. As distribuições Linux e os fornecedores de suporte de longo prazo receberam notificação prévia, portanto, os pacotes atualizados poderiam aparecer em questão de horas ou dias. Fontes de pacotes menos comuns podem exigir mais tempo. O projeto PHP informou que o repositório voluntariamente suportado remirepo não terá atualizações no dia do lançamento.
Sistemas que operam em versões desatualizadas do PHP podem esperar semanas ou meses, ou podem não ser atualizados de forma alguma. Produtos que incluem PHP pertencem ao 'long tail', pois as organizações precisam esperar pelo lançamento de atualizações de seus fornecedores. Sistemas em nuvem geralmente são atualizados mais facilmente, enquanto aplicativos hospedados em servidores próprios ou localmente exigem que os administradores agendem correções.
Mariam ElOazany, vice-presidente para Oriente Médio, Turquia e África na Censys, aconselhou as organizações a identificar instalações PHP afetadas, aplicar atualizações de segurança e verificar a eficácia da correção. As equipes de segurança também devem investigar atividades incomuns e avaliar sistemas desatualizados que podem ser mais difíceis de corrigir. Ela enfatizou: 'Sem saber o que existe, as organizações não podem detectar vulnerabilidades antes que ocorram ataques.'
Millard observou que a verdadeira fraqueza muitas vezes reside em um servidor esquecido. 'É fácil corrigir o PHP se você souber onde ele está rodando. A maioria das organizações não sabe disso completamente', disse ele, apontando para sites executados 'apenas para testes' há muitos anos. Ele acrescentou: 'Se você não pode consertar, proteja isso. Se você não pode atualizar, desligue isso.' Singh pediu uma abordagem multifacetada baseada na proteção do tempo de execução e no princípio de Confiança Zero (Zero Trust), considerando sites, aplicativos móveis e agentes de IA como partes de uma única cadeia de confiança digital.
Don Smith, vice-presidente de análise de ameaças na Sophos Counter Threat Unit, afirmou que, no momento, as vulnerabilidades se mostraram mais difíceis de explorar do que o inicialmente previsto, mas o perigo persiste. Ele concluiu: 'À medida que as organizações dos EAU, assim como em todos os lugares, continuam a aplicar correções e resolver problemas, isso se tornará um importante processo de aprendizado para empresas de qualquer tamanho, bem como para toda a indústria de segurança. Vivemos em uma era de descoberta de vulnerabilidades impulsionada pelos avanços em IA. Embora isso crie problemas no curto prazo, a longo prazo tornará nosso ecossistema de software mais seguro e resiliente.'