Empresa chinesa propõe criar complexo de comércio livre na região de Fergana
Leia mais
UzDaily
uzdaily.uz

Empresa chinesa propõe criar complexo de comércio livre na região de Fergana

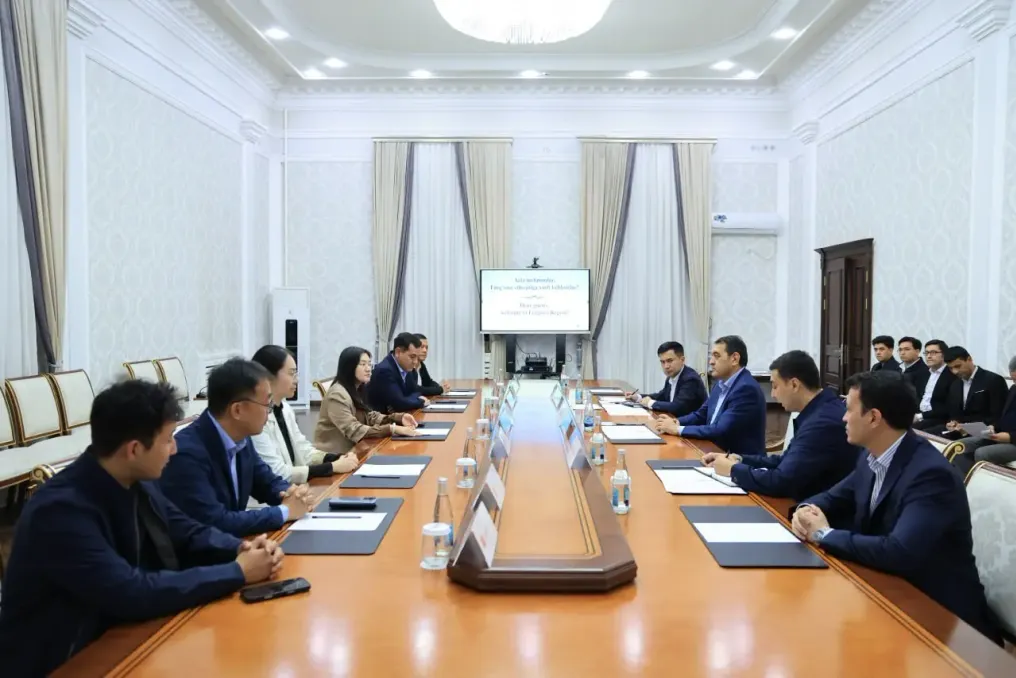
A empresa chinesa Mingyuan Silu apresentou uma proposta para a criação de um complexo de comércio livre na região de Fergana. Esta iniciativa foi discutida pelo Governador da região de Fergana, Khayrullo Bozorov, e pela delegação liderada pelo diretor geral da empresa, Li Bingbin.

Conforme informado pela assessoria de imprensa da administração regional, após a reunião, as partes chegaram a um acordo sobre a continuação da cooperação com base em uma proposta de projeto específica. Os representantes da Mingyuan Silu destacaram que, ao desenvolver esta iniciativa, levaram em consideração a população da região, seu potencial econômico e as oportunidades do mercado consumidor.

A empresa tem realizado projetos de investimento no Uzbequistão desde 2013. Durante a reunião, também foi observado que o desenvolvimento da parceria estratégica entre Uzbequistão e China abre perspectivas para novos empreendimentos de investimento.

Os participantes da discussão concluíram que a criação do complexo de comércio livre pode contribuir para o desenvolvimento do turismo na região, atrair um maior número de visitantes estrangeiros e fortalecer a imagem internacional da região de Fergana. As partes trocaram opiniões sobre as perspectivas do projeto e concordaram em continuar trabalhando nesta iniciativa.

Histórias semelhantes

Honda lança o nome 'Honda Hybrid' para sua nova geração de veículos híbridos
Leia mais
autopapo.com.br

Honda lança o nome 'Honda Hybrid' para sua nova geração de veículos híbridos

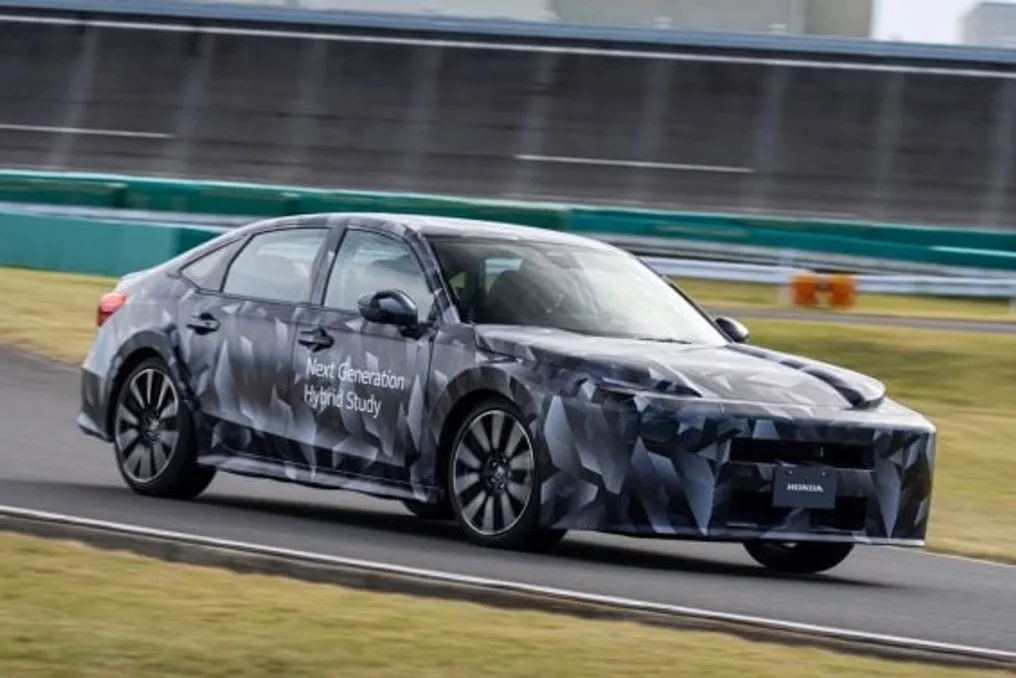
A Honda definiu o nome para a próxima linha de seus automóveis híbridos, optando pelo termo direto: Honda Hybrid. Este novo sistema será introduzido em 2027 e deverá equipar quinze novos modelos até março de 2030, sendo a maior parte desses veículos destinada ao mercado da América do Norte.

O Honda Hybrid sucederá o sistema e:HEV, que vinha sendo utilizado desde 2020 nos modelos Civic, Accord e CR-V. Neste sistema anterior, o motor de combustão funcionava predominantemente como gerador de energia para alimentar o motor elétrico responsável pela movimentação do veículo.

De acordo com a fabricante, esta nova geração representa uma evolução tanto no motor de combustão quanto na unidade de tração e no software de gerenciamento. Os objetivos estabelecidos são a redução do consumo de combustível em mais de dez por cento e a diminuição do custo do conjunto em trinta por cento, em comparação com o híbrido lançado em 2023.

Os futuros modelos incorporarão uma plataforma inédita, caracterizada por ser mais leve e possuir um controle de rigidez diferente; essa estrutura permite que a carroceria se comporte como se estivesse flexionando durante as curvas, o que, segundo a Honda, contribui para melhorar a aderência. Essa concepção já havia sido apresentada pela marca em 2024, utilizando a plataforma dos veículos elétricos da Série 0.

Além disso, haverá uma nova opção de tração integral elétrica denominada e-AWD e um sistema proprietário chamado Motion Management System, que integra o controle dos movimentos do carro. Esta alteração faz parte de uma revisão anunciada pela Honda em maio, momento em que a empresa decidiu realocar recursos de desenvolvimento e produção dos carros elétricos para os híbridos.

A Acura, que é a divisão de luxo da montadora, também adotará este novo sistema. O primeiro modelo da Acura equipado com essa tecnologia foi antecipado através de um protótipo de SUV.

No mercado brasileiro, a Honda comercializa atualmente versões híbridas importadas dos modelos Civic, CR-V e Accord. Adicionalmente, no Brasil, a marca está desenvolvendo um híbrido flex, capaz de operar exclusivamente com etanol, como parte de um investimento de R$ 4,2 bilhões na fábrica localizada em Itirapina, São Paulo, com prazo final em 2030.

Associação de importadoras registra venda de mais carros nacionais que importados pela primeira vez em 2026
Leia mais
autopapo.com.br

Associação de importadoras registra venda de mais carros nacionais que importados pela primeira vez em 2026

Em setembro, as 13 marcas ligadas à Associação Brasileira das Empresas Importadoras e Fabricantes de Veículos Automotores (Abeifa) registraram a venda de 24.389 veículos, o que representa uma redução de 7,6% se comparado ao mês anterior, agosto.

No entanto, ao comparar com setembro de 2025, o volume de vendas duplicou, apresentando um aumento expressivo de 100,4% em relação às 12.173 unidades vendidas no mesmo período do ano passado.

Grande parte desse volume foi impulsionada pela BYD, que sozinha contabilizou 22.218 carros, correspondendo a 91,1% do total registrado pela entidade. Dentre os modelos da marca, o Dolphin Mini se destacou, alcançando 9.385 unidades vendidas, seu melhor desempenho no ano.

Um marco importante ocorreu em setembro de 2026, quando, pela primeira vez naquele ano, os veículos fabricados no Brasil ultrapassaram os importados entre as empresas associadas: foram vendidos 14.388 carros nacionais contra 10.001 importados.

A produção nacional da associação é significativamente sustentada pela fábrica da BYD localizada em Camaçari, na Bahia. Por outro lado, as vendas de veículos importados pelas associadas diminuíram 28,2% em relação a agosto e 17,5% quando comparadas a setembro de 2025. É relevante notar que, no mercado geral, as importações tiveram um crescimento de 35,3% no mesmo intervalo de tempo.

No segmento de marcas de luxo, houve retração nas vendas de Porsche e Volvo, que venderam aproximadamente metade do volume de setembro do ano anterior, registrando quedas de 50,5% e 50,4%, respectivamente. A Land Rover também apresentou um recuo de 24,1%, enquanto a Kia conseguiu um crescimento de 38,2%.

Acumulando os dados de janeiro a setembro, as associadas somaram um total de 187.509 unidades, o que configura um aumento de 95,7% em comparação com os 95.809 veículos emplacados no mesmo período de 2025. A participação da Abeifa no mercado total de automóveis e veículos leves, que atingiu 268.721 unidades no mês, foi de 9,1% em setembro e de 8,7% no acumulado anual.

No que tange aos veículos eletrificados (incluindo híbridos e elétricos), a entidade responde por 41,3% das vendas anuais, totalizando 178.760 unidades de um montante geral de 433.349.

Apesar da queda observada no mês e do cenário de juros elevados, Marcelo Godoy, presidente da Abeifa, manteve sua projeção de encerrar 2026 com 250 mil emplacamentos, um patamar cerca de 82% superior às quase 137 mil unidades registradas em 2025.

Falso site imita página de download da WatchGuard para roubar credenciais de VPN
Leia mais
olhardigital.com.br

Falso site imita página de download da WatchGuard para roubar credenciais de VPN

Um website fraudulento que simulava a página de downloads da WatchGuard foi empregado para furtar credenciais de acesso a redes corporativas sem despertar desconfiança nos utilizadores. Pesquisadores da empresa de segurança Huntress identificaram esta campanha, que tinha como objetivo recolher endereços de servidores VPN, nomes de utilizador e palavras-passe antes de disponibilizar o programa autêntico para instalação.

A investigação teve início após a deteção de atividades suspeitas relacionadas com um administrador que trabalhava para um provedor de serviços geridos. Segundo a Huntress, este utilizador procurou no Bing um download da VPN da WatchGuard e acedeu a uma página enganosa que replicava a aparência do sítio oficial da companhia.

Este endereço apresentava uma suposta página de download do Mobile VPN with SSL. Para avançar com a instalação, o visitante era obrigado a preencher um formulário contendo o endereço do servidor, o nome de utilizador e a palavra-passe, dados que também são requeridos pelo cliente legítimo.

Contudo, ao submeter os dados, o utilizador os enviava para um domínio diferente, sob controlo dos responsáveis pela operação. As informações obtidas podiam ser usadas para tentar aceder à rede da organização.

O sistema malicioso possuía um mecanismo que rejeitava o primeiro envio do formulário e apagava os campos preenchidos, forçando a vítima a introduzir as credenciais novamente. Desta forma, os criminosos conseguiam obter múltiplas tentativas de captura das palavras-passe.

A Huntress reportou que o domínio utilizado para oferecer o download foi registado em 22 de agosto de 2026, enquanto o endereço dedicado à recolha de credenciais surgiu em 14 de setembro do mesmo ano. A WatchGuard já tinha notificado sobre um endereço semelhante em janeiro, mas, nessa altura, os investigadores não encontraram um método funcional que guiasse os visitantes através do processo fraudulento.

Após a recolha das informações, o sítio iniciava o download do software diretamente da rede oficial de distribuição de conteúdo da WatchGuard, em vez de fornecer um instalador falsificado. O ficheiro correspondia à versão 12.11.5 do Mobile VPN with SSL e possuía uma assinatura digital válida da WatchGuard Technologies, datada de 4 de novembro de 2025.

A Huntress confirmou que o instalador não tinha sido alterado após a assinatura. Assim, os investigadores não encontraram provas de modificações no executável genuíno.

Esta tática distingue-se de ataques que distribuem instaladores adulterados ou bibliotecas maliciosas, arquivos que podem ser detetados por ferramentas de proteção de endpoints. Neste cenário, como o roubo das credenciais ocorria diretamente através do navegador, o download do programa original ajudava a diminuir as suspeitas.

A investigação não registou nenhum download no servidor oficial durante o incidente analisado, o que sugere que o utilizador talvez não tenha completado as duas tentativas de envio das credenciais. A equipa de operações de segurança foi alertada 21 segundos após o carregamento do sítio, o que permitiu fornecer orientações de resposta antes que os investigadores observassem um aumento adicional da atividade.

A Huntress comunicou que o domínio fraudulento principal estava inoperacional em 13 de outubro. No entanto, esta situação não confirma que toda a infraestrutura ligada à operação tenha sido desativada.

Para as organizações que possam ter sido afetadas, recomenda-se a redefinição das palavras-passe comprometidas, a ativação da autenticação multifator e a verificação de quaisquer acessos suspeitos à VPN. Também é aconselhável instruir os colaboradores a obterem programas apenas através das páginas oficiais dos fornecedores.

O caso ilustra como uma página de download pode ser usada para capturar dados confidenciais mesmo quando o ficheiro oferecido ao visitante é legítimo. Nesta modalidade de ataque, o comprometimento acontece durante o preenchimento do formulário, antes da instalação do software.
Popular