यूपी पुलिस ने एआई और साइबर सुरक्षा को लागू करने के लिए तीन संस्थानों के साथ समझौते किए
और पढ़ें
Aaj Tak
www.aajtak.in

यूपी पुलिस ने एआई और साइबर सुरक्षा को लागू करने के लिए तीन संस्थानों के साथ समझौते किए

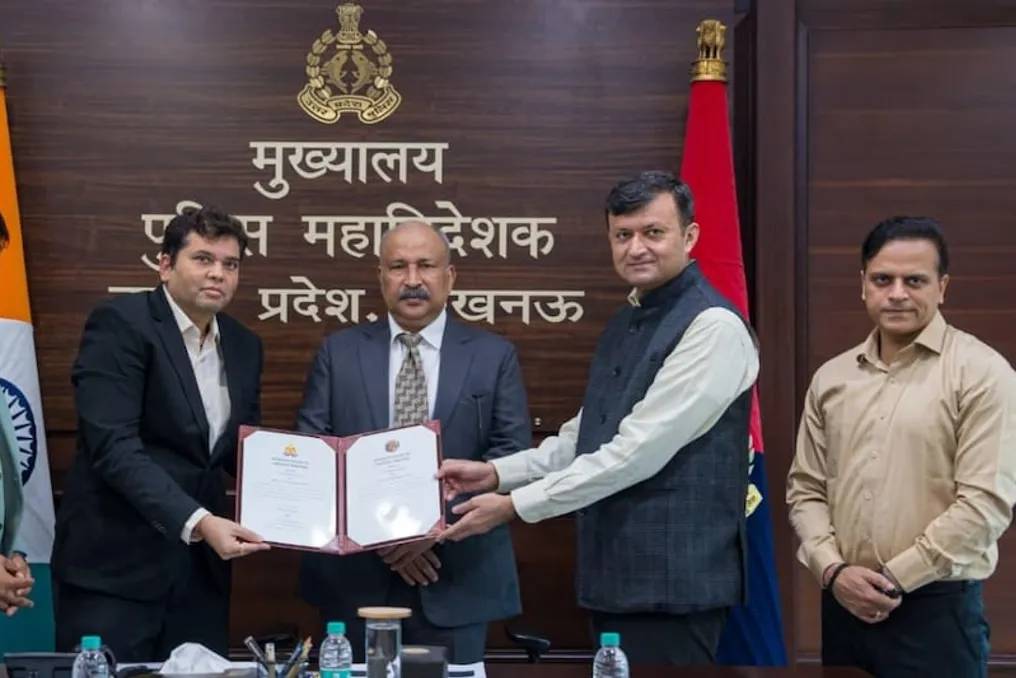
उत्तर प्रदेश पुलिस की तकनीकी क्षमताओं को बढ़ाने के लिए तीन बड़े समझौते किए गए हैं। यूपी पुलिस ने आईआईटी कानपुर, डिजिटल इंडिया कॉर्पोरेशन और प्रोटियन ईगव टेक्नोलॉजीज के साथ समझौता ज्ञापन (MoU) पर हस्ताक्षर किए हैं।

इन समझौतों का उद्देश्य पुलिस के काम में आर्टिफिशियल इंटेलिजेंस (AI) के उपयोग का विस्तार करना, साइबर अपराधों की जांच में सुधार करना और डिजिटल प्रणालियों की सुरक्षा सुनिश्चित करना है। इसके अलावा, डिजिटल फोरेंसिक, डेटा सुरक्षा और आधुनिक तकनीकों की मदद से आपराधिक जांच की दिशा में भी काम किया जाएगा।

मुख्यमंत्री योगी आदित्यनाथ के नेतृत्व में यूपी पुलिस के तकनीकी आधुनिकीकरण की प्रक्रिया तेज हो रही है। मुख्य जोर कानून प्रवर्तन एजेंसियों को आधुनिक तकनीक से लैस करने, अपराधों की जांच में डिजिटल उपकरणों के उपयोग को बढ़ाने और नागरिकों को बेहतर सेवाएं प्रदान करने पर है। पुलिस निदेशक राजीव कृष्ण ने तकनीकी आधुनिकीकरण और नवाचार को पुलिस की दस प्राथमिकताओं में शामिल किया है।

इस पहल के तहत, पुलिस ने कानून व्यवस्था प्रणाली में नई तकनीकों के विकास और कार्यान्वयन के लिए विभिन्न तकनीकी संस्थानों और कंपनियों के साथ सहयोग शुरू किया है।

आईआईटी कानपुर के साथ समझौते में साइबर सुरक्षा, साइबर फोरेंसिक और आर्टिफिशियल इंटेलिजेंस के क्षेत्रों में संयुक्त अनुसंधान और तकनीकी सहयोग शामिल है। इस साझेदारी से यूपी पुलिस की डिजिटल प्रणालियों की सुरक्षा का आकलन किया जाएगा और संभावित साइबर खतरों की पहचान की जाएगी। पुलिस प्रणालियों को साइबर हमलों से बचाने के लिए आधुनिक विशेषज्ञता और तकनीकों का उपयोग किया जाएगा।

इसके अतिरिक्त, अपराधों की जांच, डिजिटल सबूतों के विश्लेषण और साइबर अपराध से संबंधित मामलों में तकनीकी क्षमता बढ़ाने की भी योजना है।

डिजिटल इंडिया कॉर्पोरेशन के साथ MoU का उद्देश्य यूपी पुलिस की डिजिटल सेवाओं और आईटी प्रणालियों को अद्यतन करना है। इस साझेदारी के तहत, पुलिस के ऑनलाइन प्लेटफॉर्म और डिजिटल सेवाओं को अधिक प्रभावी, सुविधाजनक और तकनीकी रूप से उन्नत बनाने पर ध्यान दिया जाएगा। यह नागरिकों के लिए पुलिस सेवाओं तक पहुंच को सरल बनाने और डिजिटल क्षमताओं में सुधार करने में मदद करेगा।

तकनीकी परिवर्तन पुलिस की गतिविधियों को आसान, तेज और नागरिक की जरूरतों पर केंद्रित बनाने में योगदान देंगे।

प्रोटियन ईगव टेक्नोलॉजीज के साथ समझौता यूपी पुलिस की विभिन्न डिजिटल प्रणालियों के बीच सुरक्षित डेटा विनिमय तंत्र विकसित करने को सुनिश्चित करेगा। ध्यान डिजिटल पहचान, प्रमाणीकरण, डेटा सुरक्षा और विभिन्न तकनीकी प्लेटफार्मों के एकीकरण पर रहेगा। विभिन्न प्रणालियों के बीच सुरक्षित और व्यवस्थित डेटा विनिमय पुलिस की डिजिटल गतिविधियों को मजबूत करेगा। इस पहल का लक्ष्य डिजिटल सेवाओं को अधिक विश्वसनीय बनाना और तकनीकी प्रणालियों के बीच बेहतर समन्वय स्थापित करना है।

तीनों समझौतों पर यूपी पुलिस की ओर से तकनीकी सेवाओं के उप निदेशक बोगंदन स्वरूप ने हस्ताक्षर किए। इस पहल में तकनीकी सेवाओं के निदेशक आशीष तिवारी ने भी महत्वपूर्ण भूमिका निभाई। इन समझौतों को पुलिस के तकनीकी आधुनिकीकरण को आगे बढ़ाने के लिए चरणबद्ध तरीके से लागू किया जाएगा। पुलिस के काम में तकनीकी विशेषज्ञता, अनुसंधान और आधुनिक डिजिटल समाधानों को एकीकृत करने की योजना है।

यूपी पुलिस की इस पहल का उद्देश्य कानून व्यवस्था प्रणाली को अधिक सुरक्षित, पारदर्शी और तकनीकी रूप से उन्नत बनाना है। एआई, साइबर सुरक्षा, डिजिटल फोरेंसिक और सुरक्षित डेटा विनिमय जैसे क्षेत्रों में प्रौद्योगिकी के उपयोग को बढ़ाने से अपराधों की जांच करने और डिजिटल सबूतों का विश्लेषण करने की क्षमता में सुधार होगा। इसके अलावा, नागरिकों के लिए पुलिस की डिजिटल सेवाओं की आसान उपलब्धता पर भी जोर दिया जाएगा। तीनों MoU के लागू होने के बाद, काम यूपी पुलिस को आधुनिक तकनीकों से जोड़कर नागरिक-केंद्रित पुलिसिंग को मजबूत करने पर केंद्रित होगा।
समान कहानियाँ

आर्टिफिशियल इंटेलिजेंस साइबर हमलों में तेजी ला रहा है और कंपनियों में घटनाओं की संख्या बढ़ा रहा है
और पढ़ें
olhardigital.com.br

आर्टिफिशियल इंटेलिजेंस साइबर हमलों में तेजी ला रहा है और कंपनियों में घटनाओं की संख्या बढ़ा रहा है

आर्टिफिशियल इंटेलिजेंस (एआई) के क्षेत्र में प्रगति साइबर घटनाओं की बढ़ती संख्या के साथ मेल खाती है, जैसा कि मार्श बीमा कंपनी के आंकड़ों से पता चलता है। यह तकनीक हमलों की गति और पैमाने को तेज कर रही है, जिससे कंपनियों और बीमा संगठनों दोनों के लिए नई समस्याएं पैदा हो रही हैं।

अक्टूबर के पिछले दो हफ्तों में, मार्श के ग्राहकों ने 105 साइबर घटनाएं दर्ज कीं। यह मई के पिछले दो हफ्तों में दर्ज किए गए 48 मामलों से दोगुने से अधिक है।

इस सप्ताह रॉयटर्स को दिए एक साक्षात्कार में, मार्श रिस्क में यूएस और कनाडा में साइबर जोखिम प्रथाओं की प्रभारी मेरेडीथ श्नुर ने इस बात के संकेत बताए कि हमलावर सिस्टम में कमजोरियों की तलाश के लिए एआई उपकरणों का उपयोग कर रहे हैं।

प्रमुख ने कहा, 'ऐसे संकेत हैं कि हमलावर कमजोरियों का पता लगाने के लिए एआई-आधारित और एजेंट उपकरणों का उपयोग कर रहे हैं। इसलिए, मैं कहूंगी कि हम इन घटनाओं की एक महत्वपूर्ण संख्या को एआई का श्रेय दे सकते हैं।'

शोषण किए जा रहे दोषों में सुरक्षा अपडेट के बिना सॉफ़्टवेयर, खुले सिस्टम और कमजोर पहचान तंत्र शामिल हैं। आर्टिफिशियल इंटेलिजेंस अपराधियों को इन कमजोरियों को बहुत तेज़ी से खोजने और उनका फायदा उठाने की अनुमति देता है।

ऐसे उपकरणों का प्रसार कम लागत पर आपराधिक गतिविधियों के विस्तार को भी आसान बनाता है, जिससे संभावित लक्ष्यों की संख्या बढ़ जाती है। श्नुर के अनुसार, यह प्रवृत्ति, संगठनों की हमलों और घटनाओं पर धीमी प्रतिक्रिया के साथ मिलकर, हालिया वृद्धि के एक बड़े हिस्से की व्याख्या करती है।

'एआई अपने आप में खतरा नहीं है; यह सभी क्षेत्रों में जोखिम को बढ़ाता है,' प्रमुख ने जोर दिया।

हमलों की आवृत्ति में वृद्धि को डिजिटल जोखिम बीमा बाजार को भी बढ़ावा देना चाहिए। ग्लोबलडेटा के पूर्वानुमानों के अनुसार, साइबर बीमा प्रीमियम - वे राशि जो कंपनियां पॉलिसियों के लिए भुगतान करती हैं - हमलों की बढ़ती आवृत्ति के साथ अगले दो वर्षों में दुनिया भर में तेजी से बढ़ने चाहिए।

कंसल्टिंग फर्म का अनुमान है कि वैश्विक बाजार 2026 में 6.9% बढ़कर 16.6 बिलियन अमेरिकी डॉलर (लगभग 94.62 बिलियन ब्राज़ीलियाई रियल) तक पहुंच जाएगा। 2027 में, वृद्धि 10% तक पहुंचने और मात्रा बढ़कर 18.3 बिलियन अमेरिकी डॉलर (लगभग 104.31 बिलियन ब्राज़ीलियाई रियल) होने का अनुमान है।

डेटा पर नए कानून कंपनियों में साइबर सुरक्षा विशेषज्ञों की मांग को बढ़ावा देते हैं
और पढ़ें
www.aajtak.in

डेटा पर नए कानून कंपनियों में साइबर सुरक्षा विशेषज्ञों की मांग को बढ़ावा देते हैं

आने वाले वर्षों में साइबर सुरक्षा के क्षेत्र में नौकरी चाहने वालों के लिए महत्वपूर्ण अवसर आने की उम्मीद है। भारत सख्त व्यक्तिगत डेटा संरक्षण कानून - डिजिटल पर्सनल डेटा प्रोटेक्शन (DPDP) - को लागू करने की तैयारी कर रहा है, जो 13 मई 2027 को प्रभावी होना चाहिए। इस संबंध में, कंपनियाँ निजी डेटा की सुरक्षा के लिए सुरक्षा विशेषज्ञों और प्रबंधित सुरक्षा सेवाओं को आकर्षित करने की तैयारी कर रही हैं।

K7 साइबर सिक्योरिटी के एक नए तकनीकी दस्तावेज़ 'DPDP अनुपालन को सुरक्षा-आधारित क्षमता में बदलना' के अनुसार, कंपनियाँ अब केवल कागजी कार्रवाई पर आधारित बुनियादी सुरक्षा नीतियों पर निर्भर नहीं रह सकती हैं। उन्हें यह साबित करना होगा कि उनकी सुरक्षा प्रणालियाँ वास्तव में काम कर रही हैं। इससे योग्य साइबर सुरक्षा पेशेवरों की मांग बढ़ने की उम्मीद है।

कंपनियों को ऐसे पेशेवरों की आवश्यकता होगी जो डेटा एक्सेस को नियंत्रित कर सकें, संदिग्ध गतिविधियों की जांच कर सकें और सिक्योरिटी ऑपरेशंस सेंटर (SOC) का प्रबंधन कर सकें। मई 2027 की समय सीमा नजदीक आने के साथ, कंपनियों को अपनी साइबर सुरक्षा में निवेश बढ़ाना होगा।

कंपनियों में सुरक्षा प्रणालियों को मजबूत करने का मुख्य कारण भारी जुर्माने का खतरा है। नए DPDP कानून के अनुसार, यदि कोई कंपनी उचित सुरक्षा उपाय नहीं अपनाती है, तो उस पर 250 मिलियन रुपये तक का जुर्माना लगाया जा सकता है। इसके अलावा, यदि कंपनी डेटा लीक के बाद उचित जानकारी प्रदान नहीं करती है, तो उस पर 200 मिलियन रुपये तक का अतिरिक्त जुर्माना लग सकता है।

नियमों में यह अनिवार्य है कि कंपनी डेटा चोरी होने पर प्रभावित व्यक्तियों और डेटा संरक्षण बोर्ड को तुरंत सूचित करे। डेटा लीक का पता चलने के बाद, कंपनी को ठीक 72 घंटों के भीतर एक विस्तृत रिपोर्ट प्रदान करनी होगी, हालांकि इस अवधि को विशेष अनुमति मिलने पर बढ़ाया जा सकता है।

अब केवल सामान्य सॉफ़्टवेयर स्थापित करना और भूल जाना पर्याप्त नहीं है। नए ढांचे के नियम 6 के अनुसार, कंपनियों को गंभीर तकनीकी सुरक्षा उपायों को लागू करना आवश्यक है। इनमें डेटा एन्क्रिप्शन, संवेदनशील जानकारी का मास्किंग, डेटा तक सख्त पहुंच नियंत्रण और साइबर हमले के बाद व्यवसाय की निरंतरता सुनिश्चित करने के लिए बैकअप योजना विकसित करना शामिल है।

K7 की रिपोर्ट बताती है कि कंपनियों को अपने एप्लिकेशन, क्लाउड सेवाओं, कार्यालय उपकरणों और तीसरे पक्ष के विक्रेताओं में संग्रहीत डेटा की सुरक्षा सुनिश्चित करनी होगी। यदि कोई कंपनी डेटा प्रोसेसिंग के लिए बाहरी विक्रेता को नियुक्त करती है और फिर डेटा लीक होता है, तो कानूनी जिम्मेदारी मूल कंपनी की होती है, और वह इस जिम्मेदारी को तीसरे पक्ष पर नहीं डाल सकती है।

इन आवश्यकताओं को पूरा करने के लिए कंपनियाँ प्रबंधित SOC सेवाओं में निवेश करेंगी। रिपोर्ट में एजेंट SOC के उपयोग का उल्लेख है, जहाँ आर्टिफिशियल इंटेलिजेंस (AI) एजेंट दैनिक रूप से नियमित कार्य करेंगे। इन कार्यों में घटना कालक्रम एकत्र करना, पुरानी रिकॉर्ड की जाँच करना और कम जोखिम वाली सुरक्षा अलर्ट को बंद करना शामिल है।

हालांकि, तकनीकी दस्तावेज़ के अनुसार, AI मानव नौकरियों को प्रतिस्थापित नहीं करेगा। कानूनी मामलों को संभालने, नियामकों के साथ संवाद करने और बड़े साइबर हमले के दौरान गंभीर कदम उठाने जैसे महत्वपूर्ण निर्णयों पर नियंत्रण मानव विशेषज्ञों के पास रहना चाहिए।

13 मई 2027 की समय सीमा को देखते हुए, कंपनियों को या तो अपनी मजबूत साइबर सुरक्षा टीमें बनानी होंगी या बाहरी विशेषज्ञ एजेंसियों की सेवाओं का लाभ उठाना होगा। निजी डेटा की सुरक्षा केवल एक कानूनी आवश्यकता नहीं रहेगी, बल्कि यह डिजिटल क्षेत्र में रोजगार पैदा करने वाले सबसे बड़े उद्योगों में से एक बन सकती है।

आर्टिफिशियल इंटेलिजेंस ने साइबर सुरक्षा को एक हथियारों की दौड़ में बदल दिया है जिसे कंपनियाँ नज़रअंदाज़ नहीं कर सकतीं
और पढ़ें
techcentral.co.za

आर्टिफिशियल इंटेलिजेंस ने साइबर सुरक्षा को एक हथियारों की दौड़ में बदल दिया है जिसे कंपनियाँ नज़रअंदाज़ नहीं कर सकतीं

साइबर खतरे, जो आर्टिफिशियल इंटेलिजेंस के कारण अधिक परिष्कृत होते जा रहे हैं, दुनिया भर की कंपनियों को हमलों की लहर पर प्रतिक्रिया करने के लिए मजबूर कर रहे हैं। इन हमलों में सुपरमार्केट में रेफ्रिजरेटर हैक करने से लेकर Binance प्लेटफॉर्म पर बड़े पैमाने पर क्रिप्टोकरेंसी चोरी और व्यापक रूप से उपयोग किए जाने वाले वेब सॉफ़्टवेयर में समस्याओं तक शामिल हैं।

खतरों की यह वृद्धि आईटी विभागों पर महत्वपूर्ण दबाव डालती है, जहाँ कर्मचारियों को सॉफ़्टवेयर में कमजोरियों को दूर करने के लिए चौबीसों घंटे काम करना पड़ता है। इसके जवाब में, कुछ कंपनियाँ बढ़ते कार्यभार को प्रबंधित करने के लिए एआई-आधारित सुरक्षा उपकरणों में निवेश बढ़ाना शुरू कर रही हैं।

यूरोपीय सुपरमार्केटों पर हालिया साइबर हमले ने समस्या की गंभीरता को रेखांकित किया। यह तीन हफ्तों में दूसरा ऐसा हमला था, जब हैकर्स ने रेफ्रिजरेटर और फ्रीजर का तापमान बढ़ाया, जिससे खुदरा विक्रेताओं को लाखों डॉलर का सामान फेंकना पड़ा।

बुकिंग.कॉम सेवा मंच पर सुरक्षा निदेशक, मार्नी विलिन्ग ने टिप्पणी की कि स्थिति 'बहुत ऊंचे दांव वाली बिल्ली-चूहे की अंतहीन खेल' है। उन्होंने आगे कहा कि एक मार्ग को ब्लॉक करने के बाद भी, हमलावर जल्दी से अगले पर चले जाते हैं, और कंपनी के सैकड़ों इंजीनियर अब एआई-आधारित सुरक्षा प्रणालियों को विकसित करने में लगे हुए हैं।

कॉमन वल्नरेबिलिटीज एंड एक्सपोजर्स (CVE) के अंतर्राष्ट्रीय रजिस्ट्री के अनुसार, तीसरी तिमाही 2026 में सॉफ़्टवेयर या कंप्यूटर सिस्टम में लगभग 37,000 कमजोरियाँ दर्ज की गईं, जो पिछले वर्ष की तुलना में तीन गुना अधिक है।

जर्मन होस्टिंग कंपनी Ionos के तकनीकी निदेशक, मार्कस नोगा, जो सात मिलियन ग्राहकों को सेवा प्रदान करती है, ने कहा कि इस पैमाने की घटनाएँ साप्ताहिक या यहाँ तक कि हर कुछ दिनों में होती हैं, जबकि पहले वे महीनों में होती थीं।

जुलाई में कमजोरियों में तेज वृद्धि के बाद Ionos ने अपनी सुरक्षा विधियों को बदल दिया, खतरों का पता लगाने के लिए एआई-आधारित निगरानी प्रणाली लागू की और अपने सिस्टम में पैच स्थापित करने के लिए एआई-समर्थित उपकरणों का उपयोग चौबीसों घंटे किया।

लोकप्रिय