ब्लैक फ्राइडे 2025 में चार दिनों में 29 हजार धोखाधड़ी के प्रयास दर्ज किए गए, जिससे 30.7 मिलियन रियाल का नुकसान हुआ
और पढ़ें
Olhar Digital
olhardigital.com.br

ब्लैक फ्राइडे 2025 में चार दिनों में 29 हजार धोखाधड़ी के प्रयास दर्ज किए गए, जिससे 30.7 मिलियन रियाल का नुकसान हुआ

ब्राज़ीलियाई ई-कॉमर्स में ब्लैक फ्राइडे 2025 उच्च स्तर की धोखाधड़ी वाली गतिविधियों से चिह्नित थी, जिसमें लगभग 30 हजार धोखाधड़ी के प्रयास दर्ज किए गए। सेरासा एक्सपिरियन के फ्रॉड मैप के अनुसार, इन प्रयासों से अनुमानित 30.7 मिलियन रियाल का नुकसान हुआ है।

विश्लेषण किए गए चार दिनों के दौरान, लगभग 7.4 हजार दैनिक घटनाएं दर्ज की गईं। ठगी का डर उपभोक्ता व्यवहार को सीधे प्रभावित करता है, क्योंकि 86% उत्तरदाताओं ने डिजिटल धोखाधड़ी के डर से एक प्रचार प्रस्ताव छोड़ दिया। ये डेटा 2026 की ब्लैक फ्राइडे की पेशकशों का लाभ उठाने की योजना बनाने वालों के लिए सुरक्षा चुनौतियों का मानचित्रण करने में मदद करते हैं।

संदिग्ध ऑपरेशनों का औसत मूल्य R$ 1,034.77 था, जो वैध आदेशों के औसत मूल्य से लगभग 45% अधिक है, यह दर्शाता है कि धोखाधड़ी वाले लेनदेन सामान्य खरीदारी से अधिक राशि से जुड़े थे।

दिन का समय भी सर्वेक्षण में प्रासंगिक था: आधी रात और सुबह 5 बजे के बीच, प्रयासों में भागीदारी 0.6% से अधिक हो गई, जो लगभग 1.3% के शिखर पर पहुंच गई। इस अंतराल के बाहर, प्रतिशत 0.6% तक नहीं पहुंचा।

प्रमोशन के आधिकारिक शुक्रवार ने सबसे अधिक घटनाओं का केंद्र बनाया, जिसमें R$ 11.2 मिलियन से जुड़े 9.5 हजार से अधिक प्रयास शामिल थे। 1 दिसंबर को आयोजित साइबर मंडे को शामिल करने पर, कुल रिकॉर्ड संख्या बढ़कर 36.3 हजार हो गई।

अध्ययन ने आयु समूहों के बीच अंतर भी प्रकट किया; पीढ़ी वाई और जेड उन पहचाने गए आयु समूहों में 71.6% जिम्मेदार थीं। उत्पादों के संबंध में, स्नीकर लेस घटनाओं की मात्रा के कारण ध्यान आकर्षित करने वाले थे। कम लागत वाली वस्तुओं होने के कारण, उनका उपयोग धोखेबाजों द्वारा पीड़ित के भुगतान डेटा को मान्य करने के लिए किया जा सकता है इससे पहले कि वे उच्च मूल्य की खरीदारी करें। इसके विपरीत, एक कंसोल मॉडल और एक रेफ्रिजरेटर वे उत्पाद थे जिनमें सेरासा द्वारा उजागर की गई मदों के बीच सबसे अधिक मूल्य केंद्रित थे।

धोखाधड़ी की समस्या केवल प्रचार बिक्री के दिनों तक ही सीमित नहीं थी। पूरे नवंबर 2025 के महीने में, ई-कॉमर्स में लगभग 180 हजार धोखाधड़ी के प्रयास पाए गए, जिससे R$ 161.4 मिलियन का नुकसान हुआ।

सेरासा एक्सपिरियन द्वारा सितंबर 2026 में किए गए एक सर्वेक्षण में, जिसमें 1,480 प्रतिभागियों ने भाग लिया, उन खतरों का विवरण दिया गया जिनकी उपभोक्ताओं को सबसे ज्यादा चिंता है। नकली वेबसाइटों ने उल्लेखों में नेतृत्व किया, जिनका 53% उत्तरदाताओं द्वारा हवाला दिया गया। इसके बाद, Pix से संबंधित घोटालों को 42% द्वारा इंगित किया गया, और सोशल मीडिया पर धोखाधड़ी वाले विज्ञापन 32% द्वारा बताए गए।

खतरों का यह डिजिटल परिदृश्य सामान्य रिकॉर्ड में भी परिलक्षित होता है: ब्लैक फ्राइडे सप्ताह 2025 में, पिछले तीन हफ्तों के औसत की तुलना में डिजिटल खतरों में 99% की वृद्धि हुई।

सेरासा एक्सपिरियन के प्रमाणीकरण और धोखाधड़ी रोकथाम के उपाध्यक्ष, एरिक ढाएस ने इस बात पर जोर दिया कि कुछ ही दिनों में केंद्रित लेनदेन की बड़ी मात्रा के लिए कंपनियों और उपभोक्ताओं दोनों द्वारा सतर्कता की आवश्यकता है। उन्होंने कहा: «ब्लैक फ्राइडे कुछ ही दिनों में बहुत अधिक लेनदेन की मात्रा को केंद्रित करती है और कंपनियों और उपभोक्ताओं दोनों के लिए, इसके लिए सुरक्षा पर मजबूत ध्यान देने की आवश्यकता होती है»।

खरीदारी के दौरान घोटालों में फंसने के जोखिम को कम करने के लिए, सेरासा विशिष्ट सिफारिशें प्रदान करता है।
समान कहानियाँ

मोज़ाम्बिक में दूरसंचार धोखाधड़ी 2025 में 64% गिर गई, लेकिन धोखाधड़ी के तरीके अधिक जटिल हो रहे हैं
और पढ़ें
noticiasaominuto.com

मोज़ाम्बिक में दूरसंचार धोखाधड़ी 2025 में 64% गिर गई, लेकिन धोखाधड़ी के तरीके अधिक जटिल हो रहे हैं

मोज़ाम्बिक में दूरसंचार क्षेत्र में धोखाधड़ी 2025 के दौरान 64% कम हो गई, जो कुल 195,045 मामले हैं। हालांकि, नियामक ने चेतावनी दी है कि धोखाधड़ी की योजनाएं अधिक परिष्कृत होती जा रही हैं, जो नेटवर्क सुरक्षा और उपयोगकर्ताओं की सुरक्षा दोनों के लिए एक बाधा प्रस्तुत करती है।

मोज़ाम्बिक के राष्ट्रीय संचार संस्थान (INCM) द्वारा प्रकाशित 'दूरसंचार सुरक्षा और लचीलापन रिपोर्ट 2025' के अनुसार, दर्ज की गई घटनाओं से जमा वित्तीय नुकसान 128.31 मिलियन मेटिकल का हुआ। यह डेटा इंगित करता है कि घटनाओं की मात्रा में कमी से धोखाधड़ी वाली प्रथाओं से होने वाले नुकसान का उन्मूलन नहीं हुआ है।

यह रिपोर्ट पिछले मंगलवार को क्षेत्र के सेवा प्रदाताओं के सामने प्रस्तुत की गई थी, और यह मोबाइल फोन, इंटरनेट और टेलीविजन प्रसारण की सेवाओं में धोखाधड़ी, खतरों, तकनीकी विफलताओं और अन्य समस्याओं के मुकाबले सुरक्षा और प्रतिक्रिया क्षमता का मूल्यांकन करती है।

उल्लेखित सबसे आम धोखाधड़ी के रूपों में 'वांगिरी' नामक पद्धति शामिल है, जिसमें प्राप्तकर्ताओं को कॉल वापस करने के लिए मनाने हेतु संक्षिप्त कॉल की जाती है, अक्सर अंतरराष्ट्रीय या मूल्य वर्धित नंबरों पर। अन्य तरीकों में SIMBOX शामिल है, जो अंतरराष्ट्रीय कॉल के अनुचित विचलन से जुड़ा है, और एसएमएस फ़िशिंग, जो व्यक्तिगत, बैंकिंग जानकारी या एक्सेस कोड चुराने के लिए नकली संदेशों का उपयोग करता है।

INCM के अध्यक्ष, हेलेना फर्नांडीस ने टिप्पणी की कि धोखाधड़ी की संख्या में कमी एक सकारात्मक पहलू है। हालांकि, उन्होंने इस बात पर जोर दिया कि धोखाधड़ी के तरीकों का निरंतर विकास एक ऐसी प्रतिक्रिया की मांग करता है जो निरंतर और सुव्यवस्थित हो।

रिपोर्ट पर हाल ही में जारी INCM के बयान में उद्धृत करते हुए, फर्नांडीस ने कहा: 'हालांकि दर्ज की गई कमी एक सकारात्मक संकेत है, यह पहचानना महत्वपूर्ण है कि ये और अन्य धोखाधड़ी के तरीके क्षेत्र की सुरक्षा और उपभोक्ताओं की सुरक्षा के लिए एक महत्वपूर्ण चुनौती बने हुए हैं। इसके लिए हमें सतर्क रहना और अपनी रोकथाम, पहचान और नियंत्रण प्रणालियों का आधुनिकीकरण करना जारी रखना होगा।'

इसके अतिरिक्त, दस्तावेज़ चरम मौसमी घटनाओं से उत्पन्न जोखिमों को इंगित करता है। उल्लेख किया गया कि चक्रवात डिकेलेडी और जूड ने 174 दूरसंचार स्टेशनों को पंगु बना दिया, जिससे बुनियादी ढांचे में कमजोरियों और प्रणालियों की अतिरेकता को मजबूत करने और सेवाओं की निरंतरता सुनिश्चित करने की तत्काल आवश्यकता उजागर हुई।

इन चुनौतियों के मद्देनजर, नियामक ऑपरेटरों और क्षेत्र की संस्थाओं के बीच सहयोग को मजबूत करने की वकालत करता है। यह त्वरित सूचना साझाकरण, घटनाओं का व्यवस्थित पंजीकरण, डिजिटल शिक्षा को बढ़ावा देने और धोखाधड़ी की रिपोर्ट करने और रोकने के लिए कुशल तंत्र लागू करने के माध्यम से किया जाना चाहिए।

डेटा कम्प्रेशन सिस्टम में गंभीर भेद्यता वेबसाइटों को खतरे में डालती है और हैकर्स को रिमोट कोड निष्पादन की अनुमति दे सकती है
और पढ़ें
olhardigital.com.br

डेटा कम्प्रेशन सिस्टम में गंभीर भेद्यता वेबसाइटों को खतरे में डालती है और हैकर्स को रिमोट कोड निष्पादन की अनुमति दे सकती है

डेटा कम्प्रेशन सिस्टम में एक गंभीर भेद्यता तकनीकी कंपनियों को सर्वर और एप्लिकेशन से समझौता करने वाली हमलों को रोकने के लिए सुरक्षा अपडेट जारी करने के लिए मजबूर कर रही है। यह भेद्यता, जिसे HTTP2Shell नाम दिया गया है, Brotli को प्रभावित करती है - एक ऐसी तकनीक जिसे गूगल द्वारा विकसित किया गया है और जो इंटरनेट इन्फ्रास्ट्रक्चर के विभिन्न तत्वों में उपयोग की जाती है।

इस खामी को बहुत गंभीर वर्गीकृत किया गया है, जिसका दस-बिंदु पैमाने पर मूल्यांकन 9.2 है। यह मेमोरी क्षति, डेटा रिसाव, सेवाओं के रुकने और कुछ परिस्थितियों में रिमोट कोड निष्पादन का कारण बन सकती है। अंतिम परिदृश्य हमलावर को कमजोर सिस्टम में कमांड चलाने की अनुमति देता है।

CVE-2026-111497 कोड के तहत पहचानी गई यह समस्या Node2Shell और Broccoli2Shell के रूप में भी जानी जाती है। जोखिम में संभावित सॉफ्टवेयर में Node.js, .NET एप्लिकेशन और Brotli डिकोडर के असुरक्षित संस्करणों का उपयोग करने वाले Python पैकेज शामिल हैं।

टेकरेडार के अनुसार, कई कंपनियों और परियोजनाओं ने पहले ही फिक्स जारी करना शुरू कर दिया है। हालांकि, सामग्री प्रकाशित होने के समय इस बात की कोई पुष्टि नहीं थी कि इस भेद्यता का वास्तविक दुर्भावनापूर्ण हमलों में उपयोग किया जा रहा है।

इस समस्या ने विभिन्न परियोजनाओं को सुरक्षा अपडेट जारी करने के लिए प्रेरित किया है। गूगल ने 21 अक्टूबर को Brotli लाइब्रेरी को अपडेट किया, जिसमें संस्करण 1.0.10, 1.1.1 और 1.2.1 जारी किए गए। उसी दिन Node.js ने भी फिक्स जारी किए। भेद्यता रनटाइम के संस्करण 22.x, 24.x और 26.x को प्रभावित करती है, जिसका उपयोग ब्राउज़र के बाहर जावास्क्रिप्ट कोड चलाने के लिए किया जाता है।

सप्ताहांत में माइक्रोसॉफ्ट ने .NET के लिए एक आपातकालीन अपडेट जारी किया। कंपनी ने चेतावनी दी कि सफल शोषण कमजोर सिस्टम में विशेषाधिकार वृद्धि का कारण बन सकता है। इसके अलावा, डिकोडर का उपयोग करने वाले Python पैकेजों को 23 अक्टूबर को फिक्स प्राप्त हुए।

टेकरेडार ने फिक्स्ड संस्करणों की सूची दी, लेकिन इस बात पर जोर दिया कि इन संस्करणों की उपस्थिति का मतलब यह नहीं है कि ये तकनीकें उपयोग करने वाली सभी प्रणालियाँ कमजोर हैं। जोखिम स्थापित संस्करणों, उपयोग की जाने वाली पुस्तकालयों और प्रत्येक एप्लिकेशन द्वारा डेटा को कैसे संसाधित किया जाता है, उस पर निर्भर करता है। यह याद रखना भी महत्वपूर्ण है कि कुछ प्रोग्राम में डिकोडर की अपनी प्रति होती है, इसलिए प्रशासकों को निर्भरताओं की जांच करनी चाहिए और वास्तव में उपयोग किए जा रहे घटकों को अपडेट करना चाहिए।

HTTP2Shell को ठीक करने की यह दौड़ डिजिटल बुनियादी ढांचे की व्यापक समस्या पर ध्यान आकर्षित करती है: कई घटकों, पुस्तकालयों और सर्वरों के सुरक्षा को बनाए रखना जो हमेशा नियमित रूप से अपडेट नहीं होते हैं।

PHP - वेबसाइट बनाने के लिए उपयोग की जाने वाली एक अन्य व्यापक रूप से उपयोग की जाने वाली तकनीक - से संबंधित हालिया चेतावनी ने दिखाया कि यदि रखरखाव करने वाले सुरक्षा पैच लागू नहीं करते हैं तो यह समस्या कैसे बढ़ सकती है। हालांकि PHP भेद्यताएं HTTP2Shell से भिन्न हैं, दोनों मामले उन प्रणालियों की सुरक्षा में कठिनाइयों को दर्शाते हैं जो विभिन्न संगठनों द्वारा समर्थित सॉफ़्टवेयर घटकों पर निर्भर करती हैं।

CNET की रिपोर्ट के अनुसार, PHP फाउंडेशन, जो भाषा की सुरक्षा और विकास का समर्थन करने वाला एक गैर-लाभकारी संगठन है, केवल एक पूर्णकालिक कर्मचारी और स्वयंसेवकों के अलावा आंशिक समय के लगभग 14 कर्मचारियों के साथ काम करता है। संगठन के कार्यकारी निदेशक, एलिजाबेथ बैरन ने रॉयटर्स को बताया कि कृत्रिम बुद्धिमत्ता (एआई) द्वारा उजागर किए गए खतरों के विस्तार के कारण PHP कोड में सुरक्षा परिवर्तनों की मांग बढ़ी है, जबकि कर्मचारियों की संख्या में उचित वृद्धि नहीं हुई है।

वेबसाइट मालिकों की जागरूकता भी एक बाधा है। CNET द्वारा उद्धृत और 121 छोटे व्यवसाय मालिकों के बीच किए गए एक अध्ययन से पता चला कि 45% ने कभी PHP के बारे में नहीं सुना था, और 71% नहीं जानते थे कि उनकी वेबसाइट इस तकनीक का उपयोग करती है।

फिक्स लागू करने की जिम्मेदारी बुनियादी ढांचे के आधार पर भिन्न होती है। कुछ प्रबंधित होस्टिंग सेवाएं ग्राहकों के लिए अपडेट करती हैं, जबकि अपने सर्वर के मालिक स्वतंत्र रूप से कार्य करते हैं। वेबसाइटों के सामान्य आगंतुकों के लिए ब्राउज़र अपडेट या पासवर्ड बदलना किसी अन्य संगठन के सर्वर पर भेद्यता को दूर नहीं करेगा; सुरक्षा मुख्य रूप से जिम्मेदार लोगों द्वारा घटकों को समय पर अपडेट करने और उचित सुरक्षा उपाय अपनाने पर निर्भर करती है।

मुख्य सिफारिश प्रभावित घटकों के लिए उपलब्ध अपडेट स्थापित करना है। फिक्स के बाद, यह सुनिश्चित करने के लिए प्रक्रियाओं को पुनरारंभ करने और कंटेनर छवियों का पुनर्निर्माण करने की आवश्यकता हो सकती है कि सेवाएं असुरक्षित संस्करणों का उपयोग करना बंद कर दें।

यदि तुरंत फिक्स लागू करना संभव नहीं है, तो जोखिम कम करने के लिए अस्थायी उपाय मौजूद हैं। Python अनुप्रयोगों के मामले में, एक अस्थायी समाधान Brotli की कमजोर पैकेजों और उनके उपयोग करने वाली वैकल्पिक निर्भरताओं को हटाना है। प्रशासक प्रॉक्सी, लोड बैलेंसर या एप्लिकेशन फ़ायरवॉल को Brotli में पैक किए गए निकायों वाले विशिष्ट अनुरोधों को ब्लॉक करने के लिए कॉन्फ़िगर भी कर सकते हैं। फिर भी, यह उपाय अन्य सर्वरों से दुर्भावनापूर्ण प्रतिक्रियाएं प्राप्त करने और उन्हें अनपैक करने का प्रयास करने वाले अनुप्रयोगों के लिए पूर्ण सुरक्षा प्रदान नहीं करता है। Node.js के लिए अपडेट का कोई पूर्ण विकल्प नहीं है।

HTTP2Shell उपनाम PHP2Shell नामक एक अन्य हालिया भेद्यता को संदर्भित करता है, जिसने PHP को प्रभावित किया, जो वेबसाइटों और एप्लिकेशन के विकास में व्यापक रूप से उपयोग की जाने वाली भाषा है। दोनों भेद्यताओं में एक चिंताजनक सामान्य पहलू है: कुछ शर्तों के तहत वे रिमोट कोड निष्पादन का मार्ग खोल सकती हैं। यह इंटरनेट के लिए खुले सिस्टम को बनाए रखने वाले संगठनों के लिए फिक्स को विशेष रूप से महत्वपूर्ण बनाता है।

हालांकि, भेद्यताएं स्वयं अलग हैं और विभिन्न घटकों को प्रभावित करती हैं। PHP2Shell को ठीक करने से स्वचालित रूप से वातावरण HTTP2Shell से सुरक्षित नहीं होता है, जिस तरह से Brotli अपडेट PHP की विशिष्ट समस्याओं का समाधान नहीं करता है। HTTP2Shell के मामले में टेकरेडार ने सार्वजनिक अवधारणा प्रमाणों का उल्लेख किया, लेकिन वास्तविक दुनिया में शोषण की पुष्टि नहीं की। इसके बावजूद, फिक्स की उपलब्धता और समस्या की संभावित गंभीरता प्रभावित प्रणालियों की जांच को प्राथमिकता देती है। लेख 'Falha crítica ameaça sites e pode permitir que hackers executem códigos remotamente' पहली बार Olhar Digital में प्रकाशित हुआ था।

ब्लैक फ्राइडे सेल शुरू करने से पहले जानने योग्य पांच महत्वपूर्ण बातें
और पढ़ें
iol.co.za

ब्लैक फ्राइडे सेल शुरू करने से पहले जानने योग्य पांच महत्वपूर्ण बातें

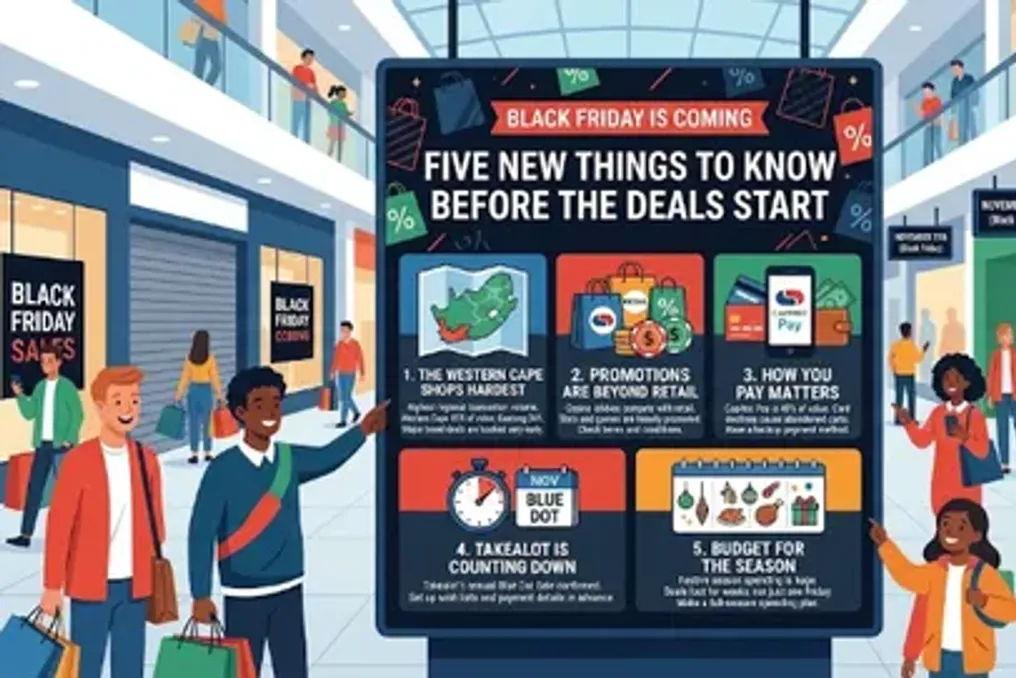
27 नवंबर तक उलटी गिनती जारी है, और सभी मोबाइल उपकरणों पर विशलिस्ट भर रहे हैं। पहले ब्लैक फ्राइडे खुदरा स्टोरों में एक अराजक सुबह की हलचल से जुड़ा था, लेकिन अब प्रचार का मौसम हफ्तों तक फैल गया है और खुदरा विभागों की सीमाओं से कहीं आगे निकल गया है।

टेकअलोट (Takealot) द्वारा ब्लू डॉट बिक्री को एक और साल के लिए पुष्टि की गई है। इसके अलावा, कैसीनो उपयोगकर्ता उसी स्क्रीन पर अपने मौसमी ऑफ़र पेश कर रहे हैं जहां वे स्नीकर्स की कीमतों की तुलना करते हैं। सन इंटरनेशनल (Sun International) की ऑनलाइन शाखा ने इस वर्ष की पहली छमाही में 35.5% की वृद्धि दिखाई है, जिसका मुख्य कारण स्लॉट और कैसीनो गेम हैं, इसलिए नवंबर में ध्यान के लिए प्रतिस्पर्धा केवल खुदरा विक्रेताओं के बीच नहीं होगी।

पहला, पश्चिमी केप (Western Cape) के स्टोर छूट शुरू होने पर बिक्री में सबसे अधिक भाग लेते हैं। पिछले साल ब्लैक फ्राइडे पर भी सुबह 9 बजे, पीच पेमेंट्स (Peach Payments) ने 2024 के उसी समय की तुलना में दोगुना लेनदेन संसाधित किया था। इस राशि का लगभग 65% पश्चिमी केप से आया, जबकि गाउटेंग (Gauteng) ने 34% दिखाया। अधिकांश लोगों के नाश्ता खत्म करने से पहले एक यात्रा का भुगतान 380,000 रैंड्स का हुआ था।

पीच पेमेंट्स वुडस्टॉक (Woodstock) में स्थित है, जिसका पता ब्रिकफील्ड कैनवास (Brickfield Canvas) है, और यह खुदरा विक्रेताओं और सट्टेबाजी कंपनियों दोनों को सेवा प्रदान करता है, इसलिए वही बुनियादी ढांचा जो कपड़ों की दुकान में भुगतान संसाधित करता है, एप्लिकेशन के दूसरी तरफ कैसीनो में जमा राशि का प्रबंधन करता है। पिछले साल के आंकड़ों के अनुसार, इस साल नवंबर में पश्चिमी केप बाकी देश की तुलना में अधिक सक्रिय रूप से खरीदारी करेगा और तेजी से करेगा।

दूसरा, प्रचार ऑफ़र केवल स्टोरों तक ही सीमित नहीं हैं। ग्रैंडवेस्ट (GrandWest) के मालिक सन इंटरनेशनल ने बताया कि उनकी ऑनलाइन आय 2026 की पहली छमाही में राष्ट्रीय ऑनलाइन जुए की लगभग 19% वृद्धि की तुलना में 35.5% बढ़ी है। वृद्धि अभी भी मुख्य रूप से नियमित ग्राहकों के बीच स्लॉट और कैसीनो गेम से प्रेरित है, जो प्लेटफॉर्मों को त्योहारी सीजन के दौरान खिलाड़ियों की गतिविधि को बनाए रखने के लिए सक्रिय रूप से प्रचार ऑफ़र का उपयोग करने के लिए प्रेरित करता है। मुफ्त स्पिन, जमा बोनस और कैशबैक अब खुदरा स्टोरों के न्यूज़लेटर्स के साथ एक ही इनबॉक्स में दिखाई देते हैं।

दक्षिण अफ्रीका का ऑनलाइन कैसीनो बाजार अपने स्वयं के मौसमी बिक्री संस्करण का संचालन कर रहा है, जिसमें नवंबर और दिसंबर के दौरान साप्ताहिक रूप से बदलते ऑफ़र पेश किए जाते हैं। अंतर यह है कि खुदरा ऑफ़र सरल है: आप कीमत देखते हैं और खरीदते हैं, जबकि कैसीनो प्रचार में आमतौर पर खेलने की शर्तों और निकासी की सीमाओं को शामिल किया जाता है, जिन्हें ध्यान से पढ़ना चाहिए। सहमति देने से पहले शर्तों की जांच करना टीवी खरीदने से पहले वापसी नीति का अध्ययन करने के बराबर है।

तीसरा, भुगतान विधि निर्धारित करती है कि आपको छूट मिलेगी या नहीं। पीच पेमेंट्स और वर्ल्ड वाइड वॉर्क्स (World Wide Worx) की 2026 की ऑनलाइन खुदरा व्यापार रिपोर्ट के अनुसार, कुछ भुगतान प्रणालियों में कैपिटेक पे (Capitec Pay) भुगतान मूल्य का लगभग 40% संसाधित करता है, और डिजिटल वॉलेट के माध्यम से भुगतानों में सालाना 35% से अधिक की वृद्धि हुई है। सिक्के का दूसरा पहलू यह है कि 61.2% खुदरा विक्रेताओं ने कार्ड अस्वीकृति को छोड़ी गई कार्ट का मुख्य कारण बताया है। ब्लैक फ्राइडे पर ऑर्डर देते समय कार्ड अस्वीकृत होने का मतलब है कि आपका सौदा कोई और प्राप्त करेगा।

एक बैकअप भुगतान विधि बनाए रखना, चाहे वह दूसरा कार्ड हो, तत्काल बैंक हस्तांतरण का विकल्प हो या डिजिटल वॉलेट हो, एक बुनियादी तैयारी है। यही बात कैसीनो में प्रचार के दौरान खाते में टॉप-अप करने पर भी लागू होती है। बोनस विंडो के बीच में असफल जमा प्रस्ताव के पूर्ण नुकसान का कारण बन सकता है। आपको सीजन शुरू होने से पहले भुगतान विधियों को कॉन्फ़िगर करना होगा, न कि जब आप उलटी गिनती टाइमर देख रहे हों।

चौथा, टेकअलोट फिर से गिनती शुरू कर रहा है। टेकअलोट ने इस साल अपनी वार्षिक ब्लू डॉट सेल आयोजित करने की पुष्टि की है, जिसमें टेकअलोटमोर (TakealotMORE) प्रतिभागियों के लिए अतिरिक्त छूट है। ऑफ़र की पूरी सूची अभी तक जारी नहीं की गई है, लेकिन प्रारूप परिचित है: दैनिक ऑफ़र, सीमित स्टॉक आइटम और ऐप के लिए विशेष ऑफ़र जो जल्दी बिक जाते हैं।

पिछले साल की बिक्री में इलेक्ट्रॉनिक्स, घरेलू उपकरण और सौंदर्य प्रसाधन जैसी श्रेणियां शुरुआती घंटों में अग्रणी थीं। एक बुद्धिमान कदम है कि बिक्री शुरू होने से पहले ही खाता सेट करें, भुगतान विवरण सहेजें और विशलिस्ट में आइटम जोड़ें। सुबह देखने का इंतजार करने का मतलब है उसी वस्तु के लिए कई लाखों अन्य लोगों के साथ प्रतिस्पर्धा करना।

अंत में, केवल एक शुक्रवार के लिए नहीं, बल्कि पूरे सीजन के लिए बजट की योजना बनाएं। वोंगा (Wonga) त्योहारी सीजन में खर्च का अनुमान 289 बिलियन रैंड्स लगाता है, और यूसीटी (UCT) का एक अध्ययन बताता है कि दक्षिण अफ्रीका की त्योहारी अर्थव्यवस्था प्रति वर्ष 500 बिलियन रैंड्स से अधिक है। यह एक बड़ी राशि है जो नवंबर से जनवरी के बीच खातों से बाहर जाती है।

लालच यह है कि ब्लैक फ्राइडे को एक बार की घटना के रूप में देखा जाए, हालांकि ऑफ़र, चाहे वे खुदरा हों या कैसीनो में हों, उससे पहले और बाद में हफ्तों तक चलते हैं। दो टीवी या दो जमा बोनस की तुलना कर रहे हों, इस पर निर्भर किए बिना, केवल घोषित छूट पर ध्यान केंद्रित करने के बजाय उनके वास्तविक शर्तों पर ऑफ़र की तुलना करने में पांच मिनट खर्च करना उचित है। एक निश्चित राशि के साथ और उसे बनाए रखने की योजना के साथ सीजन में प्रवेश करें।

ब्लैक फ्राइडे में छह सप्ताह शेष हैं, जो बजट बनाने, भुगतान विधियों को व्यवस्थित करने और शोर शुरू होने से पहले यह तय करने के लिए पर्याप्त है कि आप वास्तव में क्या चाहते हैं। ऑफ़र स्टोर और कैसीनो दोनों में दिखाई देंगे। प्रचार मौसम का सबसे अच्छा लाभ उठाने वाले वे हैं जो योजना के साथ आते हैं।

लोकप्रिय