CERT-In ने टाटा मोटर्स के कनेक्टेड व्हीकल ऐप्स में कमजोरियों के बारे में चेतावनी दी
और पढ़ें
YourStory [india, en]
yourstory.com

CERT-In ने टाटा मोटर्स के कनेक्टेड व्हीकल ऐप्स में कमजोरियों के बारे में चेतावनी दी

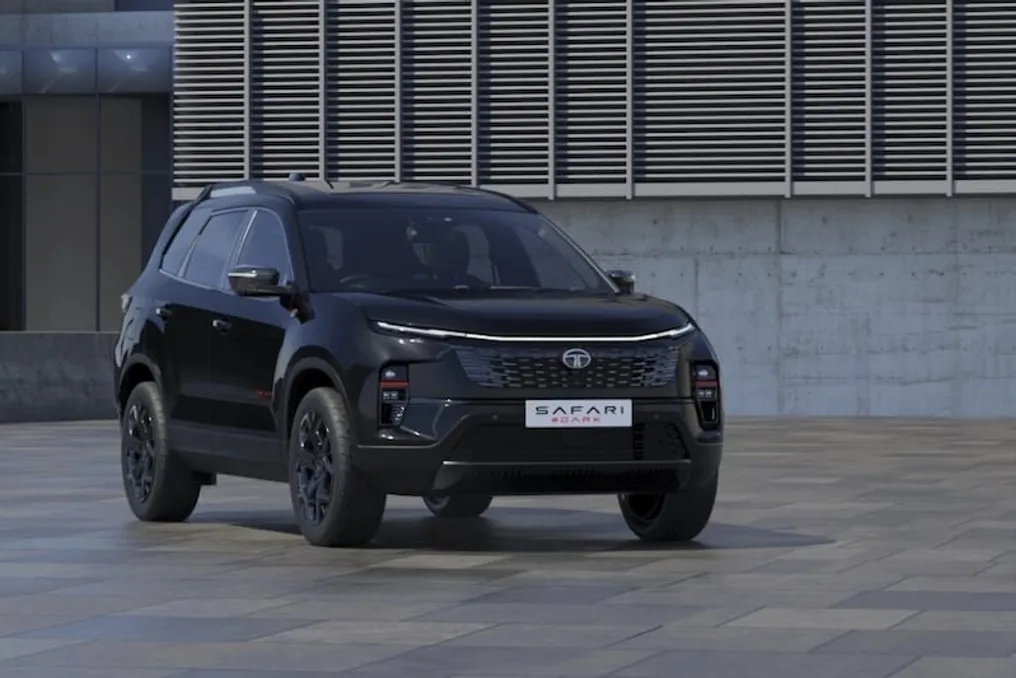
भारत की कंप्यूटर आपातकालीन प्रतिक्रिया टीम (CERT-In) ने बुधवार को टाटा मोटर्स के कनेक्टेड व्हीकल ऐप्स, विशेष रूप से iRA 2.0 और iRA.ev के कुछ संस्करणों में कई उच्च गंभीरता की कमजोरियों का पता लगाया। चेतावनी में कहा गया है कि ये खामियां उपयोगकर्ताओं की गोपनीय क्रेडेंशियल्स के उजागर होने, उपयोगकर्ता के रूप में खुद को प्रस्तुत करने की क्षमता और वाहन से जुड़ी जानकारी और सेवाओं तक अनधिकृत पहुंच का कारण बन सकती हैं।

कमजोरियां iRA 2.0 के 26.7.3 से कम संस्करणों और iRA.ev के 26.7.2 से कम संस्करणों को प्रभावित करती हैं। ये एप्लिकेशन क्रमशः आंतरिक दहन इंजन (ICE) और इलेक्ट्रिक वाहनों (EV) का उपयोग करने वाले टाटा मोटर्स के ग्राहकों के लिए डिज़ाइन किए गए हैं, और ये वाहन के रिमोट कंट्रोल, वाहन की स्थिति की जानकारी, स्वास्थ्य निगरानी और यात्रा डेटा जैसी कनेक्टेड सुविधाओं तक पहुंच प्रदान करते हैं।

CERT-In ने हार्ड-कोडेड क्रेडेंशियल्स, अपर्याप्त URL सत्यापन, एप्लिकेशन लॉग्स में प्रमाणीकरण टोकन के रिसाव और SSL प्रमाणपत्र पिनिंग के गलत कार्यान्वयन से संबंधित चार प्रकार की कमजोरियों की पहचान की।

इस अधिसूचना के अनुसार, ये कमियां संभावित रूप से हमलावरों को क्रेडेंशियल्स निकालने और सर्वर सेवाओं तक पहुंचने की अनुमति देती हैं, साथ ही उपयोगकर्ताओं की नकल करने या एप्लिकेशन और उनके बैकएंड सिस्टम के बीच संचार को इंटरसेप्ट और संशोधित करने के लिए प्रमाणीकरण टोकन प्राप्त करने की भी अनुमति देती हैं।

CERT-In द्वारा पहचानी गई समस्याएं कनेक्टेड कारों के क्षेत्र में साइबर सुरक्षा के बारे में बढ़ती वैश्विक चिंता के मद्देनजर उत्पन्न होती हैं। हाल के वर्षों में, सुरक्षा शोधकर्ताओं ने Kia और Subaru जैसे निर्माताओं द्वारा संचालित कनेक्टेड कार प्लेटफॉर्म में खामियां पाई हैं जो संभावित रूप से ग्राहक जानकारी को उजागर कर सकती हैं और वाहन की सुविधाओं तक अनधिकृत पहुंच की अनुमति दे सकती हैं।

इसके अलावा, शोधकर्ताओं ने Mercedes-Benz, Volkswagen और Skoda की कारों में उपयोग किए जाने वाले ब्लूटूथ सॉफ़्टवेयर में कमजोरियां पाई हैं, जिससे सूचनात्मक-मनोरंजन प्रणालियों के माध्यम से दूरस्थ कोड निष्पादन संभव हो सकता है। ये घटनाएं इस बात पर प्रकाश डालती हैं कि जैसे-जैसे ऑटोमोटिव निर्माता डिजिटल कार्यक्षमताएं प्रदान करने के लिए मोबाइल एप्लिकेशन, क्लाउड इन्फ्रास्ट्रक्चर और कनेक्टेड सेवाओं पर अधिक निर्भर होते जा रहे हैं, वैसे-वैसे सुरक्षा जोखिम बढ़ रहे हैं।

समान कहानियाँ

सरकारी एजेंसी टाटा वाहनों में हैकिंग खतरे के बारे में चेतावनी देती है
और पढ़ें
www.aajtak.in

सरकारी एजेंसी टाटा वाहनों में हैकिंग खतरे के बारे में चेतावनी देती है

भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया टीम (CERT-In) ने टाटा वाहनों के संबंध में एक चेतावनी जारी की है। यह अधिसूचना टाटा मोटर्स कंपनी के कनेक्टेड वाहन एप्लिकेशन से संबंधित है।

कनेक्टेड वाहन एप्लिकेशन iRA 2.0 और iRA.ev में एक भेद्यता पाई गई है। इस भेद्यता का उपयोग करके, हैकर्स आसानी से टाटा वाहन तक पहुंच सकते हैं।

सरकारी एजेंसी ने इस मामले पर उच्च सुरक्षा स्तर की चेतावनी जारी की है। एजेंसी का कहना है कि इस भेद्यता का फायदा उठाकर, दुर्भावनापूर्ण अभिनेता आवश्यक क्रेडेंशियल्स के साथ-साथ वाहन से जुड़ी सभी जानकारी और सेवाओं तक पहुंच प्राप्त कर सकते हैं।

उपयोगकर्ता अनुभव को बाधित किए बिना डिजिटल रूप से पहचान कैसे सत्यापित करें
और पढ़ें
g1.globo.com

उपयोगकर्ता अनुभव को बाधित किए बिना डिजिटल रूप से पहचान कैसे सत्यापित करें

डिजिटल सुरक्षा प्रत्येक एक्सेस की विशिष्ट परिस्थितियों के अनुकूल होनी चाहिए। दैनिक उपयोग वाले मोबाइल फोन का उपयोग करके खाते में प्रवेश करना उस लेनदेन को करने से काफी अलग है जो पहले कभी न देखे गए डिवाइस से किया जाता है।

इस कारण से, निगमों को पहचान सत्यापन और सहज डिजिटल अनुभव बनाए रखने के बीच संतुलन खोजना होगा, यह सुनिश्चित करते हुए कि प्रत्येक इंटरैक्शन बाधाओं की एक श्रृंखला न बन जाए।

यह निर्धारित करने के अलावा कि कौन एक्सेस कर रहा है, उपकरण, व्यवहार पैटर्न और ऑपरेशन के वातावरण से संबंधित डेटा का विश्लेषण भी किया जा सकता है। उदाहरण के लिए, डिवाइस इंटेलिजेंस उपकरण की विशेषताओं, उसके उपयोग के इतिहास और किसी भी ऐसे संकेतक की पहचान करने में मदद करता है जो संदिग्ध व्यवहार का सुझाव दे सकते हैं।

इन डेटा को बायोमेट्रिक और पहचान जानकारी के साथ क्रॉस-रेफरेंस करने से स्थिति का अधिक व्यापक मूल्यांकन करना संभव हो जाता है, बिना यह तय करने के कि इंटरैक्शन धोखाधड़ी वाला है या नहीं, केवल एक संकेत पर्याप्त है।

संदर्भ में महत्वपूर्ण बदलाव अतिरिक्त प्रमाणीकरण चरण को शामिल करने को उचित ठहरा सकता है। इसके उदाहरणों में डिवाइस बदलना, सामान्य से अलग व्यवहार प्रदर्शित करना या उच्च संवेदनशीलता वाला ऑपरेशन निष्पादित करना शामिल है।

अपनाया गया सिद्धांत यह है कि सभी इंटरैक्शन पर एक ही प्रक्रिया लागू करने के बजाय, केवल तभी अधिक कठोर नियंत्रण लागू करें जब जोखिम इसकी मांग करे।

लोकप्रिय