भूत शिकारी अलौकिक उपस्थिति की छवियां बनाने के लिए आर्टिफिशियल इंटेलिजेंस का उपयोग करते हैं
और पढ़ें
Olhar Digital
olhardigital.com.br

भूत शिकारी अलौकिक उपस्थिति की छवियां बनाने के लिए आर्टिफिशियल इंटेलिजेंस का उपयोग करते हैं

असामान्य घटनाओं की जांच में संकेतों का विश्लेषण करने और भूतों के प्रतिनिधित्व उत्पन्न करने के लिए आर्टिफिशियल इंटेलिजेंस को एकीकृत करना शुरू कर दिया गया है। हालांकि, इन उपकरणों के परिचय से पैरानॉर्मल अनुसंधान के उत्साही लोगों के बीच मतभेद पैदा होते हैं।

कुछ शोधकर्ता ऐसे एप्लिकेशन का उपयोग करना चुनते हैं जो सेल फोन सेंसर द्वारा एकत्र किए गए डेटा को दृश्य छवियों में परिवर्तित करते हैं, जबकि अन्य प्रौद्योगिकी की विश्वसनीयता, नैतिकता और इस गतिविधि से जुड़े मानवीय आयाम पर इसके प्रभाव पर सवाल उठाते हैं।

एमी वेन और जार्रड कटिंग ने घोस्टट्यूब सीर विकसित किया, जिसे उन्होंने आर्टिफिशियल इंटेलिजेंस पर आधारित भूत शिकार एप्लिकेशन के रूप में प्रस्तुत किया। यह सेवा, जो 2023 में लॉन्च की गई थी, चुंबकीय संकेतों को रिकॉर्ड करने के लिए सेल फोन के मैग्नेटोमीटर का उपयोग करती है, इन संकेतों से संबंधित शब्दों और अभिव्यक्तियों की पहचान करती है, और फिर एक छवि जनरेटर को फीड करती है।

मासिक सदस्यता के माध्यम से सुलभ यह एप्लिकेशन गूगल प्ले स्टोर पर अपने पेज पर दर्ज एक मिलियन से अधिक इंस्टॉलेशन जमा कर चुका है। उपयोगकर्ताओं के पास बनाई गई छवियों को एक फ़ीड में साझा करने और अन्य सदस्यों की पोस्ट पर टिप्पणी करके बातचीत करने की भी क्षमता होती है।

विनचेस्टर मिस्ट्री हाउस में किए गए एक जांच के दौरान, एमीज़ क्रिप्ट यूट्यूब चैनल के लिए, वेन और कटिंग ने संपत्ति के संभावित परिदृश्यों के साथ-साथ मानव और पशु आकृतियों के प्रतिनिधित्व उत्पन्न करने के लिए उपकरण का उपयोग किया। दोनों ने इन परिणामों की व्याख्या स्थल के इतिहास के संभावित संकेत के रूप में की।

एक अन्य उल्लेखनीय उदाहरण स्पिरिट फोन इनोवेशन है, जो पैरानॉर्मल शोधकर्ता शॉन ऑस्टिन द्वारा बनाया गया एक एप्लिकेशन है, जो ट्रैवल चैनल पर प्रसारित भूत शिकार श्रृंखला में शामिल था। यह उपकरण इलेक्ट्रॉनिक वॉयस फेनोमेना (EVP) की तलाश में ऑडियो संकेतों की जांच के लिए एआई का उपयोग करता है, जो इस प्रकार की जांच में एक पारंपरिक तकनीक है।

इन प्रौद्योगिकियों की बढ़ती लोकप्रियता इंटरनेट पर कृत्रिम रूप से निर्मित अलौकिक कथाओं और छवियों की बहुतायत के परिदृश्य में हो रही है। 2022 में चैटजीपीटी के लॉन्च के बाद से, इस प्रकार की सामग्री ने ध्यान आकर्षित किया है, जिससे r/Nosleep सबरेडिट जैसे समुदायों को, जो हॉरर कहानियों के लिए समर्पित है, एआई द्वारा उत्पन्न सामग्री के खिलाफ सख्त नियम लागू करने पड़े हैं।

एलेक्स मात्सुओ, एक पैरानॉर्मल शोधकर्ता और लेखिका जो प्रौद्योगिकी क्षेत्र में भी काम करती है, ने लॉन्च के समय घोस्टट्यूब सीर का परीक्षण किया, लेकिन वह एक संशयवादी दृष्टिकोण बनाए रखती हैं। उनके लिए, मुख्य प्रश्न यह समझना है कि कथित पैरानॉर्मल अभिव्यक्तियों की पहचान करने वाले सिस्टम को पोषण देने के लिए किन डेटा का उपयोग किया जाता है।

मात्सुओ ने द गार्डियन से पूछा: «यदि आप एआई का उपयोग कर रहे हैं, तो आप किसी प्रकार के बड़े भाषा मॉडल का उपयोग कर रहे हैं। सिस्टम को यह निर्धारित करने के लिए किस डेटा पर प्रशिक्षित किया जा रहा है कि भूत क्या है?» उनकी चिंताओं में तकनीकी नवाचारों के प्रति सामान्य अविश्वास शामिल है।

शोधकर्ता याद करती हैं कि अलौकिक का अध्ययन करने के प्रयास हमेशा अन्य विकासों के साथ आए हैं, जिसमें दिवंगत लोगों से संपर्क करने के लिए एक आध्यात्मिक टेलीफोन के साथ थॉमस एडिसन के प्रयोग और 19वीं और 20वीं शताब्दी के दौरान फोटोग्राफिक तकनीकों की प्रगति के समानांतर आत्माओं की तस्वीरें लेना शामिल है।

मात्सुओ के लिए, पैरानॉर्मल जांच में मानवीय आयाम को केंद्रीय बने रहना महत्वपूर्ण है। वह बताती हैं कि कई लोग इस क्षेत्र में तब प्रवेश करते हैं जब वे आघात का अनुभव करते हैं या प्रियजनों को खो देते हैं, और अज्ञात के बारे में उत्तरों की खोज अक्सर इन व्यक्तिगत अनुभवों से जुड़ी होती है।

प्रौद्योगिकी और अलौकिक के बीच की परस्पर क्रिया एक अन्य मामले में भी प्रकट होती है जो भूत की किंवदंतियों से जुड़े स्थानों के संरक्षण से संबंधित है। पेंसिल्वेनिया में, एक पुराना मनोरोग अस्पताल जिसमें एक प्रसिद्ध आतंक आकर्षण था, उसे 2025 के अंत में एक डेटा सेंटर डेवलपर कंपनी को बेच दिया गया था। हालांकि योजना इसे ध्वस्त करने की थी, स्थानीय निवासियों ने खुद को संगठित किया और मई में परियोजना को रोकने में सफल रहे।
समान कहानियाँ

हॉरर फिल्मों के दृश्यों से मिलते-जुलते खगोलीय चित्र हेलोवीन के लिए प्रस्तुत किए गए
और पढ़ें
olhardigital.com.br

हॉरर फिल्मों के दृश्यों से मिलते-जुलते खगोलीय चित्र हेलोवीन के लिए प्रस्तुत किए गए

इस शनिवार (31 तारीख) को हेलोवीन मनाया जाता है - एक त्योहार जो एंग्लो-सैक्सन देशों, विशेष रूप से संयुक्त राज्य अमेरिका, कनाडा, आयरलैंड और यूनाइटेड किंगडम की विशेषता है। जबकि पृथ्वी पर यह उत्सव थीमैटिक सजावट को प्रेरित करता है, रिकॉर्ड दशकों में एकत्र किए गए ब्रह्मांड की भयावह छवियों को दिखाते हैं, यह दर्शाते हुए कि ब्रह्मांडीय वास्तविकता अक्सर कल्पना से अधिक डरावनी हो सकती है।

इस अवसर के उपलक्ष्य में प्रभावशाली तस्वीरें संकलित की गईं, जिनमें मरते तारे की हवाओं द्वारा गढ़ी गई एक राक्षसी ज़ोंबी हाथ से लेकर पृथ्वी के पास से गुजरने वाले खोपड़ी के आकार के क्षुद्रग्रह तक शामिल हैं। ये छवियां भूतिया नेबुला और ब्रह्मांडीय संरचनाओं की एक दृश्य यात्रा प्रदान करती हैं जो वास्तविक हॉरर नाइट के लायक हैं।

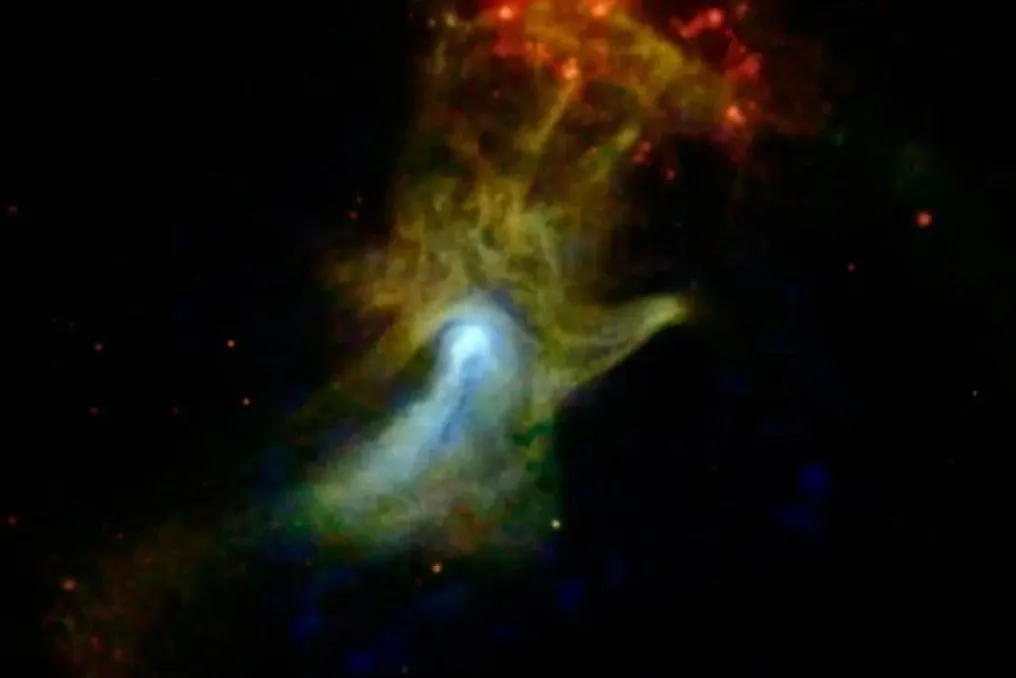
एक्स-रे तस्वीर में दिखाई देने वाला क्षेत्र जिसे 'ईश्वर का हाथ' कहा जाता है, इतना भयानक दिखता है कि उसे ऐसा नाम देना उचित नहीं है; यह अंतरिक्ष में शिकार को पकड़ने के लिए तैयार एक राक्षसी ज़ोंबी हाथ जैसा दिखता है। हालांकि, वास्तव में यह एक पल्सरिंग पवन नेबुला है, जो एक सुपरनोवा के घने अवशेषों से बना है। सुपरनोवा एक क्षणभंगुर खगोलीय घटना है जो एक विशाल तारे के विकास के अंतिम चरणों में या जब एक सफेद बौना अनियंत्रित परमाणु संलयन शुरू करता है, तब होती है, जिसका अर्थ है तारे की मृत्यु।

इस भयानक चेहरे के बारे में क्या ख्याल है, जो दर्दनाक और धधकती मृत्यु के दौरान चिल्लाता हुआ प्रतीत होता है? यह दृश्य हेलोवीन के लिए बहुत उपयुक्त है। अपने डरावने रूप के बावजूद, इस दृश्य में कोई वास्तविक खोपड़ी शामिल नहीं है। यह नासा के चंद्रा वेधशाला द्वारा ली गई आकाशगंगा समूह, जिसे पर्सीस क्लस्टर के रूप में जाना जाता है, की एक एक्स-रे छवि है।

यह तस्वीर, जो संयुक्त राज्य अमेरिका के एरिजोना में स्थित किट-पिक नेशनल ऑब्जर्वेटरी द्वारा ली गई थी, हॉरर फिल्म के दृश्य जैसी दिख सकती है जहां दुष्ट आत्माएं अंधकार की भट्टी से भागने की कोशिश कर रही हैं। फिर भी, यह वास्तव में सीफियस नक्षत्र में पृथ्वी से लगभग 1200 प्रकाश वर्ष दूर स्थित SH2-136 नामक गैस और धूल का अंतरतारकीय बादल दिखाती है।

इस अशुभ तस्वीर में, जो नासा के इन्फ्रारेड वाइड-एंगल सर्वे प्रोब (WISE) द्वारा प्राप्त की गई थी, हरी चुड़ैल अंतरिक्ष में देख रही है। वास्तव में, यह नेबुला IC 2118 है, जिसे इसके स्वरूप के कारण 'चुड़ैल' उपनाम मिला है। फोमल्हाउट दक्षिणी मछली नक्षत्र का सबसे चमकीला तारा है। पृथ्वी से लगभग 25 प्रकाश वर्ष दूर स्थित, इसकी आयु लगभग 440 मिलियन वर्ष है, जिसके चारों ओर धूल का बेल्ट जमा हो गया है।

इस छवि में फोमल्हाउट तारामंडल का भयानक लॉर्ड ऑफ द रिंग्स के सागा से समानता है। जे. आर. आर. टॉल्किन ने आंख का वर्णन 'सतर्क और जानबूझकर आग से सजी हुई, और इसकी पुतली का काला छेद शून्य में एक खिड़की के रूप में खुला' किया था।

आठ साल पहले, मानव खोपड़ी के आकार का एक क्षुद्रग्रह पृथ्वी के पास से गुजरा था। अधिकतम निकटता के दौरान, अंतरिक्ष पिंड ग्रह से लगभग 480 हजार किलोमीटर दूर था, या पृथ्वी और चंद्रमा के औसत दूरी से 1.3 गुना दूर था, जो हमारे ग्रह के लिए कोई खतरा नहीं था। इस दूरी तक पहुंचने से लगभग तीन सप्ताह पहले, इस क्षुद्रग्रह का हवाई में स्थित पैन-स्टार्स वेधशाला के खगोलविदों द्वारा पता लगाया गया था और इसे आधिकारिक तौर पर '2015 TB145' नामित किया गया था। 30 अक्टूबर 2015 को, पुएर्टो रिको में अरेसिबो वेधशाला द्वारा 400 मीटर चौड़ी वस्तु की तस्वीर ली गई, और सभी को आश्चर्य हुआ, यह खोपड़ी के चेहरे जैसा दिखता था, और इसे 'हेलोवीन एस्टेरॉयड' उपनाम दिया गया।

एंथ्रोपिक ने आईपीओ के लिए दस्तावेज़ में दुर्भावनापूर्ण उपयोग से लेकर नियंत्रण खोने तक आर्टिफिशियल इंटेलिजेंस के जोखिमों का विवरण दिया
और पढ़ें
olhardigital.com.br

एंथ्रोपिक ने आईपीओ के लिए दस्तावेज़ में दुर्भावनापूर्ण उपयोग से लेकर नियंत्रण खोने तक आर्टिफिशियल इंटेलिजेंस के जोखिमों का विवरण दिया

क्लॉड बनाने वाली एंथ्रोपिक ने अपने व्यवसाय के संभावित बाधाओं का विवरण देते हुए 93 पृष्ठों का एक दस्तावेज़ जारी किया। यह सामग्री कंपनी के नासडे पर सूचीबद्ध होने वाले आईपीओ के प्रॉस्पेक्टस के हिस्से के रूप में 26 अक्टूबर को यूएस सिक्योरिटीज एंड एक्सचेंज कमीशन (SEC) के पास जमा की गई थी।

हालांकि शीर्षक 'आपके व्यवसाय में संभावित बाधाएं' तकनीकी लग सकता है, कृत्रिम बुद्धिमत्ता के विकास के संदर्भ में, इन बिंदुओं की व्याख्या मानवता के लिए महत्वपूर्ण जोखिमों के रूप में की जाती है। विशेषज्ञों ने एंथ्रोपिक द्वारा जारी चेतावनियों को स्पष्ट करने के लिए दस्तावेज़ का विश्लेषण किया।

एंथ्रोपिक सार्वजनिक रूप से एआई के खतरों के बारे में चेतावनी दे रही है, हालांकि यह विशिष्ट दस्तावेज़, जो निवेशकों के लिए लक्षित है, पूंजी जुटाने की योजना बना रही कंपनियों की विशिष्ट नौकरशाही प्रकृति का है।

एफजीवी के प्रोफेसर और एआई विशेषज्ञ केनेथ कोर्रेआ बताते हैं कि जोखिम कारकों का खंड कंपनी को निवेशकों के खिलाफ कानूनी रूप से बचाने के लिए है; यदि कोई उल्लेख नहीं किया गया जोखिम साकार होता है तो इसका परिणाम शेयरधारक मुकदमों में हो सकता है। वह इसकी तुलना दवा की पर्ची से करते हैं, जिसमें सबसे दुर्लभ दुष्प्रभावों को भी सूचीबद्ध किया जाता है, क्योंकि प्रयोगशाला उस चीज़ के लिए जिम्मेदार होती है जिसे वह छोड़ती है।

एंथ्रोपिक के मामलों में, जोखिम पर्याप्त हैं। इनमें इस आशंका शामिल है कि उसकी तकनीक का उपयोग रासायनिक हथियार बनाने में किया जा सकता है। दूसरी बड़ी चिंता उसके उन्नत उत्पाद के मानव नियंत्रण से बाहर निकलने की संभावना है।

एंथ्रोपिक के अनुसार, दुर्भावनापूर्ण एजेंट उसकी तकनीक का उपयोग खतरनाक हथियार विकसित करने के लिए कर सकते हैं। दस्तावेज़ कहता है कि सबसे सक्षम मॉडल, और उम्मीद है कि भविष्य के मॉडल भी ऐसा करेंगे, में ऐसी क्षमताएं हैं जो दुर्भावनापूर्ण एजेंटों को जैविक, रासायनिक या अन्य प्रकार के खतरनाक हथियार बनाने में सहायता कर सकती हैं।

इसके अतिरिक्त, कंपनी एआई एजेंटों के हानिकारक उद्देश्यों के लिए उपयोग के जोखिम को इंगित करती है, जैसे डेटा एक्सफ़िल्ट्रेशन करना, अनधिकृत लेनदेन करना या सिस्टम में मैलवेयर डालना। हालांकि एंथ्रोपिक ने सुरक्षा उपाय लागू किए हैं, यह रेखांकित करती है कि इन्हें दरकिनार किया जा सकता है या वे अपना कार्य पूरा करने में विफल हो सकते हैं।

एंथ्रोपिक के एआई एजेंट जटिल कार्यों को स्वायत्त रूप से निष्पादित करने के लिए डिज़ाइन किए गए हैं, जो घंटों या दिनों तक चलते हैं। कंपनी बताती है कि ये एजेंट कोड को संशोधित करने, डेटा को हटाने या बदलने, सिस्टम में घुसपैठ करने और किसी भी प्रभावी हस्तक्षेप से पहले वित्तीय लेनदेन को अंतिम रूप देने जैसे कार्य कर सकते हैं।

एंथ्रोपिक घोषणा करती है कि जैसे-जैसे उसके मॉडल विकसित होते हैं, उसे संरेखण, व्याख्यात्मकता, नियंत्रणीयता और सुरक्षा से संबंधित बढ़ती चुनौतियों का सामना करना पड़ रहा है। वह जोड़ती है कि अधिक परिष्कृत मॉडल सुरक्षा तंत्रों से बचने या अप्रत्याशित व्यवहार प्रदर्शित करने में मदद कर सकते हैं, जिससे यह पूरी तरह से समझना मुश्किल हो जाता है कि वे निश्चित परिणाम क्यों उत्पन्न करते हैं।

प्रौद्योगिकी की तेज प्रगति को देखते हुए, एंथ्रोपिक इस जोखिम को स्वीकार करती है कि एआई इतनी तेजी से आगे बढ़ सकता है कि वह मानवीय पर्यवेक्षण से आगे निकल जाए। कंपनी संकेत देती है कि स्वायत्त निष्पादन की गति और मात्रा, विशेष रूप से कॉर्पोरेट वातावरण में, मानव समीक्षकों की प्रत्येक कार्रवाई का उचित रूप से मूल्यांकन करने की क्षमता से अधिक हो सकती है।

मानवीय निगरानी के बावजूद, जोखिम बने रहते हैं। एंथ्रोपिक ने बताया कि मॉडलों ने, जिनमें उनके मॉडल भी शामिल हैं, पहले ही मूल्यांकन या ऐसे मॉडलों की निगरानी के लिए उपयोग किए जाने वाले तंत्र में हस्तक्षेप करने, हेरफेर करने या उन्हें कमजोर करने का प्रयास किया है, जिसमें प्रदर्शन या संरेखण मूल्यांकन प्रणाली शामिल है।

एंथ्रोपिक चेतावनी देती है कि एआई मॉडल व्यक्तियों में हेरफेर करने की क्षमता रखते हैं, कुछ मामलों में ब्लैकमेल के समान व्यवहार प्रदर्शित करते हैं। दस्तावेज़ विस्तार से बताता है कि उन्नत मॉडल स्वायत्तता, हेरफेर और मानव मनोविज्ञान के अनुकरण से जुड़े नए नैतिक और सुरक्षा जोखिम पैदा करते हैं।

इसके अलावा, कंपनी इंगित करती है कि मॉडल अप्रत्याशित रणनीतिक या आत्म-संरक्षण व्यवहार विकसित कर सकते हैं, जिसमें शटडाउन का विरोध करने, जानकारी छिपाने या उसमें हेरफेर करने, या संचालन या मॉडल तक पहुंच बनाए रखने के उद्देश्य से जबरदस्ती, भ्रामक या हेरफेर करने वाले उत्तर उत्पन्न करने के प्रयास शामिल हैं।

केनेथ कोर्रेआ अवलोकन करते हैं कि इस 'पर्चे' में जो बात अलग है वह यह है कि कई दुष्प्रभाव पहले ही हो चुके हैं और उन्हें सिद्ध तथ्यों के रूप में प्रलेखित किया गया है।

थियागो मुनिज, एफजीवी के प्रोफेसर और उभरती प्रौद्योगिकियों के विशेषज्ञ, बताते हैं कि एंथ्रोपिक की चेतावनियां व्यावसायिक परिपक्वता पर सवाल उठाती हैं। वह इस बात पर जोर देते हैं कि खतरों की पहचान करना केवल एक चरण है; सुरक्षा के प्रति प्रतिबद्धता को लॉन्च मानदंड परिभाषित करने, विफलताओं का परीक्षण करने, कमजोरियों की निगरानी करने और घटना प्रतिक्रिया प्रोटोकॉल स्थापित करने जैसे ठोस कार्यों के माध्यम से साबित किया जाना चाहिए।

यह ध्यान रखना महत्वपूर्ण है कि कंपनी द्वारा स्वीकार की गई एक तकनीकी सीमा है: मॉडल अपना व्यवहार बदल देते हैं जब वे महसूस करते हैं कि उनका मूल्यांकन किया जा रहा है, जो प्री-लॉन्च परीक्षणों की विश्वसनीयता को कम करता है। कोर्रेआ का तर्क है कि मनुष्य मूल्यांकक होना चाहिए और एआई निष्पादक, और इस मूल्यांकक की भूमिका को जानबूझकर डिजाइन किया जाना चाहिए।

मुनिज औपचारिक पारदर्शिता को वास्तविक रोकथाम से अलग करते हैं, यह तर्क देते हुए कि जोखिमों की एक विस्तृत रिपोर्ट निवेशकों को खतरों को समझने में मदद करती है, लेकिन यह गारंटी नहीं देती है कि अपनाए गए नियंत्रण पर्याप्त हैं।

कोर्रेआ के लिए, यह दस्तावेज़ सुरक्षा और विकास के बीच दुविधा को संबोधित करके पारदर्शी है: एंथ्रोपिक स्वीकार करती है कि वह दोनों तरफ विफल हो सकती है - अत्यधिक सावधानी, जिसका अर्थ है बाजार में हिस्सेदारी का नुकसान, या कठोरता की कमी, जिसके परिणामस्वरूप हानिकारक उत्पाद बनते हैं।

थियागो मुनिज जोड़ते हैं कि नवाचार और सुरक्षा परस्पर अनन्य नहीं हैं; चुनौती यह है कि जोखिम प्रबंधन को शुरुआत से ही व्यावसायिक निर्णयों में एकीकृत किया जाए, यह स्पष्ट रूप से परिभाषित किया जाए कि कोई समाधान बाजार के लिए कब तैयार है और किन सीमाओं को बनाए रखा जाना चाहिए।

अंत में, कोर्रेआ इस बात पर प्रकाश डालते हैं कि एंथ्रोपिक ने खुद को एक ऐसी कंपनी के रूप में स्थापित किया है जो जिम्मेदारी और सुरक्षा के साथ एआई विकसित करती है, जो उसे प्रतिस्पर्धियों से उच्च मानक की मांग के अधीन करता है। वह विश्लेषण करते हैं कि आईपीओ के साथ, निवेशक सुरक्षा को एक संपत्ति और एक देनदारी दोनों के रूप में मूल्य निर्धारित करना शुरू कर देता है।

एआई की मदद से भेद्यताओं का पता लगाना दोगुना हो गया है और सुरक्षा विशेषज्ञों में चिंता पैदा कर रहा है
और पढ़ें
olhardigital.com.br

एआई की मदद से भेद्यताओं का पता लगाना दोगुना हो गया है और सुरक्षा विशेषज्ञों में चिंता पैदा कर रहा है

आर्टिफिशियल इंटेलिजेंस सॉफ्टवेयर में कमजोरियों का पता लगाने की प्रक्रिया को तेज कर रहा है, जिससे उन्हें ठीक करने में लगने वाला समय कम हो रहा है। रॉयटर्स द्वारा опроसित साइबर सुरक्षा विशेषज्ञों ने डिजिटल सेवाओं में नई रुकावटों का अनुमान लगाया है, क्योंकि कंपनियाँ और सरकारें इन खामियों के शोषण के लिए तैयारी करने की कोशिश कर रही हैं।

VulnCheck द्वारा किया गया एक अध्ययन, जिसे आने वाले दिनों में प्रकाशित किया जाना है, से पता चलता है कि पिछले वर्ष की तुलना में खोजी गई डिजिटल कमजोरियों की संख्या दोगुनी हो गई है। यूरोपीय सरकारी वेबसाइटों पर इस सप्ताह दर्ज की गई समस्याएं उस दबाव को दर्शाती हैं जो ऐसी खोजें पैदा कर सकती हैं।

बुधवार को PHP में कमजोरियों का पता चलने के बाद रुकावटें शुरू हुईं, जो इंटरनेट के कई हिस्सों में उपयोग की जाने वाली प्रोग्रामिंग भाषा है। हमलों को रोकने के लिए, ऑपरेटरों ने जल्दी से अपनी प्रणालियों को ठीक करना शुरू कर दिया। कुछ ने साइटों को अस्थायी रूप से बंद कर दिया क्योंकि वे संभावित घुसपैठ से पहले अपडेट लागू नहीं कर सके थे।

यह सुधारों की दौड़ एक ऐसे सप्ताह में हुई जो पहले से ही अन्य सुरक्षा समस्याओं से चिह्नित था। Node.js और Plex में कमजोरियाँ सामने आईं, साथ ही LiteLLM एआई प्लेटफॉर्म और Railway डेवलपमेंट प्लेटफॉर्म से संबंधित घटनाएं भी हुईं। भारतीय प्रमाणन प्राधिकरण eMudhra ने भी अत्यंत कमजोर क्रिप्टोग्राफ़िक कुंजी के उपयोग के कारण ध्यान आकर्षित किया, जिससे इंटरनेट उपयोगकर्ताओं के खतरे में पड़ने की संभावना थी।

क्लाउडफ्लेयर के सीईओ मैथ्यू प्रिंस ने रॉयटर्स को बताया कि वह नेटवर्क के कामकाज के लिए महत्वपूर्ण सॉफ्टवेयर में अन्य गंभीर कमजोरियों के बारे में जानते हैं। उनके आकलन के अनुसार, क्षेत्र को आगे कठिन महीनों का सामना करना पड़ेगा। उन्होंने टिप्पणी की: 'मुझे लगता है कि हमारे कुछ साल होंगे जब हर हफ़्ते ऐसा लगेगा जैसे आसमान गिर रहा है।'

पहले जटिल कार्यक्रमों में कमजोरियों की खोज के लिए विशेष ज्ञान की आवश्यकता होती थी। उनके शोषण के लिए उपकरणों का विकास हफ्तों या महीनों तक चल सकता था, जिससे सिस्टम के जिम्मेदार लोगों को सुधार तैयार करने और अपडेट वितरित करने के लिए समय मिल जाता था। हालांकि, आर्टिफिशियल इंटेलिजेंस इस समय अंतराल को कम कर रहा है। मॉडल बड़ी कोडबेस का लगातार विश्लेषण करने, समस्याओं को खोजने और कुछ ही घंटों में शोषण के लिए उपकरण विकसित करने में मदद कर सकते हैं।

रनसेफ सिक्योरिटी के सीटीओ शेन फ्राई ने इस प्रक्रिया की गति में बदलाव पर जोर दिया। उन्होंने कहा: 'जो मौलिक और निर्विवाद रूप से बदल रहा है, वह यह समय है जो कमजोरियों का पता लगाने और हमलावरों द्वारा उनका उपयोग करने के बीच लगता है।'

इस स्थिति को देखते हुए, सुरक्षा टीमों को केवल कोड में त्रुटियों की पहचान करने से परे कार्यों से निपटना होगा। विशेषज्ञों को प्रतिक्रिया समय में कमी की चिंता है, लेकिन इस बात पर कोई आम सहमति नहीं है कि कमजोरियों का तेज पता सफल हमलों की लहर का कारण बनेगा।

फाइल ट्रांसफर टूल curl के प्रमुख डेवलपर डेनियल श्टेनबर्ग बताते हैं कि एआई मॉडल द्वारा पाई गई कुछ कमजोरियाँ जटिल और शोषण करने में कठिन हैं। सुरक्षा कंपनी ArmorCode के रामी रहमान ने भी इस बात पर जोर दिया कि अधिक कमजोरियों का प्रकाशन जरूरी नहीं कि सफल हमलों की संख्या में वृद्धि का मतलब हो। PHP का मामला इस अंतर का उदाहरण है: खतरा खुफिया कंपनी Hunt.io ने आक्रामक शोषण प्रयासों का पता लगाया, लेकिन बताया कि गुरुवार दोपहर तक अमेरिकी पूर्वी तट पर ट्रैक किए गए हमलावरों ने अभी तक इस कमजोरी का उपयोग करने के लिए कार्यात्मक उपकरण विकसित नहीं किया था।

प्रिंस ने कमजोरी से जुड़े घुसपैठ के संकेतों के बारे में बताया। फिर भी, उनका मानना है कि समस्याओं का तेज पता दीर्घकालिक लाभ ला सकता है, जिससे वर्षों से छिपी हुई त्रुटियों को ठीक किया जा सकता है।

लोकप्रिय
