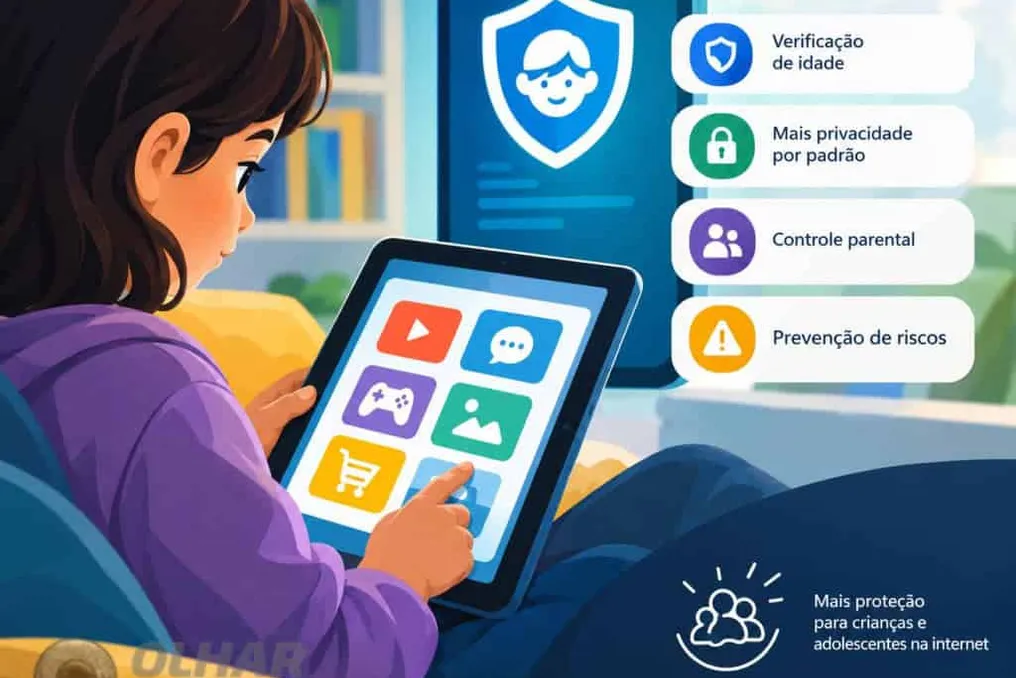
राष्ट्रीय डेटा संरक्षण प्राधिकरण (ANPD) ने बुधवार (28) को एक मार्गदर्शिका जारी की, जिसका उद्देश्य इंटरनेट पर बच्चों और किशोरों की सुरक्षा के संबंध में प्रौद्योगिकी कंपनियों की जिम्मेदारियों को स्पष्ट करना है। यह सामग्री निर्दिष्ट करती है कि किन सेवाओं को बाल और किशोर डिजिटल विधान (ECA Digital) का पालन करना चाहिए और आभासी स्थान में खतरों को कम करने के लिए क्या उपाय लागू किए जाने चाहिए।
ये दिशानिर्देश सोशल मीडिया, मैसेजिंग एप्लिकेशन, इलेक्ट्रॉनिक गेम, वीडियो प्लेटफॉर्म, ऐप स्टोर, ऑपरेटिंग सिस्टम और ई-कॉमर्स प्लेटफॉर्म सहित विभिन्न प्रकार की सेवाओं को कवर करते हैं। यह ध्यान रखना महत्वपूर्ण है कि इन नियमों का अनुप्रयोग केवल बच्चों के लिए विकसित उत्पादों तक ही सीमित नहीं है; सामान्य जनता के लिए लक्षित सेवाएं भी शामिल हो सकती हैं यदि बच्चों और किशोरों द्वारा उन तक पहुंच की संभावना हो।
यह मार्गदर्शिका कानून संख्या 15.211/2025 के अनुप्रयोग को स्पष्ट करने के लिए है, जिसने ECA Digital स्थापित किया, और कंपनियों को अपनी जिम्मेदारियों को पहचानने के लिए मानदंड प्रदान करती है। यह कानून मार्च 2026 में लागू हुआ था।
ANPD के अनुसार, इस जनसांख्यिकीय समूह की सुरक्षा को डिजिटल सेवाओं के विकास और संचालन दोनों प्रक्रियाओं में एकीकृत किया जाना चाहिए। इसका तात्पर्य है कि कंपनियों का कर्तव्य है कि वे किसी घटना के होने के बाद प्रतिक्रिया देने के बजाय सक्रिय रूप से जोखिमों की पहचान करें और उन्हें कम करें।
मार्गदर्शिका में प्रस्तुत एक मौलिक अवधारणा 'संभावित पहुंच' है। यह परिभाषा उन सेवाओं को शामिल करने की अनुमति देती है जिन्हें विशेष रूप से बच्चों और किशोरों के लिए डिज़ाइन नहीं किया गया है, लेकिन जिनमें ऐसे गुण होते हैं जो इस दर्शकों को आकर्षित कर सकते हैं और उन्हें महत्वपूर्ण जोखिमों के संपर्क में ला सकते हैं।
विश्लेषण तीन प्राथमिक पहलुओं पर विचार करता है। उदाहरण के लिए, एक एप्लिकेशन यह घोषित कर सकता है कि यह केवल वयस्कों के लिए है, फिर भी यदि यह वीडियो, गेम, पुरस्कार या बातचीत के तरीके प्रदान करता है जो किशोरों को आकर्षित करते हैं, तो कंपनी का यह दावा कानून के अनुप्रयोग से छूट देने के लिए पर्याप्त नहीं होगा।
एजेंसी के पास दायित्वों की प्रयोज्यता को परिभाषित करने के लिए सेवा की वास्तविक विशेषताओं का विश्लेषण करने का अधिकार है। इसके अलावा, ANPD स्पष्ट करती है कि आयु सत्यापन विधियों को लागू करने से कानून में निर्धारित अन्य जिम्मेदारियां स्वचालित रूप से समाप्त नहीं होती हैं।
मार्गदर्शिका आयु निर्धारण के लिए कुशल तंत्र की आवश्यकता पर जोर देती है। उपयोगकर्ता द्वारा अपनी आयु का केवल बयान या उपयोग की शर्तों में एक नोटिस यह साबित करने के लिए पर्याप्त नहीं है कि कंपनी अपने सभी दायित्वों का पूरी तरह से पालन करती है।
ऐप स्टोर और ऑपरेटिंग सिस्टम के भी विशिष्ट कर्तव्य हैं। इनमें से एक कर्तव्य डेवलपर्स को उपयोगकर्ताओं की आयु सीमा के बारे में जानकारी प्रदान करना है, जिससे उन्हें उचित सुरक्षा उपायों को लागू करने में मदद मिलती है।
हालांकि, इन तंत्रों को हमेशा गोपनीयता का सम्मान करना चाहिए। आयु सत्यापन का उपयोग व्यक्तिगत दस्तावेजों या डेटा एकत्र करने के बहाने के रूप में नहीं किया जा सकता है जो सख्ती से आवश्यक से अधिक हो।
एक अन्य महत्वपूर्ण आवश्यकता डिफ़ॉल्ट रूप से अधिक सुरक्षात्मक गोपनीयता सेटिंग्स को अपनाना है। बच्चों और किशोरों के खातों के लिए, कंपनियों को डेटा के प्रदर्शन और प्लेटफार्मों के उपयोग से जुड़े जोखिमों को कम करने वाले उपायों को प्राथमिकता देनी चाहिए।
मार्गदर्शिका व्यवहारिक विज्ञापन उद्देश्यों के लिए नाबालिगों के व्यक्तिगत डेटा के उपयोग पर प्रतिबंधों से भी निपटती है, साथ ही यह भी मांग करती है कि डेटा संग्रह सेवा के संचालन के लिए आवश्यक न्यूनतम तक सीमित हो।
रोकथाम का कर्तव्य ANPD द्वारा उजागर किया गया एक केंद्रीय बिंदु है। कंपनियों को संभावित खतरों की पहचान करनी होगी, नुकसान की संभावना का आकलन करना होगा और ऐसे जोखिमों को रोकने या कम करने के लिए कार्रवाई करनी होगी। जिम्मेदारी सुरक्षा उपकरण स्थापित करने के साथ समाप्त नहीं होती है; प्रदाताओं को इन उपायों की प्रभावशीलता की निगरानी भी करनी चाहिए और आवश्यकता पड़ने पर समायोजन करना चाहिए।
आवश्यक कार्यों में सरल, स्पष्ट और बच्चों और युवाओं के लिए समझने योग्य भाषा में उपयोग की शर्तें और गोपनीयता नोटिस प्रस्तुत करना शामिल है। प्लेटफार्मों को जोखिम भरी स्थितियों की रिपोर्ट करने के लिए शिकायत चैनल और संसाधन भी उपलब्ध कराने चाहिए।
इरादा कंपनियों के दृष्टिकोण को बदलना है: केवल शिकायतों और बाद की सुधारात्मक कार्रवाइयों पर निर्भर रहने के बजाय, सुरक्षा को उत्पाद की संकल्पना के चरण से और उसके पूरे परिचालन चक्र के दौरान माना जाना चाहिए।
मार्गदर्शिका स्थापित करती है कि जिम्मेदारियों का मूल्यांकन प्रत्येक सेवा की विशिष्टताओं, उसके आकार, उपयोगकर्ताओं की मात्रा और कंपनी की पेश की गई सामग्री और इंटरैक्शन को प्रभावित करने की क्षमता के अनुसार किया जाएगा। यह कानून के आनुपातिक अनुप्रयोग की अनुमति देता है, बिना बच्चों और किशोरों की सुरक्षा के मुख्य उद्देश्य से भटके।
ANPD इस बात पर भी जोर देती है कि मानदंडों के अनुपालन में कंपनियों की सक्रिय भागीदारी महत्वपूर्ण है। आपूर्तिकर्ताओं को यह प्रदर्शित करने में सक्षम होना चाहिए कि अपनाए गए उपाय प्रभावी हैं और उनके उत्पादों के जोखिमों के अनुरूप हैं।
यह प्रकाशन मार्गदर्शन प्रदान करता है कि प्राधिकरण ECA Digital के दायित्वों को कैसे लागू करने का इरादा रखता है। यह दस्तावेज़ अप्रैल और जून 2026 के बीच आयोजित एक सार्वजनिक परामर्श के दौरान प्राप्त योगदानों के आधार पर बेहतर बनाया गया था, और इसमें कंपनियों को कानूनी वर्गीकरण में सहायता के लिए व्यावहारिक उदाहरण, तालिकाएँ और एक फ़्लोचार्ट शामिल है।
संक्षेप में, यह मार्गदर्शन इस बात पर जोर देता है कि इंटरनेट पर नाबालिगों की सुरक्षा केवल पारिवारिक निगरानी या प्लेटफार्मों की स्वैच्छिक पहलों पर निर्भर नहीं कर सकती है; कंपनियों को भी उन वातावरणों की सुरक्षा की जिम्मेदारी लेनी चाहिए जिनका वे निर्माण और प्रबंधन करते हैं।