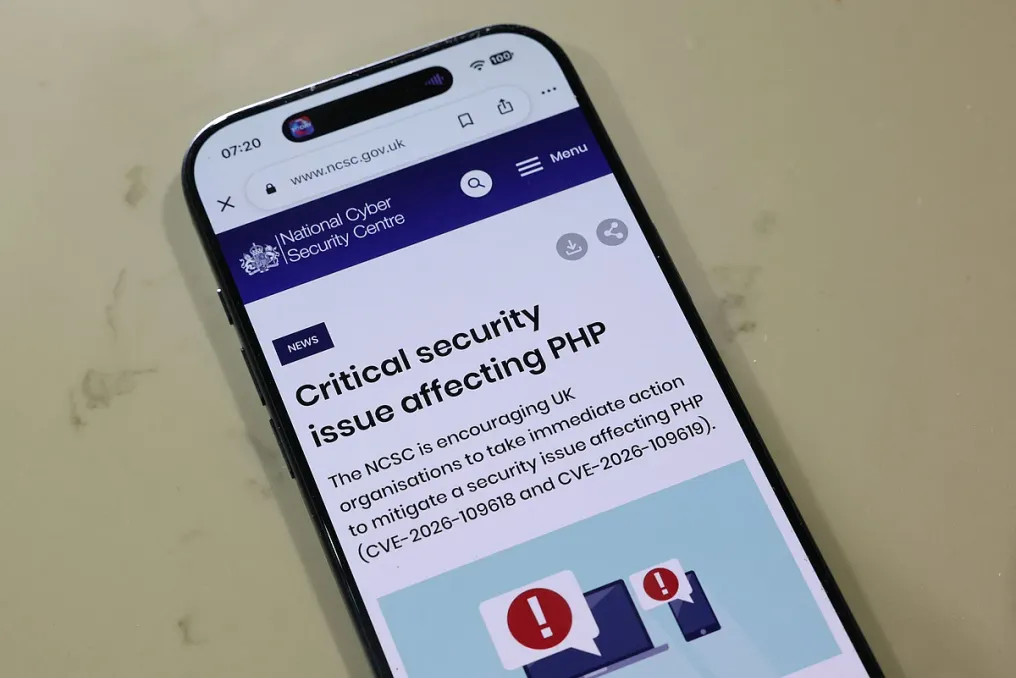
संयुक्त अरब अमीरात (यूएई) में कंपनियों और होस्टिंग प्रदाताओं ने हाल ही में सामने आई पीएचपी कमजोरियों के सेट, जिन्हें PHP2Shell के रूप में जाना जाता है, को बंद करने पर सक्रिय रूप से काम किया है। प्रतिक्रिया उपायों के हिस्से के रूप में, वे फिक्स किए गए पीएचपी पैकेज तैनात कर रहे हैं, साझा होस्टिंग वातावरण को अपडेट कर रहे हैं, और साइबर सुरक्षा विशेषज्ञों के अनुसार ग्राहकों को अपने रनटाइम संस्करणों की जांच करने और वेब सेवाओं को पुनरारंभ करने की सलाह दे रहे हैं।
प्रोटेक्ट्ट.एआई में मध्य पूर्व और अफ्रीका के क्षेत्रीय प्रमुख, पुष्कर सिंह ने टिप्पणी की कि यह प्रतिक्रिया दर्शाती है कि यूएई खतरों और डिजिटल लचीलेपन पर सक्रिय प्रतिक्रिया में अग्रणी है। उन्होंने इस बात पर जोर दिया कि साइबर सुरक्षा को केवल एक बार का अनुपालन नहीं माना जाना चाहिए, बल्कि एक निरंतर परिचालन गतिविधि के रूप में देखा जाना चाहिए, जिसमें समय पर कमजोरियों को दूर करना, रनटाइम की सुरक्षा और समन्वित प्रतिक्रिया द्वारा समर्थित खतरा विश्लेषण शामिल है।
सेंसिस के आंकड़ों के अनुसार, यूएई में संभावित रूप से 4691 इंटरनेट-उपलब्ध होस्ट इन कमजोरियों के प्रति संवेदनशील हैं, जो देश में संस्करण निर्दिष्ट करने वाले कुल होस्ट का 79.5 प्रतिशत है। अवलोकन के परिणामों के आधार पर, यूएई 233 देशों और क्षेत्रों में 71वां स्थान रखता है। सिंह ने आगे कहा कि कुछ अनुमान बताते हैं कि चार में से तीन वेबसाइटें पीएचपी का उपयोग करती हैं, जिससे यह अनुमान लगाया जा सकता है कि यूएई की अधिकांश कॉर्पोरेट साइटें प्रभावित हैं।
प्रत्येक साइट के लिए परिणामों की गंभीरता उसके फिक्स स्थिति, आंतरिक या बाहरी होने के आधार पर, और पीएचपी के उपयोग के तरीके पर निर्भर करती है। यूएई की यह प्रतिक्रिया विदेशों से प्राप्त तत्काल चेतावनियों के बाद आई है।
अमेरिकी राष्ट्रीय सुरक्षा एजेंसी ने संगठनों को सलाह दी है कि यदि वे दो कमजोरियों को तुरंत ठीक नहीं कर सकते हैं तो साइटों को नेटवर्क से हटा दें, क्योंकि वे अक्सर हमलावरों को फ़ाइल सिस्टम या सर्वर डेटाबेस तक सीधी पहुंच प्रदान करती हैं। टेनेबल की अनुसंधान टीम ने इन कमजोरियों को 'चिंताजनक भेद्यता' (Vulnerability of Concern) के रूप में वर्गीकृत किया है - जो भेद्यता वॉच कार्यक्रम के तहत उच्चतम स्तर है।
टेनेबल में अनुसंधान के वरिष्ठ इंजीनियर, सतनाम नारंग ने समझाया कि इस वर्गीकरण को केवल सबसे महत्वपूर्ण दोषों के लिए आरक्षित किया जाता है, पीएचपी के व्यापक प्रसार को देखते हुए। उन्होंने बताया कि ज्ञात सर्वर भाषा वाली लगभग 70 प्रतिशत वेबसाइटें पीएचपी का उपयोग करती हैं। नारंग ने स्पष्ट किया कि कमजोरियां सीधे पीएचपी में हैं, जो वेब अनुरोधों को संसाधित करने वाले प्रत्येक इंस्टॉलेशन को खतरे में डालता है। शोषण पर, वे प्रमाणीकरण के बिना रिमोट कोड निष्पादन की अनुमति दे सकते हैं, और उनमें से एक मेमोरी लीक करने में भी सक्षम है।
उन्होंने कहा, 'अपने दायरे और पैमाने के कारण वे लॉग4शेल के बाद सबसे महत्वपूर्ण कमजोरियों में से हैं।' उन्होंने यह भी उल्लेख किया कि इन कमजोरियों का पता कृत्रिम बुद्धिमत्ता की मदद से लगाया गया था।
टेनेबल में खुफिया उपाध्यक्ष, गैविन मिलार्ड ने बताया कि PHP2Shell दस वर्षों से अधिक समय से उस कोड में मौजूद थी जिसका उपयोग लगभग दस में से सात वेबसाइटें करती हैं। अगस्त में खोज हुई, और इस सप्ताह खुलासा हुआ, जबकि शोषण के प्रयास कई घंटों तक देखे गए। मिलार्ड ने टिप्पणी की: 'हम देख रहे हैं कि हमलावर पुराने कोड की तुलना नए कोड से करते हैं और फिर विपरीत दिशा में काम करते हैं। एआई इस प्रक्रिया को तेज करता है। अभी गति और शोषण की क्षमता गंभीरता से अधिक महत्वपूर्ण है।'
नारंग के अनुसार, समस्या को ठीक करने की गति इस बात पर निर्भर करती है कि पीएचपी के साथ काम करने की प्रक्रियाएं कितनी अच्छी तरह व्यवस्थित हैं। लिनक्स वितरण और दीर्घकालिक समर्थन प्रदाताओं को प्रारंभिक सूचना मिली, इसलिए अपडेटेड पैकेज कुछ घंटों या दिनों के भीतर उपलब्ध हो सकते थे। कम प्रचलित पैकेज स्रोतों को अधिक समय लग सकता है। पीएचपी परियोजना ने बताया कि स्वैच्छिक रूप से समर्थित रिपॉजिटरी remirepo जारी होने के दिन अपडेट प्रदान नहीं करेगी।
पुराने पीएचपी संस्करणों पर चलने वाली प्रणालियों को हफ्तों या महीनों तक इंतजार करना पड़ सकता है, या उन्हें बिल्कुल भी अपडेट नहीं किया जा सकता है। पीएचपी सहित उत्पादों को 'लॉन्ग टेल' के रूप में वर्गीकृत किया गया है, क्योंकि संगठनों को अपने विक्रेताओं से अपडेट जारी होने की प्रतीक्षा करनी पड़ती है। क्लाउड सिस्टम आमतौर पर आसानी से अपडेट होते हैं, जबकि अपने स्वयं के सर्वर या स्थानीय रूप से तैनात एप्लिकेशन के लिए प्रशासकों को पैचिंग की योजना बनाने की आवश्यकता होती है।
सेंसिस में मध्य पूर्व, तुर्की और अफ्रीका के उपाध्यक्ष, मरियम अलओज़ानी ने संगठनों को प्रभावित पीएचपी इंस्टॉलेशन की पहचान करने, सुरक्षा अपडेट लागू करने और समस्या के समाधान की प्रभावशीलता की जांच करने की सलाह दी। सुरक्षा टीमों को असामान्य गतिविधि की जांच करनी चाहिए और पुरानी प्रणालियों का मूल्यांकन करना चाहिए जो ठीक करने में अधिक कठिन हो सकती हैं। उन्होंने जोर देकर कहा: 'यह जानने के बिना कि क्या मौजूद है, संगठन हमलों से पहले कमजोरियों की पहचान नहीं कर सकते हैं।'
मिलार्ड ने टिप्पणी की कि वास्तविक कमजोरी अक्सर भूले हुए सर्वर में छिपी होती है। उन्होंने कहा, 'यदि आप जानते हैं कि यह कहाँ चल रहा है तो पीएचपी को ठीक करना आसान है। अधिकांश संगठन यह पूरी तरह से नहीं जानते हैं,' उन साइटों की ओर इशारा करते हुए जो कई साल पहले 'केवल परीक्षण' के लिए चलाई गई थीं। उन्होंने आगे कहा: 'यदि आप इसे ठीक नहीं कर सकते हैं, तो इसे सुरक्षित करें। यदि आप इसे अपडेट नहीं कर सकते हैं, तो इसे अक्षम करें।' सिंह ने रनटाइम सुरक्षा और जीरो ट्रस्ट सिद्धांत पर आधारित बहु-स्तरीय दृष्टिकोण का आह्वान किया, जिसमें वेबसाइटों, मोबाइल एप्लिकेशन और एआई एजेंटों को डिजिटल विश्वास की एक इकाई श्रृंखला के हिस्से के रूप में देखा गया।
सोफोस काउंटर थ्रेट यूनिट में खतरा विश्लेषण उपाध्यक्ष, डॉन स्मिथ ने कहा कि वर्तमान में कमजोरियों का शोषण शुरू में अनुमान से अधिक कठिन साबित हुआ है, हालांकि खतरा बना हुआ है। उन्होंने निष्कर्ष निकाला: 'जैसे-जैसे यूएई के संगठन, वैसे ही हर जगह, पैच लागू करना और समस्याओं को दूर करना जारी रखते हैं, यह किसी भी आकार की कंपनियों और पूरे सुरक्षा उद्योग के लिए एक महत्वपूर्ण सीखने की प्रक्रिया बन जाएगा। हम एआई में प्रगति से प्रेरित कमजोरियों की खोज के युग में जी रहे हैं। हालांकि यह अल्पकालिक रूप से समस्याएं पैदा करता है, लंबी अवधि में यह हमारे सॉफ्टवेयर पारिस्थितिकी तंत्र को अधिक सुरक्षित और मजबूत बनाएगा।'