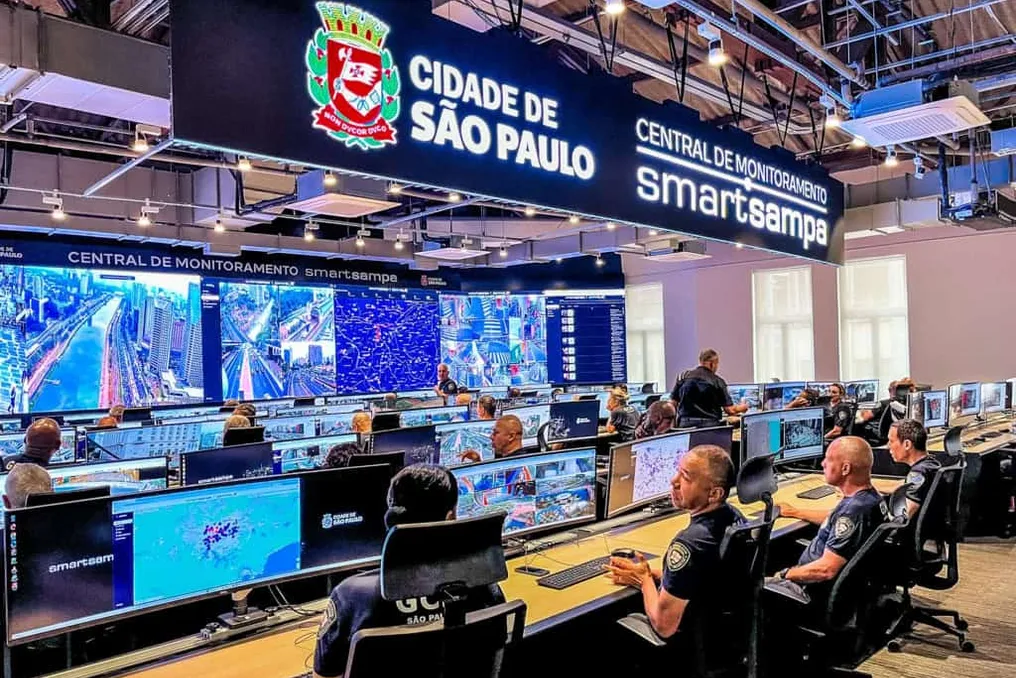
साओ पाउलो नगर पालिका द्वारा संचालित निगरानी प्रणाली स्मार्ट साम्पा में एक भेद्यता के कारण 58 हजार से अधिक कैमरों तक अनधिकृत पहुंच संभव हो गई। यह अनावरण लगभग ग्यारह महीनों तक गोपनीय डेटा इंटरनेट पर उपलब्ध रहने के बाद हुआ, जिससे अस्पताल, स्कूल और डेकेयर जैसी महत्वपूर्ण जगहों पर असर पड़ा।
UOL के अनुसार, समझौता किया गया मटेरियल एक्सेस क्रेडेंशियल्स और सुरक्षा एजेंटों से संबंधित जानकारी शामिल थी। हालांकि नगर पालिका ने रिसाव को एक विशिष्ट सर्वर पर जिम्मेदार ठहराया और कार्यक्रम के सुरक्षा प्रोटोकॉल में किसी भी खामी से इनकार किया, सार्वजनिक भंडार में अधिकृत उपयोगकर्ताओं के 181 लॉगिन और पासवर्ड जोड़े थे, जिसमें छह हजार से अधिक सुरक्षा एजेंटों का डेटा था, साथ ही मोबाइल और कंप्यूटर उपकरणों पर सिस्टम को दोहराने के निर्देश भी थे।
इस जानकारी के साथ, पत्रकारों ने राजधानी साओ पाउलो की सड़कों पर घूम रहे वाहनों और लोगों की तस्वीरें देखने में कामयाबी हासिल की, साथ ही व्यसनी देखभाल केंद्रों, डेकेयर और अस्पतालों में स्थापित कैमरों तक भी पहुंच प्राप्त की। इसके अलावा, दो-कारक प्रमाणीकरण प्रक्रिया से गुजरने की आवश्यकता के बिना, Sentinelx प्लेटफॉर्म तक भी पहुंचा जा सका, जो प्रौद्योगिकी प्रदाता है।
सूचित होने के बाद, नगर पालिका ने सुरक्षा को मजबूत किया। एक अतिरिक्त जांच में ऐसे इंटरफेस का पता चला जो, जैसा कि UOL द्वारा साक्षात्कार किए गए एक प्रौद्योगिकी विशेषज्ञ ने बताया, प्रेषक की पहचान के उचित सत्यापन के बिना डेटा भेजने की अनुमति दे सकते थे। जोखिम केवल छवियों तक सीमित नहीं थे, क्योंकि क्रेडेंशियल डेटाबेस में निहित रिकॉर्ड और व्यक्तिगत जानकारी तक भी पहुंच प्रदान करते थे।
फाउंडेशन गेटुलियो वर्गास (FGV) के प्रोफेसर और सार्वजनिक सुरक्षा विशेषज्ञ राफेल अल्काडिपानी ने चेतावनी दी कि छवियों तक पहुंच सुरक्षा उपकरणों और अधिकारियों की आवाजाही को उजागर कर सकती है, यह कहते हुए कि इस प्रकार की राज्य संरचना का उपयोग स्वयं राज्य के खिलाफ अपराध के लिए किया जा सकता है। डेटा प्राइवेसी ब्राजील के शोधकर्ता पेड्रो सलिबा ने भी अपनी आलोचना व्यक्त की, इस घटना को 'गोपनीयता और निगरानी के मामले में एक गंभीर विफलता' करार दिया।
सलिबा ने इस बात पर जोर दिया कि निगरानी प्रणालियों को सामान्य डेटा संरक्षण कानून (LGPD) के सिद्धांतों का पालन करना चाहिए, जिसमें पारदर्शिता, आवश्यकता, उद्देश्य और जानकारी के प्रबंधन में सुरक्षा शामिल है। डेटा सुरक्षा के मुद्दे चेहरे की पहचान के उपयोग के बारे में अस्पष्टता के साथ जुड़ जाते हैं। नगर पालिका ने सूचित किया कि उसके पास स्रोत कोड, आर्टिफिशियल इंटेलिजेंस मॉडल या एल्गोरिदम को प्रशिक्षित करने के लिए उपयोग किए जाने वाले डेटाबेस तक पहुंच नहीं है, और वह इन मॉडलों का स्वतंत्र ऑडिट नहीं करती है।
आगमन रिकॉर्ड द्वारा उठाया गया एक अन्य ध्यान देने योग्य बिंदु यह है: नवंबर 2024 और मई 2026 के बीच, चेहरे की पहचान अलर्ट के बाद 268 व्यक्तियों को पुलिस स्टेशनों ले जाया गया था, लेकिन बाद में उन्हें रिहा कर दिया गया था। इन मामलों में से, 75 में पहचान में विसंगतियां थीं, 181 के पास पुरानी वारंट थीं और 12 में पंजीकरण संबंधी समस्याएं थीं।
एक आधिकारिक बयान में, साओ पाउलो नगर पालिका ने दावा किया कि रिसाव एक सर्वर द्वारा अवैध रूप से किया गया था, जिसकी पहचान कर ली गई, उसे हटा दिया गया और मेट्रोपॉलिटन सिविल गार्ड के भ्रष्टाचार विभाग द्वारा जांच के दायरे में है। प्रशासन ने सुरक्षा तंत्रों में कमजोरियों के विचार को खारिज कर दिया और घटना को प्लेटफॉर्म में विफलता के रूप में वर्गीकृत करने का विरोध किया। नगर पालिका ने यह भी विस्तार से बताया कि उसने अद्वितीय पासवर्ड, दो-चरणीय प्रमाणीकरण और नए पासवर्ड बनाने के लिए एसएमएस सत्यापन लागू करके सुरक्षा को मजबूत किया है, साथ ही नगर पालिका लेखा परीक्षा न्यायाधिकरण की निगरानी और शासन और गोपनीयता में विशेषज्ञ परामर्शदाता की नियुक्ति का भी उल्लेख किया।
स्मार्ट साम्पा लापता या वांछित लोगों का पता लगाने और चोरी या लूटे गए वाहनों की पहचान करने के लिए चेहरे की पहचान का उपयोग करता है। हालांकि, डेटा का अनावरण इस व्यापक शहरी निगरानी नेटवर्क द्वारा एकत्र की गई जानकारी की सुरक्षा और एक्सेस नियंत्रण दोनों पर सवाल उठाता है।