सेंट्रल यूरेशिया के अंतर्राष्ट्रीय साइबर सुरक्षा शिखर सम्मेलन (CSS 2026) का आयोजन 5 से 7 अक्टूबर तक ताशकंद में किया गया, जिसमें 30 से अधिक देशों के 600 से अधिक प्रतिभागियों ने भाग लिया। प्रतिनिधियों ने महत्वपूर्ण बुनियादी ढांचे की सुरक्षा, डिजिटल सिस्टम और व्यवसायों की सुरक्षा, और तकनीकी प्रगति से जुड़े नए खतरों पर चर्चा की।
इस कार्यक्रम का आयोजन उज़्बेकिस्तान के साइबर सुरक्षा केंद्र द्वारा ब्रिटिश कंपनी डायलॉग इवेंट्स के सहयोग से किया गया था। यह शिखर सम्मेलन अंतरराष्ट्रीय अनुभव साझा करने, आधुनिक समाधानों पर चर्चा करने और साइबर सुरक्षा क्षेत्र के विशेषज्ञों के बीच पेशेवर संबंध मजबूत करने का एक मंच बना।
चर्चा किए गए विषयों में वैश्विक साइबर खतरों की बदलती प्रकृति, सूचना प्रणालियों और व्यक्तिगत डेटा की सुरक्षा के तरीके, और डिजिटलीकरण की क्षमताओं का सुरक्षित उपयोग शामिल थे। प्रतिभागियों ने अंतरराष्ट्रीय सहयोग के महत्व पर जोर दिया, यह देखते हुए कि साइबर हमले उनकी मूल सीमा से बाहर संगठनों और राज्यों को प्रभावित कर सकते हैं।
फ्रांसीसी संगठन एक्सपर्टीज फ्रांस के शांति, स्थिरता और सुरक्षा विभाग के उप निदेशक, बेनेडिक्ट बोरेइटेड ने उज़्बेकिस्तान और मध्य एशिया के अन्य देशों में साइबर सुरक्षा परियोजनाओं को लागू करने में इस संगठन के अनुभव को प्रस्तुत किया। उन्होंने उल्लेख किया कि यह उनकी शिखर सम्मेलन में दूसरी भागीदारी है, और इस पैमाने पर उज़्बेकिस्तान में कार्यक्रम के आयोजन से इस क्षेत्र में आधुनिक समाधानों पर चर्चा में बढ़ती रुचि का संकेत मिलता है।
बोरेइटेड ने इस बात पर जोर दिया कि यूरोप और मध्य एशिया के बीच बातचीत विभिन्न देशों के ज्ञान और अनुभव को एक साथ लाती है, जिससे स्थानीय परिस्थितियों के अनुकूल प्रभावी समाधान तैयार होते हैं। उनके विचार में, साइबर खतरों की वैश्विक प्रकृति के लिए समन्वित दृष्टिकोण और घनिष्ठ सहयोग की आवश्यकता है।
डिजिटल विकास और परिवहन मंत्रालय के तहत अज़रबैजान की राष्ट्रीय साइबर सुरक्षा एजेंसी के प्रतिनिधि, एल्मान मुरादोव ने भी इस मंच के महत्व पर प्रकाश डाला, जो मध्य एशिया और अन्य क्षेत्रों के विशेषज्ञों के बीच विचारों और पेशेवर अनुभव के आदान-प्रदान के लिए एक मंच प्रदान करता है।
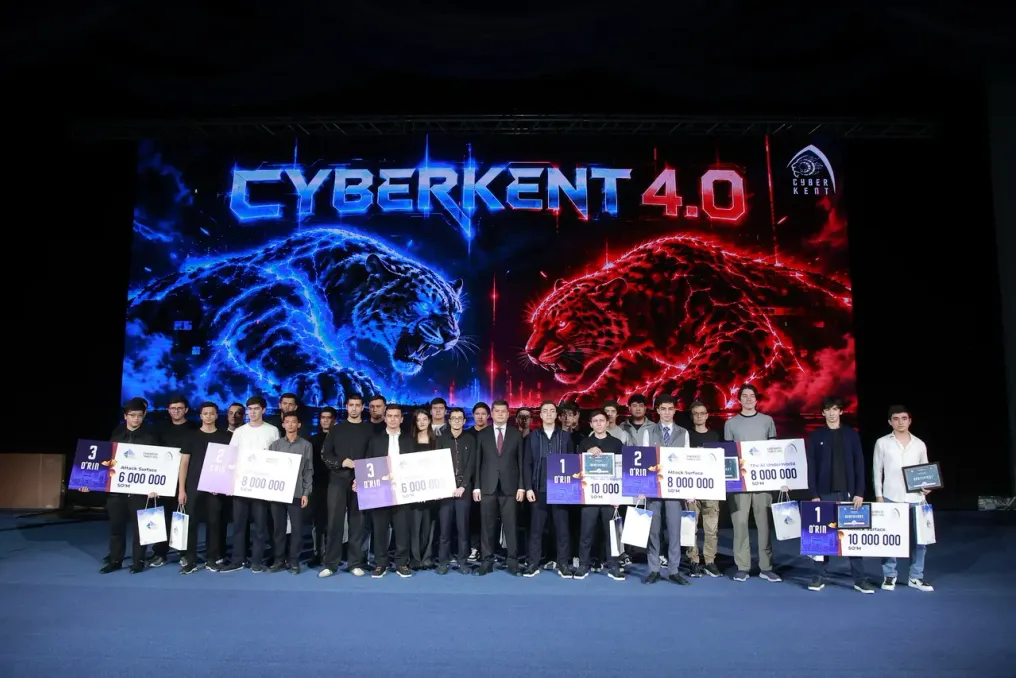
शिखर सम्मेलन की प्रमुख घटनाओं में साइबरकेंट 4.0 प्रतियोगिता शामिल थी, जो 5-6 अक्टूबर को आयोजित की गई थी। इस प्रतियोगिता का उद्देश्य प्रतिभागियों के व्यावहारिक कौशल का परीक्षण करना, प्रतिभाशाली विशेषज्ञों की पहचान करना और युवाओं में साइबर सुरक्षा के प्रति रुचि बढ़ाना था। इस प्रतियोगिता में 2500 से अधिक प्रतिभागियों और मेहमानों ने भाग लिया।
प्रतियोगिता के कार्यक्रम में सात दिशाएँ शामिल थीं: रेड टीम, ब्लू टीम, ओपन टास्क, साइबरक्विज़ प्रतियोगिता, बग बाउंटी, साइबरमर्गन और साइबरमुलोकोट सेमिनार/ट्रेनिंग। रेड टीम प्रतियोगिताओं में प्रतिभागियों ने सिस्टम सुरक्षा परीक्षण और कमजोरियों की पहचान करने के कार्य किए। इसके लिए आयोजकों ने 24 वास्तविक पतों पर आधारित एक साइबरकेंट मॉडल तैयार किया, जिससे सूचना प्रणाली सुरक्षा मूल्यांकन की व्यावहारिक स्थितियों के समान परिदृश्यों का अनुकरण संभव हो सका।
दूसरी ओर, ब्लू टीम के प्रतिभागियों ने वर्चुअल बुनियादी ढांचे की सुरक्षा, साइबर हमलों का पता लगाने, घटनाओं को रोकने और उनके परिणामों को कम करने का अभ्यास किया। इन कार्यों के लिए तकनीकी योग्यता, त्वरित विश्लेषण और सुसंगत टीम वर्क की आवश्यकता थी। प्रतियोगिता के अंतरराष्ट्रीय प्रारूप ने अन्य देशों के सहयोगियों के साथ अनुभव साझा करने को बढ़ावा दिया।
बेलारूस के प्रतिनिधि एलेक्सी त्सिमबालाउ ने उल्लेख किया कि साइबर खतरों की सीमा पार प्रकृति पेशेवर संपर्क और संयुक्त प्रयासों को विशेष रूप से महत्वपूर्ण बनाती है। उन्होंने बताया कि इस वर्ष प्रतियोगिता में दो बेलारूसी टीमों ने भाग लिया, जिससे उन्हें अपने कौशल का परीक्षण करने और नया अनुभव प्राप्त करने का अवसर मिला।
एनर्सोक में सूचना सुरक्षा सेवा के प्रमुख और कंपनी के मुख्य सूचना सुरक्षा अधिकारी (CISO), कुयोशबेक मिरजाकामोलोव, जिन्होंने दूसरी बार शिखर सम्मेलन में भाग लिया, ने उभरते खतरों, जिनमें कृत्रिम बुद्धिमत्ता के विकास से संबंधित खतरे भी शामिल हैं, के समाधान खोजने के लिए विशेषज्ञों को एकजुट करने की आवश्यकता पर जोर दिया। उन्होंने रेड टीम और ब्लू टीम परिदृश्यों की सुरक्षा उपायों के परीक्षण और संभावित हमलों की तैयारी के लिए व्यावहारिक मूल्य पर भी प्रकाश डाला।
साइबरकेंट 4.0 की अन्य गतिविधियों में CTF मास्टर ओपन टास्क शामिल था, जिसने प्रतिभागियों के तकनीकी ज्ञान और समस्या-समाधान कौशल का परीक्षण किया, साथ ही द एआई अंडरवर्ल्ड, जो कृत्रिम बुद्धिमत्ता का उपयोग करके खतरों और हमले के परिदृश्यों के विश्लेषण पर केंद्रित था। अटैक सरफेस एआई श्रेणी में प्रतिभागियों ने एआई-आधारित सिस्टम में संभावित कमजोरियों की पहचान की और उनकी सुरक्षा का आकलन किया। बग बाउंटी श्रेणी कमजोरियों की खोज पर केंद्रित थी। साइबरक्विज़ प्रतिभागियों को साइबर सुरक्षा के क्षेत्र में अपने ज्ञान का परीक्षण करने और उद्योग के प्रतिनिधियों के साथ बातचीत करने की अनुमति देता था। साइबरक्विज़ के प्रतिभागियों को 200 से अधिक पुरस्कार, जिनमें स्मृति चिन्ह शामिल थे, प्रदान किए गए। साइबरमर्गन में सटीकता और प्रतिक्रिया की गति का परीक्षण करने वाली गेमिंग चुनौतियाँ शामिल थीं। साइबरमुलोकोट सेमिनार और ट्रेनिंग युवा प्रतिभागियों और उद्योग पेशेवरों के बीच अनुभव साझा करने को बढ़ावा देने के लिए डिज़ाइन किए गए थे।
CSS 2026 और साइबरकेंट 4.0 के दायरे में अंतरराष्ट्रीय साइबर सुरक्षा दृष्टिकोणों पर चर्चा और व्यावहारिक कौशल परीक्षण का संयोजन पेशेवर समुदाय के विकास, सहयोग को मजबूत करने और आधुनिक डिजिटल खतरों का मुकाबला करने के लिए विशेषज्ञों को तैयार करने के उद्देश्य से किया गया था।